




- Konu sahibi
- #1
İnternete bağlanmadan önce ağı Ortak/Genel ağ olarak işaretleyin, bilgisayarın güvenlik duvarını ve kötü amaçlı yazılım korumasını açık tutun, otomatik Wi-Fi bağlantısını kapatın ve mümkünse güvenilir bir VPN kullanın. Bankacılık, alışveriş veya iş hesabı gibi hassas işlemleri yalnızca adres çubuğunda doğru alan adını ve HTTPS bağlantısını gördüğünüzde yapın; bağlantı şüpheliyse işlemi durdurup mobil veri ya da güvenilir başka bir ağ kullanın. Bu önlemler açık Wi-Fi üzerindeki riski azaltır ancak sahte erişim noktalarını, kimlik avını veya kötü amaçlı siteleri tek başına ortadan kaldırmaz.
Açık Wi-Fi, parolası olmayan veya birçok kişinin ortak kullandığı ağdır. Aynı ağa bağlı diğer cihazlara güvenemeyeceğiniz için bilgisayarınızı ağdaki cihazlara görünür bırakmamanız gerekir. Windows kullanıyorsanız Wi-Fi bağlantısının ağ profilini Genel ağ olarak seçin. Bu profil, dosya ve yazıcı paylaşımını sınırlandırarak bilgisayarınızın aynı ağdaki yabancılar tarafından keşfedilme ihtimalini azaltır.
Bağlantıdan önce şu kontrolleri yapın:
Kafe, otel, havaalanı veya alışveriş merkezi gibi yerlerde aynı ada benzeyen sahte ağlar oluşturulabilir. Ağ adını yalnızca cihazın gösterdiği isme bakarak güvenilir kabul etmeyin. İşletmenin çalışanından ağın tam adını ve gerekiyorsa bağlantı ekranının nasıl açıldığını sorun. Parola isteyen ağlarda parolayı işletmenin resmî personelinden veya görünen resmî bilgilendirmeden alın; başka bir müşterinin verdiği parolaya güvenmeyin.
Bağlandıktan sonra tarayıcıda açılan giriş sayfasında alan adını kontrol edin. Sayfa sizden e-posta parolanızı, banka bilgilerinizi, kart güvenlik kodunuzu veya sosyal medya hesabınızın parolasını istiyorsa bu bilgileri girmeyin. Wi-Fi erişim portalı genellikle yalnızca kullanım koşullarını kabul etmenizi, kısa bir kayıt işlemi yapmanızı veya erişim kodu girmenizi ister. Kablosuz ağa giriş için kullanılan bilgi ile e-posta veya banka hesabı parolası aynı olmamalıdır.
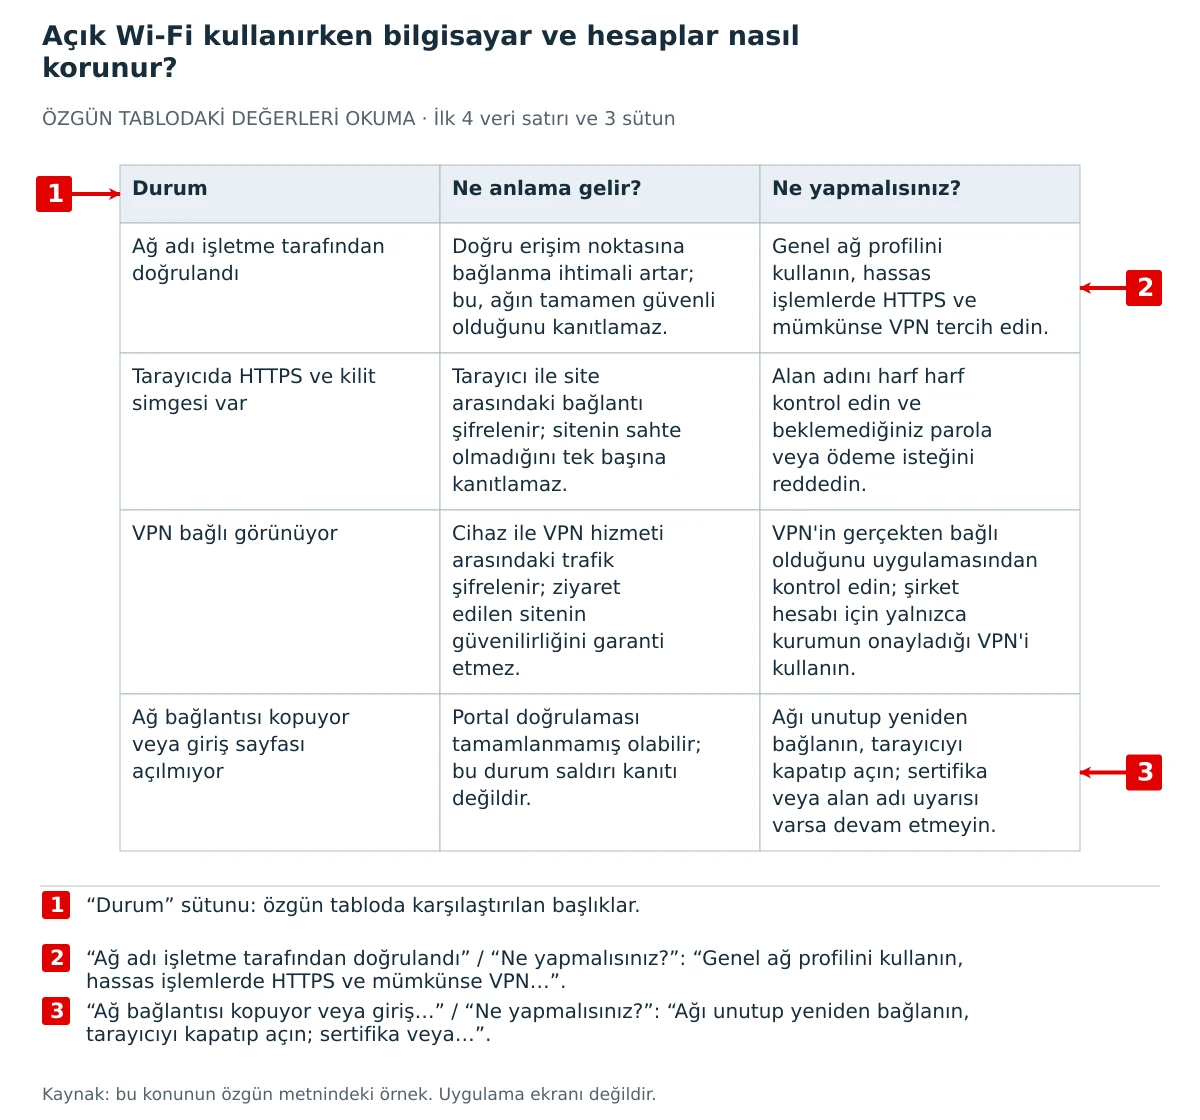
Aşağıdaki ayrım, bağlantının neyi sağladığını ve neyi sağlamadığını gösterir:
Tablodaki güvenlik işaretleri birbirinin yerine geçmez. Örneğin HTTPS, açık Wi-Fi üzerindeki site bağlantısını koruyabilir; fakat bilgisayarınızın güvenlik duvarını açmaz. VPN, ağ üzerindeki gözlem riskini azaltabilir; fakat kimlik avı sitesine girdiğiniz kullanıcı adı ve parolayı sizin yerinize doğrulamaz.
Açık Wi-Fi kullanırken her hesap için farklı ve uzun parola kullanın. Parolaları hatırlamak için güvenilir bir parola yöneticisi tercih edebilirsiniz. En önemli hesaplarda çok faktörlü kimlik doğrulamayı etkinleştirin. Böylece parola açığa çıksa bile saldırganın hesaba girmesi için ikinci doğrulama adımını da aşması gerekir. Ancak doğrulama kodunu isteyen kişinin gerçekten hizmet sağlayıcı olduğundan emin olun; sahte giriş sayfaları kodu da çalmaya çalışabilir.
Özellikle aşağıdaki işlemleri açık ağda ertelemek daha güvenlidir:
Tarayıcıda adres çubuğunu kontrol ederken yalnızca kilit simgesine bakmayın. Alan adının doğru yazıldığını, beklenmeyen ek bir kelime veya farklı bir üst düzey alan bulunmadığını inceleyin. Örneğin bankanızın gerçek alan adı yerine benzer yazılmış bir alan adı görüyorsanız bağlantı HTTPS olsa bile sayfa sahte olabilir.
Açık Wi-Fi'den ayrılırken ağı cihazın kayıtlı ağlar listesinden kaldırın veya Bu ağa otomatik bağlan seçeneğini kapatın. Böylece bilgisayarınız aynı isimdeki bir ağı daha sonra kendiliğinden seçmez. İşletim sisteminde ağ profilini sonradan yeniden kontrol ederek bağlantının Genel kaldığından emin olun.
Ortak bilgisayarda oturum açtıysanız hesabınızdan çıkış yapın, tarayıcıda kaydedilmiş parolaları kullanmayın ve indirdiğiniz dosyaları silin. Kendi bilgisayarınızda da tarayıcının indirme listesini temizlemek tek başına yeterli değildir; parola kaydetme, otomatik doldurma ve senkronizasyon ayarlarını ayrıca kontrol edin.
Açık Wi-Fi kullandıktan sonra şu belirtilerden biri görülürse hesabın güvenlik sayfasını güvenilir bir bağlantı üzerinden açın:
Açık Wi-Fi zorunlu değilse kişisel erişim noktası veya güvenilir, parolalı bir ağ daha iyi seçimdir. Açık ağı yalnızca düşük riskli işler için kullanmak; haber okumak, genel arama yapmak veya acil olmayan indirmeleri gerçekleştirmek açısından daha uygundur. Hassas işlem gerekiyorsa bağlantının açık olması nedeniyle oluşan ek riski VPN azaltabilir, fakat VPN'i güvenilir ağın yerine koymamak gerekir.
Kısa karar kuralı şöyledir: Ağ sahibini doğrulayamıyorsanız bağlanmayın; bağlanmanız gerekiyorsa Genel ağ profilini, güvenlik duvarını, güncel korumayı ve otomatik bağlantı kapalı ayarını birlikte kullanın. Hesap veya ödeme işlemini ise mümkünse mobil veri ya da güvenilir ağ üzerinden yapın.
Bağlanmadan önce bilgisayarı hazırlayın
Açık Wi-Fi, parolası olmayan veya birçok kişinin ortak kullandığı ağdır. Aynı ağa bağlı diğer cihazlara güvenemeyeceğiniz için bilgisayarınızı ağdaki cihazlara görünür bırakmamanız gerekir. Windows kullanıyorsanız Wi-Fi bağlantısının ağ profilini Genel ağ olarak seçin. Bu profil, dosya ve yazıcı paylaşımını sınırlandırarak bilgisayarınızın aynı ağdaki yabancılar tarafından keşfedilme ihtimalini azaltır.
Bağlantıdan önce şu kontrolleri yapın:
- İşletim sistemi, tarayıcı, ofis yazılımları ve güvenlik yazılımları güncel olsun.
- Windows Güvenliği veya kullandığınız güvenilir güvenlik yazılımında gerçek zamanlı koruma açık olsun.
- Güvenlik duvarı açık olsun. Bir uygulama bağlantı izni isterse, uygulamayı tanımıyorsanız izin vermeyin.
- Dosya, yazıcı ve medya paylaşımı gibi ağ üzerinden erişim sağlayan özellikleri kullanmadığınız sürece kapalı tutun.
- Bluetooth'u, yakın paylaşımı ve kullanmadığınız kablosuz bağlantıları kapatın.
- Cihazın otomatik olarak bilinen Wi-Fi ağlarına bağlanmasını devre dışı bırakın.
Doğru Wi-Fi ağını seçin
Kafe, otel, havaalanı veya alışveriş merkezi gibi yerlerde aynı ada benzeyen sahte ağlar oluşturulabilir. Ağ adını yalnızca cihazın gösterdiği isme bakarak güvenilir kabul etmeyin. İşletmenin çalışanından ağın tam adını ve gerekiyorsa bağlantı ekranının nasıl açıldığını sorun. Parola isteyen ağlarda parolayı işletmenin resmî personelinden veya görünen resmî bilgilendirmeden alın; başka bir müşterinin verdiği parolaya güvenmeyin.
Bağlandıktan sonra tarayıcıda açılan giriş sayfasında alan adını kontrol edin. Sayfa sizden e-posta parolanızı, banka bilgilerinizi, kart güvenlik kodunuzu veya sosyal medya hesabınızın parolasını istiyorsa bu bilgileri girmeyin. Wi-Fi erişim portalı genellikle yalnızca kullanım koşullarını kabul etmenizi, kısa bir kayıt işlemi yapmanızı veya erişim kodu girmenizi ister. Kablosuz ağa giriş için kullanılan bilgi ile e-posta veya banka hesabı parolası aynı olmamalıdır.
Aşağıdaki ayrım, bağlantının neyi sağladığını ve neyi sağlamadığını gösterir:
| Durum | Ne anlama gelir? | Ne yapmalısınız? |
|---|---|---|
| Ağ adı işletme tarafından doğrulandı | Doğru erişim noktasına bağlanma ihtimali artar; bu, ağın tamamen güvenli olduğunu kanıtlamaz. | Genel ağ profilini kullanın, hassas işlemlerde HTTPS ve mümkünse VPN tercih edin. |
| Tarayıcıda HTTPS ve kilit simgesi var | Tarayıcı ile site arasındaki bağlantı şifrelenir; sitenin sahte olmadığını tek başına kanıtlamaz. | Alan adını harf harf kontrol edin ve beklemediğiniz parola veya ödeme isteğini reddedin. |
| VPN bağlı görünüyor | Cihaz ile VPN hizmeti arasındaki trafik şifrelenir; ziyaret edilen sitenin güvenilirliğini garanti etmez. | VPN'in gerçekten bağlı olduğunu uygulamasından kontrol edin; şirket hesabı için yalnızca kurumun onayladığı VPN'i kullanın. |
| Ağ bağlantısı kopuyor veya giriş sayfası açılmıyor | Portal doğrulaması tamamlanmamış olabilir; bu durum saldırı kanıtı değildir. | Ağı unutup yeniden bağlanın, tarayıcıyı kapatıp açın; sertifika veya alan adı uyarısı varsa devam etmeyin. |
Hesapları kullanırken riski azaltın
Açık Wi-Fi kullanırken her hesap için farklı ve uzun parola kullanın. Parolaları hatırlamak için güvenilir bir parola yöneticisi tercih edebilirsiniz. En önemli hesaplarda çok faktörlü kimlik doğrulamayı etkinleştirin. Böylece parola açığa çıksa bile saldırganın hesaba girmesi için ikinci doğrulama adımını da aşması gerekir. Ancak doğrulama kodunu isteyen kişinin gerçekten hizmet sağlayıcı olduğundan emin olun; sahte giriş sayfaları kodu da çalmaya çalışabilir.
Özellikle aşağıdaki işlemleri açık ağda ertelemek daha güvenlidir:
- Banka hesabına giriş ve para transferi.
- Kart bilgisi girerek ödeme yapma.
- Şifre yöneticisinin ana parolasını yazma.
- Yeni cihaz veya uygulama için hesap kurtarma kodlarını görüntüleme.
- Kurumsal yönetim panellerine veya sunuculara bağlanma.
Tarayıcıda adres çubuğunu kontrol ederken yalnızca kilit simgesine bakmayın. Alan adının doğru yazıldığını, beklenmeyen ek bir kelime veya farklı bir üst düzey alan bulunmadığını inceleyin. Örneğin bankanızın gerçek alan adı yerine benzer yazılmış bir alan adı görüyorsanız bağlantı HTTPS olsa bile sayfa sahte olabilir.
Bağlantı bittikten sonra iz bırakmayı azaltın
Açık Wi-Fi'den ayrılırken ağı cihazın kayıtlı ağlar listesinden kaldırın veya Bu ağa otomatik bağlan seçeneğini kapatın. Böylece bilgisayarınız aynı isimdeki bir ağı daha sonra kendiliğinden seçmez. İşletim sisteminde ağ profilini sonradan yeniden kontrol ederek bağlantının Genel kaldığından emin olun.
Ortak bilgisayarda oturum açtıysanız hesabınızdan çıkış yapın, tarayıcıda kaydedilmiş parolaları kullanmayın ve indirdiğiniz dosyaları silin. Kendi bilgisayarınızda da tarayıcının indirme listesini temizlemek tek başına yeterli değildir; parola kaydetme, otomatik doldurma ve senkronizasyon ayarlarını ayrıca kontrol edin.
Açık Wi-Fi kullandıktan sonra şu belirtilerden biri görülürse hesabın güvenlik sayfasını güvenilir bir bağlantı üzerinden açın:
- Tanımadığınız bir oturum veya cihaz bildirimi.
- Beklemediğiniz parola değiştirme veya giriş kodu mesajı.
- Hesapta sizin yapmadığınız işlem, e-posta veya ödeme.
- Tarayıcının sertifika, yönlendirme veya zararlı site uyarısı.
- Güvenlik yazılımının kötü amaçlı dosya ya da şüpheli bağlantı uyarısı.
Hangi bağlantıyı ne zaman tercih etmeli?
Açık Wi-Fi zorunlu değilse kişisel erişim noktası veya güvenilir, parolalı bir ağ daha iyi seçimdir. Açık ağı yalnızca düşük riskli işler için kullanmak; haber okumak, genel arama yapmak veya acil olmayan indirmeleri gerçekleştirmek açısından daha uygundur. Hassas işlem gerekiyorsa bağlantının açık olması nedeniyle oluşan ek riski VPN azaltabilir, fakat VPN'i güvenilir ağın yerine koymamak gerekir.
Kısa karar kuralı şöyledir: Ağ sahibini doğrulayamıyorsanız bağlanmayın; bağlanmanız gerekiyorsa Genel ağ profilini, güvenlik duvarını, güncel korumayı ve otomatik bağlantı kapalı ayarını birlikte kullanın. Hesap veya ödeme işlemini ise mümkünse mobil veri ya da güvenilir ağ üzerinden yapın.
Sık sorulan sorular
Açık Wi-Fi kullanırken VPN yeterli midir?
Hayır. VPN, cihaz ile VPN hizmeti arasındaki trafiğin korunmasına yardımcı olur; ancak sahte Wi-Fi ağına bağlanmanızı, kimlik avı sitesine parola girmenizi veya bilgisayardaki zararlı yazılımı engellemez. Genel ağ profili, güvenlik duvarı, güncel yazılım ve dikkatli alan adı kontrolü yine gereklidir.
HTTPS varsa banka hesabına girmek güvenli sayılır mı?
HTTPS, tarayıcı ile bağlandığınız site arasındaki iletişimi şifreler. Fakat doğru banka sitesinde olduğunuzu kanıtlamaz ve cihazınızda kötü amaçlı yazılım bulunmadığını göstermez. Alan adını kendiniz kontrol edemiyorsanız veya ağdan şüphe ediyorsanız işlemi mobil veriye erteleyin.
Ağın parolalı olması onu güvenilir yapar mı?
Hayır. Ortak kullanılan bir ağın parolasını herkes biliyor olabilir; ayrıca saldırganlar sahte ağ için de parola kullanabilir. Parola, ağ erişiminin başkalarından gizli olduğunu değil, yalnızca bağlantının belirli bir kimlik doğrulama yöntemi kullandığını gösterir.
Açık Wi-Fi'de bilgisayarımın ele geçirildiğini nasıl anlarım?
Tek bir belirti kesin kanıt değildir. Tanımadığınız hesap oturumları, beklenmeyen parola değişiklikleri, güvenlik yazılımı uyarıları, olağan dışı yönlendirmeler veya sizin yapmadığınız hesap işlemleri birlikte değerlendirilmelidir. Şüphe varsa parolaları güvenilir başka bir cihazdan değiştirin, tüm oturumları kapatın ve bilgisayarda tam güvenlik taraması çalıştırın.
Moderatör tarafında düzenlendi:
