




- Konu sahibi
- #1
İlk olarak hesabınıza hâlâ girebiliyorsanız güvenilir bir cihazdan oturum açın, kullandığınız cihazda kötü amaçlı yazılım taraması yapın, parolayı benzersiz yeni bir parolayla değiştirin ve iki aşamalı doğrulamayı etkinleştirin. Ardından son oturumları, kurtarma bilgilerini, tanımadığınız cihazları, yönlendirme kurallarını ve otomatik yanıtları inceleyin. Hesaba giremiyorsanız sağlayıcının hesap kurtarma sürecini kullanın. Bu işlemler hesabın kontrolünü geri almanızı sağlar; ancak saldırganın gönderdiği iletiler, değiştirdiği ayarlar veya aynı parolayı kullandığınız diğer hesaplar ayrıca kontrol edilmelidir.
Tanımadığınız bir giriş bildirimi tek başına kesin olarak başarılı erişim kanıtı değildir. Mobil operatörlerin kullandığı ağlar, VPN bağlantıları veya yeni bir cihaz nedeniyle konum farklı görünebilir. Buna karşılık sizin göndermediğiniz iletiler, silinen mesajlar, değişen kurtarma telefonu ya da e-posta adresi, tanımadığınız cihazlar ve istemediğiniz iki aşamalı doğrulama kodları daha güçlü uyarılardır.
E-posta hesabınızın sağlayıcısındaki hesap güvenliği veya son etkinlik bölümünü açın. Google'da Gmail'in masaüstü görünümünde sağ alttaki hesap etkinliği ayrıntılarından giriş zamanlarını, IP adreslerini, erişim türünü ve başka oturumları inceleyebilirsiniz. 'da son etkinlik sayfası başarılı oturum açmaları ve güvenlik denemelerini gösterir. Kaydı tanımıyorsanız bunu size ait olmayan etkinlik olarak işaretleyin veya hesabı güvene alma seçeneğini kullanın.
Giriş kaydını yalnız konuma bakarak değerlendirmeyin. Tarih ve saat, cihaz veya tarayıcı türü, erişim yöntemi ve aynı anda açık oturumlar birlikte incelenmelidir. Bir kayıt şüpheli görünmese bile hesap ayarları değiştirilmişse aşağıdaki adımları uygulayın.
Parola değişikliğini, mümkünse virüs ve kötü amaçlı yazılım taramasından sonra yapın. Bilgisayarda klavye girdilerini veya tarayıcıdaki kayıtlı oturumları izleyen bir yazılım varsa yeni parolanız tekrar ele geçirilebilir. İşletim sistemini ve güvenlik yazılımını güncelleyin, tam tarama çalıştırın; şüphe devam ediyorsa parolayı temiz olduğu bilinen başka bir cihazdan değiştirin.
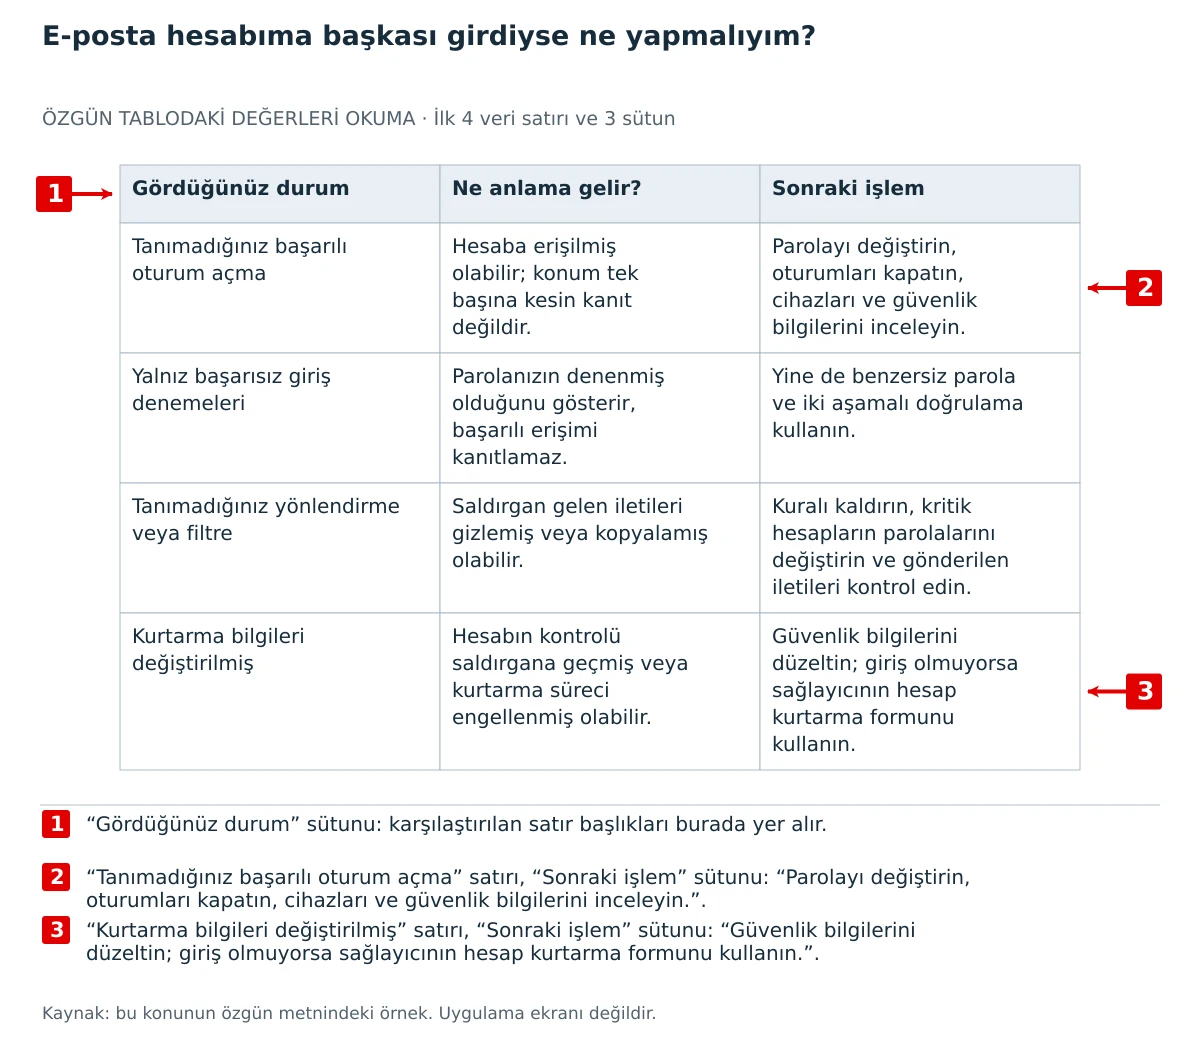
Tabloya göre işlem yaptıktan sonra hesabı yeniden açıp güvenlik etkinliği sayfasını tekrar kontrol edin. Yeni tanımadığınız girişler görünüyorsa sorun yalnızca eski paroladan kaynaklanmıyor olabilir; cihazda zararlı yazılım, ele geçirilmiş tarayıcı oturumu veya güvenilmeyen bir uygulama erişimi araştırılmalıdır.
Önce e-posta sağlayıcısının resmi giriş sayfasından parola sıfırlamayı deneyin. Kurtarma formunda daha önce kullandığınız parolalar, hesabı oluşturduğunuz yaklaşık dönem, sık yazıştığınız adresler veya sağlayıcının istediği diğer doğrulama bilgileri sorulabilir. Bilgileri tahmin ederek rastgele doldurmak yerine, hesabı normal kullandığınız cihaz ve ağ üzerinden mümkün olduğunca doğru yanıt verin.
Kurtarma e-posta adresi veya telefon numarası değiştirilmişse sağlayıcının “hesap ele geçirildi”, “hesabı kurtar” ya da benzer adlı resmi yardım akışını kullanın. Destek talebine hesabın e-posta adresini, erişimi ne zaman kaybettiğinizi, hangi bilgilerin izniniz dışında değiştiğini ve hesabınızdan gönderildiğini düşündüğünüz iletileri açıklayın; parolanızı veya doğrulama kodunuzu destek ekibine göndermeyin.
Hesabı geri aldıktan sonra güvenlik ayarlarını yalnız parolayı değiştirerek bırakmayın. Tanımadığınız cihazları ve uygulamaları kaldırın, yönlendirme kurallarını temizleyin, kurtarma bilgilerini düzeltin ve iki aşamalı doğrulamayı yeniden kurun. Kurtarma süreci bekleme süresi veriyorsa bu süreyi kısaltacağını söyleyen kişilere ödeme yapmayın; sağlayıcıdan gelmeyen bağlantılara parola veya doğrulama kodu girmeyin.
Gönderilmiş klasöründe tanımadığınız iletiler varsa, özellikle parola sıfırlama bağlantısı, ödeme talebi veya dosya eki içeren mesajların alıcılarını başka bir iletişim kanalıyla uyarın. “Bu iletiyi ben göndermedim, içindeki bağlantıyı açmayın ve eki indirmeyin” şeklinde kısa bir uyarı yeterlidir. Saldırganın gönderdiği iletiyi yalnız silmek, alıcının daha önce gördüğü içeriği geri almaz.
E-posta hesabınızda banka, kimlik, iş hesabı veya kişisel belge bilgileri bulunuyorsa ilgili hizmetlerin parolalarını değiştirin ve olağan dışı işlem olup olmadığını kontrol edin. Finansal işlem veya kimlik kötüye kullanımı şüphesi varsa ilgili kuruluşla resmi kanallarından hemen iletişime geçin.
Önce hesabın gerçekten ele geçirilip geçirilmediğini ayırın
Tanımadığınız bir giriş bildirimi tek başına kesin olarak başarılı erişim kanıtı değildir. Mobil operatörlerin kullandığı ağlar, VPN bağlantıları veya yeni bir cihaz nedeniyle konum farklı görünebilir. Buna karşılık sizin göndermediğiniz iletiler, silinen mesajlar, değişen kurtarma telefonu ya da e-posta adresi, tanımadığınız cihazlar ve istemediğiniz iki aşamalı doğrulama kodları daha güçlü uyarılardır.
E-posta hesabınızın sağlayıcısındaki hesap güvenliği veya son etkinlik bölümünü açın. Google'da Gmail'in masaüstü görünümünde sağ alttaki hesap etkinliği ayrıntılarından giriş zamanlarını, IP adreslerini, erişim türünü ve başka oturumları inceleyebilirsiniz. 'da son etkinlik sayfası başarılı oturum açmaları ve güvenlik denemelerini gösterir. Kaydı tanımıyorsanız bunu size ait olmayan etkinlik olarak işaretleyin veya hesabı güvene alma seçeneğini kullanın.
Giriş kaydını yalnız konuma bakarak değerlendirmeyin. Tarih ve saat, cihaz veya tarayıcı türü, erişim yöntemi ve aynı anda açık oturumlar birlikte incelenmelidir. Bir kayıt şüpheli görünmese bile hesap ayarları değiştirilmişse aşağıdaki adımları uygulayın.
Hesaba girebiliyorsanız sıralı olarak bunları yapın
Parola değişikliğini, mümkünse virüs ve kötü amaçlı yazılım taramasından sonra yapın. Bilgisayarda klavye girdilerini veya tarayıcıdaki kayıtlı oturumları izleyen bir yazılım varsa yeni parolanız tekrar ele geçirilebilir. İşletim sistemini ve güvenlik yazılımını güncelleyin, tam tarama çalıştırın; şüphe devam ediyorsa parolayı temiz olduğu bilinen başka bir cihazdan değiştirin.
- E-posta hesabının güvenlik ayarlarından yeni, benzersiz bir parola oluşturun. Bu parolayı başka hiçbir hesapta kullanmayın.
- Hesapta açık kalan oturumları, tanımadığınız cihazları ve üçüncü taraf uygulama erişimlerini inceleyin. Tanımadıklarınızı kaldırın; tüm oturumları kapatma seçeneği varsa kullanın.
- Kurtarma e-posta adresi, telefon numarası, güvenlik soruları ve iki aşamalı doğrulama yöntemlerinin size ait olduğunu doğrulayın. Saldırganın eklediği bilgileri kaldırın.
- Posta ayarlarında otomatik yönlendirme, filtre veya kural olup olmadığını kontrol edin. Tanımadığınız bir kural, gelen iletileri gizleyebilir ya da kopyalarını saldırgana gönderebilir; bunları silip değişiklikleri kaydedin.
- Gönderilmiş, silinmiş ve taslak klasörlerini inceleyin. Sizin göndermediğiniz iletileri belirleyin, gerekiyorsa alıcıları başka bir kanaldan uyarın ve silinmiş iletileri geri yükleme seçeneği varsa güvenlik incelemesi için saklayın.
- Parolası aynı veya benzer olan diğer hesapları, özellikle banka, alışveriş, bulut depolama ve sosyal medya hesaplarını ayrı ayrı güvenli hale getirin. E-posta hesabı çoğu hesabın parola sıfırlama adresi olduğu için bu adım atlanmamalıdır.
- İki aşamalı doğrulamayı etkinleştirin. Mümkünse SMS yerine doğrulama uygulaması veya güvenlik anahtarı kullanın; yedek kodları güvenli bir yerde saklayın.
| Gördüğünüz durum | Ne anlama gelir? | Sonraki işlem |
|---|---|---|
| Tanımadığınız başarılı oturum açma | Hesaba erişilmiş olabilir; konum tek başına kesin kanıt değildir. | Parolayı değiştirin, oturumları kapatın, cihazları ve güvenlik bilgilerini inceleyin. |
| Yalnız başarısız giriş denemeleri | Parolanızın denenmiş olduğunu gösterir, başarılı erişimi kanıtlamaz. | Yine de benzersiz parola ve iki aşamalı doğrulama kullanın. |
| Tanımadığınız yönlendirme veya filtre | Saldırgan gelen iletileri gizlemiş veya kopyalamış olabilir. | Kuralı kaldırın, kritik hesapların parolalarını değiştirin ve gönderilen iletileri kontrol edin. |
| Kurtarma bilgileri değiştirilmiş | Hesabın kontrolü saldırgana geçmiş veya kurtarma süreci engellenmiş olabilir. | Güvenlik bilgilerini düzeltin; giriş olmuyorsa sağlayıcının hesap kurtarma formunu kullanın. |
Hesaba giremiyorsanız
Önce e-posta sağlayıcısının resmi giriş sayfasından parola sıfırlamayı deneyin. Kurtarma formunda daha önce kullandığınız parolalar, hesabı oluşturduğunuz yaklaşık dönem, sık yazıştığınız adresler veya sağlayıcının istediği diğer doğrulama bilgileri sorulabilir. Bilgileri tahmin ederek rastgele doldurmak yerine, hesabı normal kullandığınız cihaz ve ağ üzerinden mümkün olduğunca doğru yanıt verin.
Kurtarma e-posta adresi veya telefon numarası değiştirilmişse sağlayıcının “hesap ele geçirildi”, “hesabı kurtar” ya da benzer adlı resmi yardım akışını kullanın. Destek talebine hesabın e-posta adresini, erişimi ne zaman kaybettiğinizi, hangi bilgilerin izniniz dışında değiştiğini ve hesabınızdan gönderildiğini düşündüğünüz iletileri açıklayın; parolanızı veya doğrulama kodunuzu destek ekibine göndermeyin.
Hesabı geri aldıktan sonra güvenlik ayarlarını yalnız parolayı değiştirerek bırakmayın. Tanımadığınız cihazları ve uygulamaları kaldırın, yönlendirme kurallarını temizleyin, kurtarma bilgilerini düzeltin ve iki aşamalı doğrulamayı yeniden kurun. Kurtarma süreci bekleme süresi veriyorsa bu süreyi kısaltacağını söyleyen kişilere ödeme yapmayın; sağlayıcıdan gelmeyen bağlantılara parola veya doğrulama kodu girmeyin.
Hesabınızdan başkalarına ileti gittiyse
Gönderilmiş klasöründe tanımadığınız iletiler varsa, özellikle parola sıfırlama bağlantısı, ödeme talebi veya dosya eki içeren mesajların alıcılarını başka bir iletişim kanalıyla uyarın. “Bu iletiyi ben göndermedim, içindeki bağlantıyı açmayın ve eki indirmeyin” şeklinde kısa bir uyarı yeterlidir. Saldırganın gönderdiği iletiyi yalnız silmek, alıcının daha önce gördüğü içeriği geri almaz.
E-posta hesabınızda banka, kimlik, iş hesabı veya kişisel belge bilgileri bulunuyorsa ilgili hizmetlerin parolalarını değiştirin ve olağan dışı işlem olup olmadığını kontrol edin. Finansal işlem veya kimlik kötüye kullanımı şüphesi varsa ilgili kuruluşla resmi kanallarından hemen iletişime geçin.
Moderatör tarafında düzenlendi:
