




- Konu sahibi
- #1
İzinsiz erişim şüphesinde önce e-postadaki bağlantılara tıklamadan hesabınızın sağlayıcısının resmî sitesini kendiniz açın; son oturum açma etkinliklerini, güvenlik bilgilerini, bağlı cihazları ve posta yönlendirme kurallarını inceleyin. Şüpheli bir kayıt veya değişiklik varsa güvenilir ve temiz bir cihazdan parolayı değiştirin, tüm oturumları kapatın, iki aşamalı doğrulamayı etkinleştirin ve hesabın kurtarma bilgileriyle e-posta ayarlarını düzeltin. Hesaba giremiyorsanız sağlayıcının resmî hesap kurtarma sürecini kullanın. Bu işlemlerden önce bilgisayarda kötü amaçlı yazılım taraması yapmak önemlidir; aksi hâlde yeni parolanız da ele geçirilebilir.
Tek başına tanımadığınız bir şehir veya IP adresi kesin kanıt değildir. Mobil operatörler, VPN hizmetleri, kurumsal ağlar ve bazı internet servisleri bağlantıyı farklı bir konumdan gösterir. Ancak aşağıdaki bulgular bir arada görülüyorsa hesabın ele geçirilmiş olma ihtimali ciddiye alınmalıdır:
Kontrolü, gelen bir e-postadaki bağlantıdan değil, sağlayıcının adresini tarayıcıya kendiniz yazarak başlatın. Hesaba girebiliyorsanız güvenlik veya hesap ayarlarında şu bölümleri sırayla inceleyin:
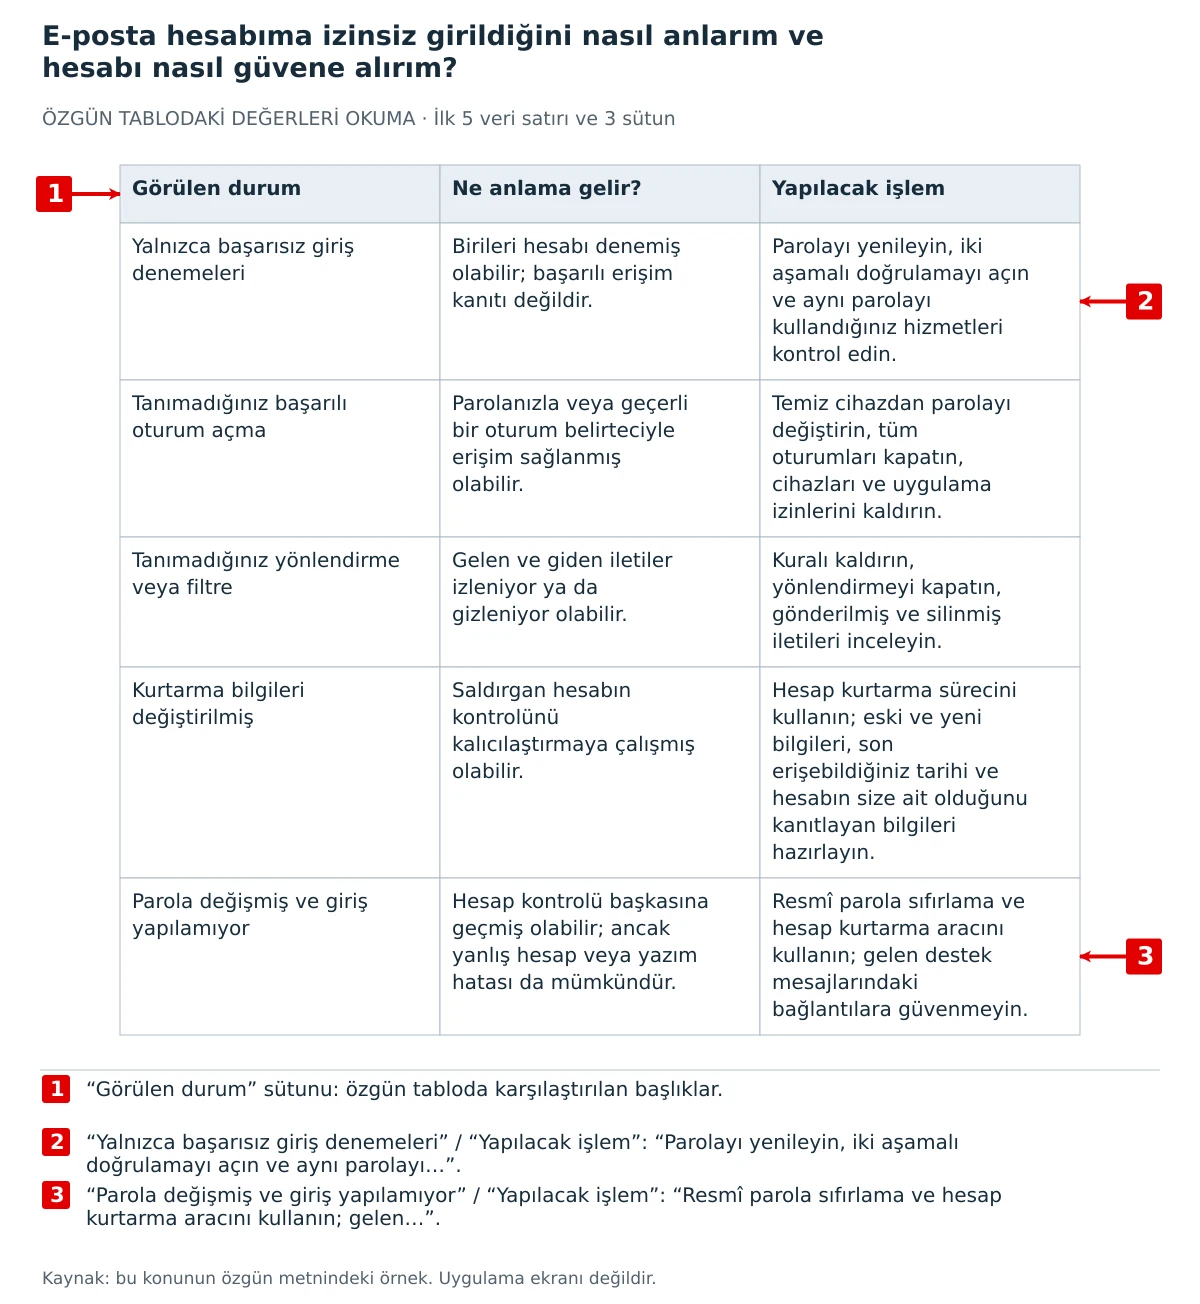
Bu bulguları aşağıdaki gibi yorumlayabilirsiniz:
Tablodaki bulgu ne olursa olsun, şüpheli etkinliği yalnızca silmek sorunu çözmez. Örneğin tanımadığınız bir oturum kapatılsa bile saldırgan parolayı biliyorsa yeniden giriş yapabilir; bu nedenle erişim temizliği parola ve ek doğrulama adımlarıyla birlikte yapılmalıdır.
Mümkünse hesabı, güncel işletim sistemi ve güncel güvenlik yazılımı bulunan güvendiğiniz başka bir cihazdan yönetin. Kullandığınız bilgisayarda tam kötü amaçlı yazılım taraması çalıştırın. Tarayıcı eklentilerini, korsan yazılımları ve kaynağı belirsiz programları da inceleyin. Cihazda parola hırsızı veya uzaktan erişim yazılımı varsa yalnızca hesabın parolasını değiştirmek yeterli olmayabilir.
Microsoft, ele geçirilmiş bir hesapta parola değiştirmeden önce güncel bir virüsten koruma yazılımıyla tam tarama yapılmasını önerir. Google da şüpheli etkinlikte kötü amaçlı yazılımların kaldırılmasını ve gerekirse sistemi yeniden kurmayı seçenek olarak belirtir. Yeniden kurulum düşünüyorsanız önce temiz bir cihazdan önemli dosyalarınızı yedekleyin; yedekte çalıştırılabilir ve şüpheli dosyaları taşımamaya dikkat edin.
Hesaba hâlâ girebiliyorsanız sağlayıcının resmî hesap ayarlarından yeni bir parola belirleyin. Yeni parola:
Giriş yapamıyorsanız parola sıfırlama ekranını kullanın. Kurtarma e-postası veya telefon numarası artık size ait değilse normal parola sıfırlama yerine sağlayıcının hesap kurtarma formuna geçin. İstenen bilgileri son kullandığınız parola, hesabı yaklaşık ne zamandır kullandığınız, sık yazıştığınız kişiler veya daha önce kullanılan güvenlik bilgileri gibi doğru ve tutarlı verilerle doldurun. Tahmin ederek çok sayıda başvuru göndermek yerine sağlayıcının verdiği talimatları izleyin.
İki aşamalı doğrulama, parola doğru olsa bile ikinci bir doğrulama ister. Mümkünse doğrulama uygulaması veya fiziksel güvenlik anahtarı kullanın; SMS, telefon numarasına erişim kaybedildiğinde veya hat başka kişiye aktarıldığında tek başına daha zayıf bir seçenek olabilir. Kurtarma kodlarını çevrim içi hesabın içinde bırakmayın; güvenli bir yerde saklayın.
Bu özellik hesabı güçlü biçimde korur ancak her şeyi çözmez. Saldırgan hâlâ açık bir oturumda olabilir, hesabınıza verilmiş bir uygulama iznini kullanabilir veya sizi sahte bir giriş sayfasına yönlendirebilir. Bu yüzden iki aşamalı doğrulamayı açtıktan sonra cihazları, oturumları ve uygulama izinlerini yeniden kontrol edin.
Yönlendirme, filtre, kural ve otomatik yanıtları tek tek inceleyin. Tanımadığınız bir ayarı kaldırdıktan sonra kaydetme veya onaylama adımını tamamlayın ve ayarın listeden gerçekten kaybolduğunu yeniden yükleyerek kontrol edin. Saldırganın eklediği bir yönlendirme, parolanızı değiştirseniz bile yeni gelen iletileri okumaya devam etmesine neden olabilir.
Gönderilmiş iletilerde şüpheli mesaj bulursanız bunları belgelemek için gönderen, alıcı, tarih ve konu bilgilerini not edin; ardından kişilerinizin hesabınızdan gönderilmiş sahte iletilere karşı dikkatli olması için kısa bir uyarı gönderin. Hesapta ödeme, kimlik veya parola sıfırlama bilgileri bulunan mesajlar varsa ilgili hizmetlerde de parola değişikliği başlatın.
E-posta hesabı çoğu çevrim içi hesabın parola sıfırlama adresidir. Bu nedenle aynı veya benzer parolayı kullandığınız bankacılık dışı hizmetler, alışveriş hesapları, sosyal ağlar, alan adı ve barındırma panelleri önce ele alınmalıdır. Her hizmet için ayrı parola belirleyin ve mümkünse iki aşamalı doğrulamayı açın.
Finansal hesaplarda tanımadığınız işlem, ödeme veya iletişim bilgisi değişikliği varsa bankanın ve ilgili hizmetin resmî kanallarından işlem itirazı ve hesap koruma talebi başlatın. E-posta hesabınız iş veya kurum hesabıysa kişisel kurtarma adımlarına ek olarak kurumun bilgi işlem veya güvenlik ekibine olayın tarihini, şüpheli oturumları, değişen ayarları ve gönderilmiş mesaj örneklerini iletin.
Parolanız çalışmıyor, kurtarma bilgileri değişmiş veya hesap tamamen kilitlenmişse yalnızca aynı parola ile tekrar tekrar denemeyin. Sağlayıcının resmî kurtarma sayfasını tarayıcıya kendiniz yazarak açın ve formu daha önce hesabı kullandığınız cihazdan, mümkünse alışılmış ağdan doldurun. Bu, hesabın size aitliğinin değerlendirilmesine yardımcı olabilir; ancak erişimin kesinlikle geri verileceği anlamına gelmez.
Kurtarma başvurusunda şu bilgileri hazır bulundurun:
Bağlantıyı açmış olmanız tek başına hesabın ele geçirildiğini kanıtlamaz; fakat parolanızı sahte bir sayfaya girdiyseniz veya dosya indirdiyseniz risk oluşur. Parolayı aynı cihazdan değiştirmeden önce temiz bir cihaz kullanın, kötü amaçlı yazılım taraması yapın ve aynı parolayı kullandığınız diğer hesapları da değiştirin.
İndirdiğiniz dosyayı çalıştırdıysanız cihazı ağdan ayırmak, güvenlik yazılımıyla taramak ve iş veya finans bilgileri etkilenmişse ilgili kurumların olay bildirim kanallarına başvurmak gerekir. Sahte sayfaya yalnızca e-posta adresinizi yazdıysanız spam ve parola sıfırlama mesajlarını izleyin; bu bilgi tek başına hesabın ele geçirildiğini göstermez, ancak hedefli kimlik avı mesajları alabilirsiniz.
İzinsiz girildiğini gösteren işaretler
Tek başına tanımadığınız bir şehir veya IP adresi kesin kanıt değildir. Mobil operatörler, VPN hizmetleri, kurumsal ağlar ve bazı internet servisleri bağlantıyı farklı bir konumdan gösterir. Ancak aşağıdaki bulgular bir arada görülüyorsa hesabın ele geçirilmiş olma ihtimali ciddiye alınmalıdır:
- Sizin istemediğiniz bir oturum açma bildirimi veya iki aşamalı doğrulama kodu gelmesi.
- Göndermediğiniz e-postaların Gönderilmiş klasöründe bulunması ya da mesajların silinmiş öğelere taşınması.
- Kurtarma e-postası, telefon numarası, parola, profil bilgisi veya güvenlik yöntemi değişikliği.
- Tanımadığınız bilgisayar, telefon, tarayıcı, uygulama veya güvenilir cihazın hesaba bağlanması.
- Gelen kutusunda sizin oluşturmadığınız otomatik yönlendirme, filtre, kural veya otomatik yanıt ayarları.
- Kişilerinizin sizden gelmiş gibi görünen şüpheli mesajlar aldığını bildirmesi.
- E-posta hesabına bağlı başka hizmetlerde tanımadığınız satın alma, parola sıfırlama veya hesap değişikliği bildirimi.
Önce kanıtı ve hesabın mevcut durumunu kontrol edin
Kontrolü, gelen bir e-postadaki bağlantıdan değil, sağlayıcının adresini tarayıcıya kendiniz yazarak başlatın. Hesaba girebiliyorsanız güvenlik veya hesap ayarlarında şu bölümleri sırayla inceleyin:
- Son oturum açma ve güvenlik etkinliklerini açın. Tarih, saat, cihaz türü, yaklaşık konum, IP adresi ve işlemin başarılı mı yoksa engellenmiş mi olduğunu karşılaştırın.
- Tanımadığınız başarılı oturum açmaları, parola değişikliklerini, kurtarma bilgisi güncellemelerini ve uygulama izinlerini not edin. Yalnızca başarısız giriş denemesi görülmesi, hesabın kesin olarak ele geçirildiğini değil, birilerinin parolayı denediğini gösterir.
- Hesaba bağlı cihazları ve açık oturumları inceleyin. Size ait olmayan cihazları kaldırın; tanımadığınız bir oturumu yalnızca listeden silmekle yetinmeyip parolayı da değiştirin.
- Kurtarma e-posta adresinin, telefon numarasının, doğrulama uygulamasının ve varsa güvenlik anahtarlarının hâlâ size ait olduğunu kontrol edin.
- E-posta ayarlarında yönlendirme adreslerini, filtreleri, kuralları, otomatik yanıtları, imzayı ve hesaplara verilen üçüncü taraf erişimlerini inceleyin.
- Gönderilmiş, silinmiş ve arşivlenmiş iletileri kontrol edin. Saldırganlar bazen parola sıfırlama mesajlarını gizlemek veya kişilere sahte mesaj göndermek için filtre ve yönlendirme ekler.
Bu bulguları aşağıdaki gibi yorumlayabilirsiniz:
| Görülen durum | Ne anlama gelir? | Yapılacak işlem |
|---|---|---|
| Yalnızca başarısız giriş denemeleri | Birileri hesabı denemiş olabilir; başarılı erişim kanıtı değildir. | Parolayı yenileyin, iki aşamalı doğrulamayı açın ve aynı parolayı kullandığınız hizmetleri kontrol edin. |
| Tanımadığınız başarılı oturum açma | Parolanızla veya geçerli bir oturum belirteciyle erişim sağlanmış olabilir. | Temiz cihazdan parolayı değiştirin, tüm oturumları kapatın, cihazları ve uygulama izinlerini kaldırın. |
| Tanımadığınız yönlendirme veya filtre | Gelen ve giden iletiler izleniyor ya da gizleniyor olabilir. | Kuralı kaldırın, yönlendirmeyi kapatın, gönderilmiş ve silinmiş iletileri inceleyin. |
| Kurtarma bilgileri değiştirilmiş | Saldırgan hesabın kontrolünü kalıcılaştırmaya çalışmış olabilir. | Hesap kurtarma sürecini kullanın; eski ve yeni bilgileri, son erişebildiğiniz tarihi ve hesabın size ait olduğunu kanıtlayan bilgileri hazırlayın. |
| Parola değişmiş ve giriş yapılamıyor | Hesap kontrolü başkasına geçmiş olabilir; ancak yanlış hesap veya yazım hatası da mümkündür. | Resmî parola sıfırlama ve hesap kurtarma aracını kullanın; gelen destek mesajlarındaki bağlantılara güvenmeyin. |
Hesabı güvene alma sırası
1. Kullandığınız cihazı kontrol edin
Mümkünse hesabı, güncel işletim sistemi ve güncel güvenlik yazılımı bulunan güvendiğiniz başka bir cihazdan yönetin. Kullandığınız bilgisayarda tam kötü amaçlı yazılım taraması çalıştırın. Tarayıcı eklentilerini, korsan yazılımları ve kaynağı belirsiz programları da inceleyin. Cihazda parola hırsızı veya uzaktan erişim yazılımı varsa yalnızca hesabın parolasını değiştirmek yeterli olmayabilir.
Microsoft, ele geçirilmiş bir hesapta parola değiştirmeden önce güncel bir virüsten koruma yazılımıyla tam tarama yapılmasını önerir. Google da şüpheli etkinlikte kötü amaçlı yazılımların kaldırılmasını ve gerekirse sistemi yeniden kurmayı seçenek olarak belirtir. Yeniden kurulum düşünüyorsanız önce temiz bir cihazdan önemli dosyalarınızı yedekleyin; yedekte çalıştırılabilir ve şüpheli dosyaları taşımamaya dikkat edin.
2. Parolayı değiştirin veya sıfırlayın
Hesaba hâlâ girebiliyorsanız sağlayıcının resmî hesap ayarlarından yeni bir parola belirleyin. Yeni parola:
- Daha önce bu hesapta veya başka bir sitede kullanılmamış olmalı.
- Yeterince uzun ve tahmin edilmesi zor olmalı.
- Ad, doğum tarihi, telefon numarası, şirket adı veya kolay tahmin edilen kalıplar içermemeli.
- Mümkünse parola yöneticisiyle oluşturulup saklanmalı.
Giriş yapamıyorsanız parola sıfırlama ekranını kullanın. Kurtarma e-postası veya telefon numarası artık size ait değilse normal parola sıfırlama yerine sağlayıcının hesap kurtarma formuna geçin. İstenen bilgileri son kullandığınız parola, hesabı yaklaşık ne zamandır kullandığınız, sık yazıştığınız kişiler veya daha önce kullanılan güvenlik bilgileri gibi doğru ve tutarlı verilerle doldurun. Tahmin ederek çok sayıda başvuru göndermek yerine sağlayıcının verdiği talimatları izleyin.
3. İki aşamalı doğrulamayı etkinleştirin
İki aşamalı doğrulama, parola doğru olsa bile ikinci bir doğrulama ister. Mümkünse doğrulama uygulaması veya fiziksel güvenlik anahtarı kullanın; SMS, telefon numarasına erişim kaybedildiğinde veya hat başka kişiye aktarıldığında tek başına daha zayıf bir seçenek olabilir. Kurtarma kodlarını çevrim içi hesabın içinde bırakmayın; güvenli bir yerde saklayın.
Bu özellik hesabı güçlü biçimde korur ancak her şeyi çözmez. Saldırgan hâlâ açık bir oturumda olabilir, hesabınıza verilmiş bir uygulama iznini kullanabilir veya sizi sahte bir giriş sayfasına yönlendirebilir. Bu yüzden iki aşamalı doğrulamayı açtıktan sonra cihazları, oturumları ve uygulama izinlerini yeniden kontrol edin.
4. E-posta ayarlarını temizleyin
Yönlendirme, filtre, kural ve otomatik yanıtları tek tek inceleyin. Tanımadığınız bir ayarı kaldırdıktan sonra kaydetme veya onaylama adımını tamamlayın ve ayarın listeden gerçekten kaybolduğunu yeniden yükleyerek kontrol edin. Saldırganın eklediği bir yönlendirme, parolanızı değiştirseniz bile yeni gelen iletileri okumaya devam etmesine neden olabilir.
Gönderilmiş iletilerde şüpheli mesaj bulursanız bunları belgelemek için gönderen, alıcı, tarih ve konu bilgilerini not edin; ardından kişilerinizin hesabınızdan gönderilmiş sahte iletilere karşı dikkatli olması için kısa bir uyarı gönderin. Hesapta ödeme, kimlik veya parola sıfırlama bilgileri bulunan mesajlar varsa ilgili hizmetlerde de parola değişikliği başlatın.
5. Aynı parolayı kullandığınız hesapları koruyun
E-posta hesabı çoğu çevrim içi hesabın parola sıfırlama adresidir. Bu nedenle aynı veya benzer parolayı kullandığınız bankacılık dışı hizmetler, alışveriş hesapları, sosyal ağlar, alan adı ve barındırma panelleri önce ele alınmalıdır. Her hizmet için ayrı parola belirleyin ve mümkünse iki aşamalı doğrulamayı açın.
Finansal hesaplarda tanımadığınız işlem, ödeme veya iletişim bilgisi değişikliği varsa bankanın ve ilgili hizmetin resmî kanallarından işlem itirazı ve hesap koruma talebi başlatın. E-posta hesabınız iş veya kurum hesabıysa kişisel kurtarma adımlarına ek olarak kurumun bilgi işlem veya güvenlik ekibine olayın tarihini, şüpheli oturumları, değişen ayarları ve gönderilmiş mesaj örneklerini iletin.
Hesaba erişemiyorsanız ne yapmalısınız?
Parolanız çalışmıyor, kurtarma bilgileri değişmiş veya hesap tamamen kilitlenmişse yalnızca aynı parola ile tekrar tekrar denemeyin. Sağlayıcının resmî kurtarma sayfasını tarayıcıya kendiniz yazarak açın ve formu daha önce hesabı kullandığınız cihazdan, mümkünse alışılmış ağdan doldurun. Bu, hesabın size aitliğinin değerlendirilmesine yardımcı olabilir; ancak erişimin kesinlikle geri verileceği anlamına gelmez.
Kurtarma başvurusunda şu bilgileri hazır bulundurun:
- Hesabın tam e-posta adresi ve daha önce kullandığınız parolalardan hatırladıklarınız.
- Kurtarma telefonunun veya alternatif e-postanın eski ve yeni durumuna ilişkin bildiğiniz bilgiler.
- Hesabı son kez normal biçimde kullandığınız yaklaşık tarih.
- Tanımadığınız oturum açma, parola değişikliği veya ayar değişikliğinin tarih ve saatleri.
- Gönderilmiş sahte iletilerin alıcı, konu ve tarih bilgileri.
- Hesaba bağlı cihaz, uygulama veya satın alma kayıtları.
Şüpheli e-postadaki bağlantıya tıkladıysanız
Bağlantıyı açmış olmanız tek başına hesabın ele geçirildiğini kanıtlamaz; fakat parolanızı sahte bir sayfaya girdiyseniz veya dosya indirdiyseniz risk oluşur. Parolayı aynı cihazdan değiştirmeden önce temiz bir cihaz kullanın, kötü amaçlı yazılım taraması yapın ve aynı parolayı kullandığınız diğer hesapları da değiştirin.
İndirdiğiniz dosyayı çalıştırdıysanız cihazı ağdan ayırmak, güvenlik yazılımıyla taramak ve iş veya finans bilgileri etkilenmişse ilgili kurumların olay bildirim kanallarına başvurmak gerekir. Sahte sayfaya yalnızca e-posta adresinizi yazdıysanız spam ve parola sıfırlama mesajlarını izleyin; bu bilgi tek başına hesabın ele geçirildiğini göstermez, ancak hedefli kimlik avı mesajları alabilirsiniz.
Sık sorulan sorular
Tanımadığım konum görünmesi hesabımın kesin olarak çalındığını gösterir mi?
Hayır. Mobil ağlar, VPN, kurumsal ağlar ve internet servis sağlayıcılarının konum eşlemesi farklı bir şehir gösterebilir. Ancak tanımadığınız başarılı oturum, cihaz veya hesap değişikliği de varsa bunu gerçek risk kabul edip parola, oturum ve güvenlik ayarlarını birlikte yenileyin.
Yalnızca başarısız giriş denemeleri gördüysem parolayı değiştirmeli miyim?
Evet. Başarısız denemeler erişimin gerçekleştiğini kanıtlamaz, fakat parolanızın tahmin edilmeye çalışıldığını gösterir. Özellikle aynı parolayı başka yerde kullandıysanız tüm ilgili hizmetlerde benzersiz parolalara geçin ve iki aşamalı doğrulamayı açın.
Parolayı değiştirmek neden tek başına yeterli değildir?
Açık oturumlar, uygulama izinleri, e-posta yönlendirmeleri ve filtreler parola değişikliğinden sonra da kalabilir. Bu nedenle parola değişikliğini tüm oturumları kapatma, bağlı cihazları kaldırma, üçüncü taraf erişimlerini iptal etme ve posta kurallarını inceleme adımlarıyla tamamlayın.
Hesap kurtarma bilgileri değiştirilmişse eski e-posta adresime kod gönderilebilir mi?
Bu, sağlayıcının kurtarma politikasına ve hesabın mevcut durumuna bağlıdır; kesin bir sonuç varsaymayın. Resmî kurtarma formunda hesabın size ait olduğunu gösteren eski bilgilerle başvurun ve sahte destek hesaplarına doğrulama kodu göndermeyin.
Hesabımdan sahte e-postalar gönderildiyse ne yapmalıyım?
Önce hesabı güvene alın ve yönlendirme ile filtreleri kaldırın. Ardından gönderilmiş iletilerdeki alıcıları ve tarihleri kontrol ederek etkilenen kişilere hesabınızın izinsiz kullanıldığını, önceki şüpheli iletilerin silinmesini ve içindeki bağlantıların açılmamasını bildirin.
Moderatör tarafında düzenlendi:
