




- Konu sahibi
- #1
İlk olarak bilgisayarın internet ve yerel ağ bağlantısını kesin; fidye yazılımı bulaşmış dosyaları silmeyin, yeniden adlandırmayın ve fidye ödemeyin. Dosyaları kurtarmanın en güvenli yolu, önce zararlı yazılımı temizlemek veya sistemi temiz bir kurulumla yeniden hazırlamak, ardından saldırıdan önceki çevrimdışı yedekten, bulut sürüm geçmişinden ya da kullanılabiliyorsa uygun bir şifre çözücüden geri dönmektir. Yedek veya geçerli bir şifre çözücü yoksa, dosyaların tamamını kesin olarak kurtarmak mümkün olmayabilir.
Bilgisayarı normal biçimde kullanmaya devam etmeyin. Fidye yazılımı hâlâ çalışıyorsa yeni dosyaları da şifreleyebilir. Fidye notunun, şifrelenmiş dosyalardan birinin ve dosya uzantısının kopyasını alın; notta yazan saldırgan adresine dosya göndermeyin ve içindeki programları çalıştırmayın. Bu bilgiler, zararlı yazılımın türünü belirlemek ve uygun bir kurtarma aracının olup olmadığını araştırmak için gerekebilir.
Şifrelenmiş dosyaların üzerine yeni veri yazmayın. Özellikle dosyaları kurtarmaya çalışmadan önce aynı diske yeni program kurmak, büyük dosyalar kopyalamak veya diski biçimlendirmek kurtarma ihtimalini azaltabilir.
Bu seçeneklerin hiçbiri mevcut değilse, dosya kurtarma şirketine başvurmadan önce diskin bir kopyasını aldırın. Orijinal diskte deneme yapmak, daha sonra yapılabilecek adli inceleme veya kurtarma işlemlerini zorlaştırabilir.
Temiz bir sistem hazırladıktan sonra şu sırayla ilerleyin:
Yerel dosyalar silinmiş ancak şifrelenmemişse, Windows File Recovery gibi araçlar denenebilir. Bu araç, silinen yerel dosyaları kurtarmayı denemek içindir; bulut depolama, ağ paylaşımı veya fidye yazılımının şifrelediği dosyanın şifresini çözmez. Kurtarma denemesi yapılacak diski mümkün olduğunca az kullanın ve kurtarılan dosyaları farklı bir sürücüye kaydedin.
Bir güvenlik aracının gerçekten bu türe ait olduğundan ve dosyanın bir kopyası üzerinde çalıştığından emin olmadan şifre çözücü kullanmayın. Araç dosyaları açsa bile bunun tüm dosyaların kurtulacağı anlamına gelmediğini kontrol edin: farklı klasörlerden birkaç belge, resim ve arşiv açmayı deneyin. Dosyalar hâlâ bozuksa, işlem tamamlanmış sayılmaz.
Şifre çözücü bulunamaması dosyaların kesinlikle sonsuza kadar kaybolduğu anlamına gelmez; yeni bir çözüm yayımlanabilir. Bu nedenle fidye notunu, zararlı örneğini ve şifrelenmiş dosyaların kopyasını güvenli biçimde saklayın. Fakat bu durum, mevcut dosyaların bugün kurtarılabileceğini de kanıtlamaz. Dosyaları koruyarak temiz bir depolama alanında saklamak, daha sonra yeniden değerlendirme yapabilmenin en güvenli yoludur.
Kurtarma tamamlandıktan sonra tüm çevrim içi hesapların parolalarını temiz bir cihazdan değiştirin, çok faktörlü kimlik doğrulamayı etkinleştirin ve özellikle yönetici hesaplarını kontrol edin. Sonraki yedekleri bilgisayara sürekli bağlı bırakmayın; en az bir yedek kopyayı çevrimdışı veya ayrı erişim bilgileriyle koruyun. Windows'ta denetimli klasör erişimi gibi fidye yazılımına karşı koruma özelliklerini etkinleştirmek, güncellemeleri uygulamak ve geri yüklemenin gerçekten çalıştığını düzenli olarak test etmek de aynı olayın tekrarlanma riskini azaltır.
Önce yayılmayı durdurun
Bilgisayar açıksa Wi-Fi'yi kapatın ve Ethernet kablosunu çıkarın. Bağlı USB diskleri, harici yedekleri ve ağ paylaşım klasörlerini de ayırın. Aynı ağdaki başka bilgisayarlarda dosyaların adları değişiyor veya açılamıyorsa onları da ağdan ayırın. İş bilgisayarında olayın kapsamını bozabilecek şekilde dosya silmek, sistemi biçimlendirmek veya fidye notunu kaldırmak yerine bilgi işlem ya da olay müdahale ekibine haber verin.Bilgisayarı normal biçimde kullanmaya devam etmeyin. Fidye yazılımı hâlâ çalışıyorsa yeni dosyaları da şifreleyebilir. Fidye notunun, şifrelenmiş dosyalardan birinin ve dosya uzantısının kopyasını alın; notta yazan saldırgan adresine dosya göndermeyin ve içindeki programları çalıştırmayın. Bu bilgiler, zararlı yazılımın türünü belirlemek ve uygun bir kurtarma aracının olup olmadığını araştırmak için gerekebilir.
Şifrelenmiş dosyaların üzerine yeni veri yazmayın. Özellikle dosyaları kurtarmaya çalışmadan önce aynı diske yeni program kurmak, büyük dosyalar kopyalamak veya diski biçimlendirmek kurtarma ihtimalini azaltabilir.
Kurtarma kaynağını belirleyin
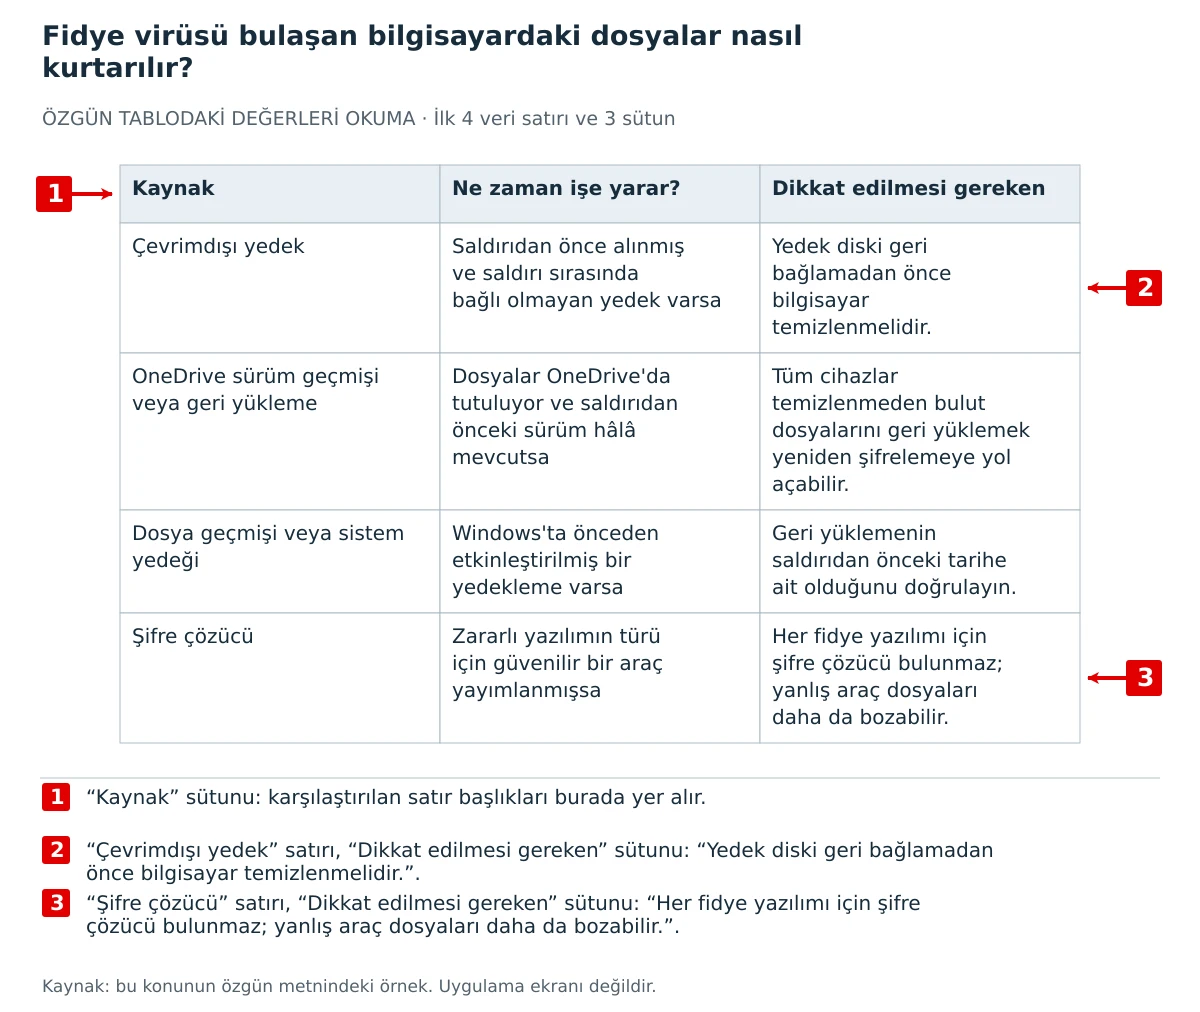
Aşağıdaki kaynakları, temizlenmiş başka bir bilgisayardan veya güvenilir bir canlı sistemden kontrol edin. Kaynakta dosyaların saldırıdan önceki hâli bulunuyorsa, dosyaları doğrudan bulaşmış bilgisayara değil, önce ayrı ve temiz bir diske geri yükleyin.| Kaynak | Ne zaman işe yarar? | Dikkat edilmesi gereken |
|---|---|---|
| Çevrimdışı yedek | Saldırıdan önce alınmış ve saldırı sırasında bağlı olmayan yedek varsa | Yedek diski geri bağlamadan önce bilgisayar temizlenmelidir. |
| OneDrive sürüm geçmişi veya geri yükleme | Dosyalar OneDrive'da tutuluyor ve saldırıdan önceki sürüm hâlâ mevcutsa | Tüm cihazlar temizlenmeden bulut dosyalarını geri yüklemek yeniden şifrelemeye yol açabilir. |
| Dosya geçmişi veya sistem yedeği | Windows'ta önceden etkinleştirilmiş bir yedekleme varsa | Geri yüklemenin saldırıdan önceki tarihe ait olduğunu doğrulayın. |
| Şifre çözücü | Zararlı yazılımın türü için güvenilir bir araç yayımlanmışsa | Her fidye yazılımı için şifre çözücü bulunmaz; yanlış araç dosyaları daha da bozabilir. |
Windows ve yedeklerden geri yükleme
Önce Windows Security veya kullandığınız güvenilir güvenlik yazılımıyla tam tarama yapın. Sistem temizlenemiyorsa, önemli dosyalarınızı kurtarmaya çalışmadan önce temiz bir Windows kurulumu veya güvenilir bir sistem sıfırlama işlemi düşünün. Temizleme tamamlanmadan yedek diski bağlamayın; aksi hâlde yedekteki dosyalar da şifrelenebilir.
Temiz bir sistem hazırladıktan sonra şu sırayla ilerleyin:
- Yedeği veya bulut depolamayı yalnızca temizlenmiş bilgisayara bağlayın.
- Önce birkaç önemsiz dosyayı ayrı bir klasöre geri yükleyin ve açılabildiğini kontrol edin.
- Dosya adları, uzantıları ve içerikleri doğruysa daha geniş geri yüklemeye geçin.
- Geri yüklenen dosyaları tekrar güvenlik yazılımıyla tarayın.
- Yedek tamamlanmadan ve doğrulanmadan eski şifrelenmiş dosyaları silmeyin.
Yerel dosyalar silinmiş ancak şifrelenmemişse, Windows File Recovery gibi araçlar denenebilir. Bu araç, silinen yerel dosyaları kurtarmayı denemek içindir; bulut depolama, ağ paylaşımı veya fidye yazılımının şifrelediği dosyanın şifresini çözmez. Kurtarma denemesi yapılacak diski mümkün olduğunca az kullanın ve kurtarılan dosyaları farklı bir sürücüye kaydedin.
Şifre çözücü bulunup bulunmadığını nasıl değerlendirmeli?
Şifrelenmiş dosyanın sonundaki uzantı, fidye notundaki ad, notta geçen e-posta veya site ve zararlının dosya üzerinde bıraktığı örnek metin, tür belirlemede kullanılabilir. Ancak yalnızca uzantıya bakarak kesin teşhis koyulamaz; aynı uzantıyı farklı zararlılar kullanabilir veya saldırganlar uzantıyı rastgele seçebilir.Bir güvenlik aracının gerçekten bu türe ait olduğundan ve dosyanın bir kopyası üzerinde çalıştığından emin olmadan şifre çözücü kullanmayın. Araç dosyaları açsa bile bunun tüm dosyaların kurtulacağı anlamına gelmediğini kontrol edin: farklı klasörlerden birkaç belge, resim ve arşiv açmayı deneyin. Dosyalar hâlâ bozuksa, işlem tamamlanmış sayılmaz.
Şifre çözücü bulunamaması dosyaların kesinlikle sonsuza kadar kaybolduğu anlamına gelmez; yeni bir çözüm yayımlanabilir. Bu nedenle fidye notunu, zararlı örneğini ve şifrelenmiş dosyaların kopyasını güvenli biçimde saklayın. Fakat bu durum, mevcut dosyaların bugün kurtarılabileceğini de kanıtlamaz. Dosyaları koruyarak temiz bir depolama alanında saklamak, daha sonra yeniden değerlendirme yapabilmenin en güvenli yoludur.
Fidye ödemek neden kurtarma yöntemi sayılmaz?
Ödeme yapmak şifre çözme anahtarını alacağınızı, anahtarın çalışacağını veya saldırganın yeniden saldırmayacağını garanti etmez. Ayrıca ödeme, saldırganların hesabınıza veya ağınıza erişmeye devam ettiği gerçeğini değiştirmez. Ödeme yapıldıysa bankanızla ve ilgili resmî makamlarla hemen görüşün; işlem bilgilerini, cüzdan adresini, yazışmaları ve fidye notunu saklayın.Kurtarma tamamlandıktan sonra tüm çevrim içi hesapların parolalarını temiz bir cihazdan değiştirin, çok faktörlü kimlik doğrulamayı etkinleştirin ve özellikle yönetici hesaplarını kontrol edin. Sonraki yedekleri bilgisayara sürekli bağlı bırakmayın; en az bir yedek kopyayı çevrimdışı veya ayrı erişim bilgileriyle koruyun. Windows'ta denetimli klasör erişimi gibi fidye yazılımına karşı koruma özelliklerini etkinleştirmek, güncellemeleri uygulamak ve geri yüklemenin gerçekten çalıştığını düzenli olarak test etmek de aynı olayın tekrarlanma riskini azaltır.
Sık sorulan sorular
Şifrelenmiş dosyaların uzantısını eski hâline getirirsem açılır mı?
Hayır. Uzantıyı değiştirmek yalnızca dosyanın görünen adını değiştirir; şifrelenmiş içeriği çözmez. Dosyaları olduğu gibi saklayın ve kurtarma işlemini kopyaları üzerinde deneyin.
Moderatör tarafında düzenlendi:
