




- Konu sahibi
- #1
İşletmenin veya kurumun doğruladığı ağı seçin, otomatik bağlanmayı kapatın, cihaz ve tarayıcı güncellemelerini tamamlayın, mümkünse hücresel bağlantı ya da güvenilir bir VPN kullanın. Bağlandıktan sonra adres çubuğunda HTTPS ve doğru alan adını kontrol etmeden parola, kart bilgisi veya kimlik belgesi göndermeyin. İşiniz bittiğinde ağı unutun; şüpheli bir uyarı, sahte giriş sayfası veya sertifika hatası görürseniz işlemi durdurun.
Herkese açık Wi-Fi ağı, kafe, otel, havaalanı, alışveriş merkezi veya benzeri bir yerde birçok kişinin kullandığı ağdır. Ağın açık olması tek başına saldırı olduğu anlamına gelmez; ancak ağ adının gerçek işletmeye ait olduğunu da kanıtlamaz. Saldırganlar, gerçek ağa benzeyen adlarla sahte erişim noktaları oluşturabilir.
Ağ adını ekrandaki listeden tahmin ederek seçmek yerine işletmenin personeline sorun. Örneğin kafenin tabelasında yazan ad ile Wi-Fi listesindeki ad aynı görünse bile, parolayı veya giriş sayfasını personelden doğrulayın. Aynı ada sahip birden fazla ağ varsa, sinyali daha güçlü olduğu için birini otomatik olarak seçmeyin.
Bağlanmadan önce şu kontrolleri yapın:
Wi-Fi bağlantısının parolalı olması, internet üzerindeki her işlemin güvenli olduğu anlamına gelmez. Ağ parolası birçok kişide bulunabilir ve bu parola, ziyaret ettiğiniz sitenin gerçek olduğunu doğrulamaz. Bu nedenle bağlantı kurulduktan sonra da uygulama ve site bazında kontrol yapmanız gerekir.
Herkese açık ağlar çoğu zaman internete çıkmadan önce bir karşılama veya oturum açma sayfası gösterir. Bu sayfa sizden yalnızca kullanım koşullarını kabul etmenizi isteyebilir; bazen e-posta adresi, telefon numarası veya kullanıcı adı da talep edebilir. Ağın çalışması için gerçekten gerekli olmayan bilgileri vermeyin.
Bir giriş sayfasında e-posta parolanızı, banka parolanızı, sosyal medya parolanızı veya kimlik numaranızı isteyen bir alan görürseniz devam etmeyin. Wi-Fi erişimi için bu bilgilerin istenmesi, sayfanın sahte veya güvensiz olabileceğine işaret eder. İşletmeden doğru giriş adresini teyit edin; teyit edemiyorsanız hücresel bağlantıya geçin.
Hassas bir siteye girmeden önce adres çubuğunda şu iki noktayı kontrol edin:
Tarayıcı sertifika hatası, bağlantının güvenli olmadığı uyarısı, beklenmeyen yönlendirme veya güvenlik uyarısı gösterirse uyarıyı geçip devam etmeyin. Sayfayı kapatın, ağı kesin ve işlemi hücresel bağlantıyla ya da doğrulanmış başka bir ağ üzerinden yeniden başlatın.
VPN, cihaz ile VPN hizmetinin sunucusu arasında şifreli bir tünel oluşturur. Bu, aynı Wi-Fi ağına bağlı kişilerin trafiği gözlemlemesini zorlaştırır ve özellikle açık ağlarda ek koruma sağlar. Ancak VPN, sahte bir siteye parola girmenizi, zararlı dosya indirmenizi veya bilgilerinizi VPN sağlayıcısına karşı görünmez hâle getirmez.
VPN kullanacaksanız uygulamayı yalnızca resmî uygulama mağazasından veya hizmetin kendi doğrulanmış kaynağından kurun. Ücretsiz olduğu için seçilen, kaynağı belirsiz VPN uygulamaları bağlantı verilerinizi, DNS isteklerinizi veya kullanım alışkanlıklarınızı toplayabilir. VPN bağlandıktan sonra uygulamanın bağlantıyı gerçekten kurduğunu ve bağlantı kesildiğinde trafiği VPN dışına bırakmayan bir koruma seçeneği bulunup bulunmadığını kontrol edin.
VPN açık olsa bile bankacılık veya alışveriş sitesinin alan adını ve HTTPS durumunu kontrol etmeye devam edin. VPN, yanlış siteye doğru ve şifreli biçimde bağlanmanızı engellemez.
Herkese açık Wi-Fi kullanırken günlük haber okuma veya genel internet gezintisi gibi düşük riskli işlemler ile kimlik doğrulama gerektiren işlemleri ayırın. Parola yöneticiniz, tarayıcınız ve işletim sisteminiz güncelse risk azalır; fakat ağın güvenilir olmadığı gerçeği değişmez.
Aşağıdaki işlemleri mümkünse hücresel bağlantıya veya güvenilir bir ağa bırakın:
Ağa bağlandıktan sonra dosya paylaşımını ve cihaz keşfini kapatın. Bilgisayarınızda güvenlik duvarının etkin olduğunu, işletim sisteminin güncel olduğunu ve güvenlik yazılımının gerçek zamanlı koruma sağladığını kontrol edin. Güncelleme yapılması gerekiyorsa, bunu mümkünse güvenilir bir ağa geçtikten sonra gerçekleştirin; sahte Wi-Fi ağı üzerinden sunulan beklenmedik güncelleme dosyalarını kurmayın.
Telefon veya bilgisayar bağlantı sırasında sürekli giriş sayfasına yönlendiriliyor, internet kesiliyor ya da tarayıcı beklenmedik siteleri açıyorsa ağın normal çalışmadığını varsayın. Önce Wi-Fi bağlantısını kapatın. Sorun yalnızca bu ağda yaşanıyorsa ağı unutun ve işletmeden farklı bir bağlantı isteyin. Aynı sorun hücresel bağlantıda da sürüyorsa cihazdaki tarayıcı uzantılarını, DNS veya VPN ayarlarını ve son yüklenen uygulamaları inceleyin.
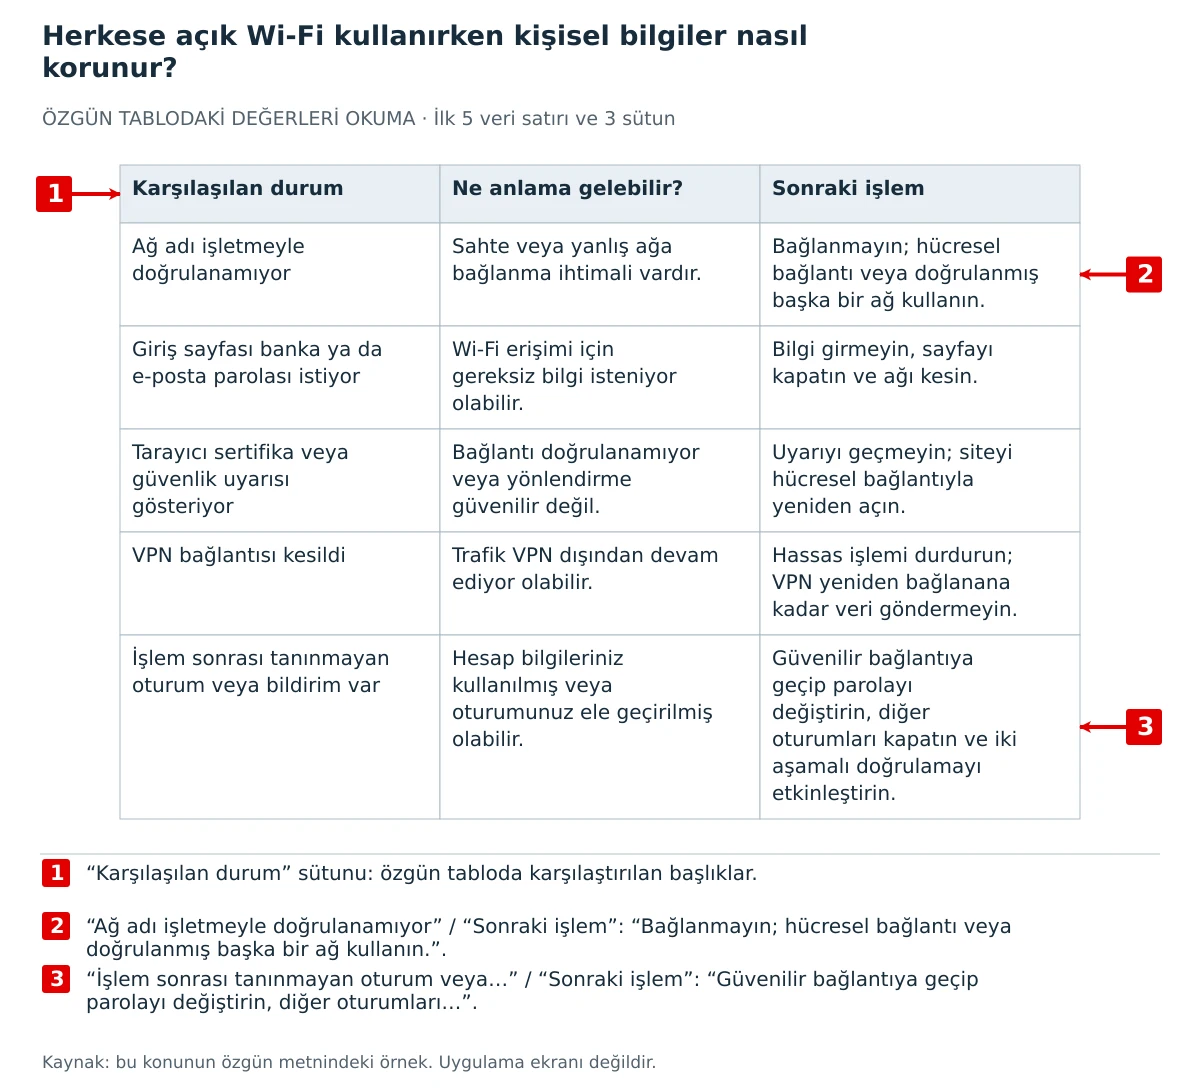
Aşağıdaki tablo, karşılaştığınız duruma göre en güvenli sonraki adımı seçmenize yardımcı olur.
Tablodaki son durum, tek başına hesabın kesin olarak ele geçirildiğini kanıtlamaz; başka bir cihazda açık kalan oturum veya normal bir güvenlik bildirimi de aynı sonucu doğurabilir. Ancak tanımadığınız cihaz, konum, işlem veya parola sıfırlama isteği varsa bunu önemsiz bir uyarı olarak görmeyin. Önce güvenilir bağlantıya geçin, hesabın resmî güvenlik bölümünden etkin oturumları ve son işlemleri inceleyin, ardından parolayı değiştirin. Aynı parolayı başka hizmetlerde de kullandıysanız onları da değiştirin.
İşiniz bittiğinde Wi-Fi bağlantısını kesin ve cihazın bu ağa otomatik olarak yeniden bağlanmasını engelleyin. Ağ ayarlarında ilgili ağ için otomatik katılma seçeneğini kapatabilir veya ağı tamamen unutturabilirsiniz. Böylece cihaz daha sonra aynı ada sahip bir sahte erişim noktasına kendiliğinden bağlanmaz.
Ağı unutturmak, o sırada paylaşılmış bilgileri geri almaz ve daha önce girilmiş bir parolanın kötüye kullanılıp kullanılmadığını göstermez. Şüpheli bir sayfaya parola yazdıysanız güvenilir bağlantıya geçtikten sonra parolayı hemen değiştirin, diğer oturumları kapatın ve iki aşamalı doğrulamayı açın. Kart bilgisi verdiyseniz bankanın resmî kanalıyla kart hareketlerini ve gerekirse kartın kullanımını kontrol ettirin.
Bağlanmadan önce ağı doğrulayın
Herkese açık Wi-Fi ağı, kafe, otel, havaalanı, alışveriş merkezi veya benzeri bir yerde birçok kişinin kullandığı ağdır. Ağın açık olması tek başına saldırı olduğu anlamına gelmez; ancak ağ adının gerçek işletmeye ait olduğunu da kanıtlamaz. Saldırganlar, gerçek ağa benzeyen adlarla sahte erişim noktaları oluşturabilir.
Ağ adını ekrandaki listeden tahmin ederek seçmek yerine işletmenin personeline sorun. Örneğin kafenin tabelasında yazan ad ile Wi-Fi listesindeki ad aynı görünse bile, parolayı veya giriş sayfasını personelden doğrulayın. Aynı ada sahip birden fazla ağ varsa, sinyali daha güçlü olduğu için birini otomatik olarak seçmeyin.
Bağlanmadan önce şu kontrolleri yapın:
- Ağ adını ve gerekiyorsa parolayı işletmeden doğrulayın.
- Cihazın daha önce kaydettiği ağlara otomatik katılma özelliğini kapatın veya yalnızca güvendiğiniz ağlarda kullanın.
- İşletim sistemi, tarayıcı ve güvenlik yazılımı güncellemelerini ertelemeyin.
- Hassas bir işlem yapacaksanız Wi-Fi yerine hücresel bağlantıyı veya güvenilir bir kişisel erişim noktasını tercih edin.
Bağlantıyı güvenli biçimde kullanın
Wi-Fi bağlantısının parolalı olması, internet üzerindeki her işlemin güvenli olduğu anlamına gelmez. Ağ parolası birçok kişide bulunabilir ve bu parola, ziyaret ettiğiniz sitenin gerçek olduğunu doğrulamaz. Bu nedenle bağlantı kurulduktan sonra da uygulama ve site bazında kontrol yapmanız gerekir.
Giriş sayfasını ve adresi kontrol edin
Herkese açık ağlar çoğu zaman internete çıkmadan önce bir karşılama veya oturum açma sayfası gösterir. Bu sayfa sizden yalnızca kullanım koşullarını kabul etmenizi isteyebilir; bazen e-posta adresi, telefon numarası veya kullanıcı adı da talep edebilir. Ağın çalışması için gerçekten gerekli olmayan bilgileri vermeyin.
Bir giriş sayfasında e-posta parolanızı, banka parolanızı, sosyal medya parolanızı veya kimlik numaranızı isteyen bir alan görürseniz devam etmeyin. Wi-Fi erişimi için bu bilgilerin istenmesi, sayfanın sahte veya güvensiz olabileceğine işaret eder. İşletmeden doğru giriş adresini teyit edin; teyit edemiyorsanız hücresel bağlantıya geçin.
Hassas bir siteye girmeden önce adres çubuğunda şu iki noktayı kontrol edin:
- Adres
https://ile başlamalıdır. HTTPS, cihazınız ile site arasındaki bağlantının şifrelenmesine yardımcı olur. - Alan adı, kullanmak istediğiniz hizmetin doğru alan adı olmalıdır. Örneğin alan adındaki küçük bir harf değişikliği veya fazladan kelime, sahte site işareti olabilir.
Tarayıcı sertifika hatası, bağlantının güvenli olmadığı uyarısı, beklenmeyen yönlendirme veya güvenlik uyarısı gösterirse uyarıyı geçip devam etmeyin. Sayfayı kapatın, ağı kesin ve işlemi hücresel bağlantıyla ya da doğrulanmış başka bir ağ üzerinden yeniden başlatın.
VPN kullanırken sınırlarını bilin
VPN, cihaz ile VPN hizmetinin sunucusu arasında şifreli bir tünel oluşturur. Bu, aynı Wi-Fi ağına bağlı kişilerin trafiği gözlemlemesini zorlaştırır ve özellikle açık ağlarda ek koruma sağlar. Ancak VPN, sahte bir siteye parola girmenizi, zararlı dosya indirmenizi veya bilgilerinizi VPN sağlayıcısına karşı görünmez hâle getirmez.
VPN kullanacaksanız uygulamayı yalnızca resmî uygulama mağazasından veya hizmetin kendi doğrulanmış kaynağından kurun. Ücretsiz olduğu için seçilen, kaynağı belirsiz VPN uygulamaları bağlantı verilerinizi, DNS isteklerinizi veya kullanım alışkanlıklarınızı toplayabilir. VPN bağlandıktan sonra uygulamanın bağlantıyı gerçekten kurduğunu ve bağlantı kesildiğinde trafiği VPN dışına bırakmayan bir koruma seçeneği bulunup bulunmadığını kontrol edin.
VPN açık olsa bile bankacılık veya alışveriş sitesinin alan adını ve HTTPS durumunu kontrol etmeye devam edin. VPN, yanlış siteye doğru ve şifreli biçimde bağlanmanızı engellemez.
Hangi işlemleri ertelemelisiniz?
Herkese açık Wi-Fi kullanırken günlük haber okuma veya genel internet gezintisi gibi düşük riskli işlemler ile kimlik doğrulama gerektiren işlemleri ayırın. Parola yöneticiniz, tarayıcınız ve işletim sisteminiz güncelse risk azalır; fakat ağın güvenilir olmadığı gerçeği değişmez.
Aşağıdaki işlemleri mümkünse hücresel bağlantıya veya güvenilir bir ağa bırakın:
- İnternet bankacılığı, yatırım hesabı ve kripto para hesabı işlemleri.
- E-posta, bulut depolama veya şirket hesabında parola değiştirme.
- Kimlik, pasaport, sağlık veya finans belgesi yükleme.
- Yeni bir program, tarayıcı eklentisi veya sertifika yükleme.
- Şirket içi sistemlere, yönetim panellerine veya uzak masaüstüne bağlanma.
Cihazda bağlantı sonrası yapılacak kontroller
Ağa bağlandıktan sonra dosya paylaşımını ve cihaz keşfini kapatın. Bilgisayarınızda güvenlik duvarının etkin olduğunu, işletim sisteminin güncel olduğunu ve güvenlik yazılımının gerçek zamanlı koruma sağladığını kontrol edin. Güncelleme yapılması gerekiyorsa, bunu mümkünse güvenilir bir ağa geçtikten sonra gerçekleştirin; sahte Wi-Fi ağı üzerinden sunulan beklenmedik güncelleme dosyalarını kurmayın.
Telefon veya bilgisayar bağlantı sırasında sürekli giriş sayfasına yönlendiriliyor, internet kesiliyor ya da tarayıcı beklenmedik siteleri açıyorsa ağın normal çalışmadığını varsayın. Önce Wi-Fi bağlantısını kapatın. Sorun yalnızca bu ağda yaşanıyorsa ağı unutun ve işletmeden farklı bir bağlantı isteyin. Aynı sorun hücresel bağlantıda da sürüyorsa cihazdaki tarayıcı uzantılarını, DNS veya VPN ayarlarını ve son yüklenen uygulamaları inceleyin.
Aşağıdaki tablo, karşılaştığınız duruma göre en güvenli sonraki adımı seçmenize yardımcı olur.
| Karşılaşılan durum | Ne anlama gelebilir? | Sonraki işlem |
|---|---|---|
| Ağ adı işletmeyle doğrulanamıyor | Sahte veya yanlış ağa bağlanma ihtimali vardır. | Bağlanmayın; hücresel bağlantı veya doğrulanmış başka bir ağ kullanın. |
| Giriş sayfası banka ya da e-posta parolası istiyor | Wi-Fi erişimi için gereksiz bilgi isteniyor olabilir. | Bilgi girmeyin, sayfayı kapatın ve ağı kesin. |
| Tarayıcı sertifika veya güvenlik uyarısı gösteriyor | Bağlantı doğrulanamıyor veya yönlendirme güvenilir değil. | Uyarıyı geçmeyin; siteyi hücresel bağlantıyla yeniden açın. |
| VPN bağlantısı kesildi | Trafik VPN dışından devam ediyor olabilir. | Hassas işlemi durdurun; VPN yeniden bağlanana kadar veri göndermeyin. |
| İşlem sonrası tanınmayan oturum veya bildirim var | Hesap bilgileriniz kullanılmış veya oturumunuz ele geçirilmiş olabilir. | Güvenilir bağlantıya geçip parolayı değiştirin, diğer oturumları kapatın ve iki aşamalı doğrulamayı etkinleştirin. |
Kullanım bitince ağı unutun
İşiniz bittiğinde Wi-Fi bağlantısını kesin ve cihazın bu ağa otomatik olarak yeniden bağlanmasını engelleyin. Ağ ayarlarında ilgili ağ için otomatik katılma seçeneğini kapatabilir veya ağı tamamen unutturabilirsiniz. Böylece cihaz daha sonra aynı ada sahip bir sahte erişim noktasına kendiliğinden bağlanmaz.
Ağı unutturmak, o sırada paylaşılmış bilgileri geri almaz ve daha önce girilmiş bir parolanın kötüye kullanılıp kullanılmadığını göstermez. Şüpheli bir sayfaya parola yazdıysanız güvenilir bağlantıya geçtikten sonra parolayı hemen değiştirin, diğer oturumları kapatın ve iki aşamalı doğrulamayı açın. Kart bilgisi verdiyseniz bankanın resmî kanalıyla kart hareketlerini ve gerekirse kartın kullanımını kontrol ettirin.
Moderatör tarafında düzenlendi:
