




- Konu sahibi
- #1
İlk olarak e-postadaki bağlantıya, eke veya yanıt düğmesine tıklamayın. Gönderen adresini görünen addan bağımsız olarak inceleyin; sizden acil ödeme, parola, doğrulama kodu ya da kişisel bilgi istenip istenmediğini kontrol edin. Mesajdaki bağlantıyı açmadan gerçek hedef adresini önizleyin ve işlemi gerekiyorsa ilgili kurumun adresini tarayıcıya kendiniz yazarak başlatın. Bu kontrollerden biri bile tutarsızsa e-postayı oltalama kabul edip bilgi girmeden silin veya kurumun resmî bildirim kanalına iletin.
Oltalama, saldırganın banka, kargo şirketi, iş yeri, bulut hizmeti veya tanınan başka bir kurum gibi görünerek sizi parola, kart bilgisi, doğrulama kodu ya da dosya açma gibi bir işlemi yapmaya yönlendirmesidir. Mesajın kötü niyetli olup olmadığı yalnızca yazım hatalarından anlaşılmaz; saldırganlar düzgün hazırlanmış e-postalar da gönderebilir.
Mesajı açmanız tek başına hesabınızın ele geçirildiği anlamına gelmez. Asıl risk genellikle bağlantıyı açmanız, eki çalıştırmanız, forma bilgi girmeniz, yanıt vermeniz veya ödeme yapmanızla oluşur. Bu nedenle şüpheli mesajı incelerken e-postadaki yönlendirmeleri uygulamak yerine bilgileri bağımsız bir kanaldan doğrulayın.
E-posta uygulamalarında görünen ad, gönderenin gerçek adresi değildir. “Banka Destek”, “Microsoft Hesabı” veya şirketinizdeki bir yöneticinin adı yazabilir; ancak adresin alan adı farklı olabilir. Gönderen ayrıntılarını açarak adresin tamamına bakın.
Örneğin varsayımsal olarak
Benzer görünen harflere de dikkat edin. Alan adında farklı bir ülke uzantısı, fazladan kelime, tire, sayı veya kuruma benzeyen yazım bulunabilir. Ancak adres doğru görünse bile e-postayı otomatik olarak güvenli kabul etmeyin; ele geçirilmiş gerçek hesaplardan da kötü amaçlı mesaj gönderilebilir.
Oltalama mesajları çoğunlukla bir baskı veya tehdit kurar: hesabın kapanacağı, paketin iade edileceği, ödemenin beklediği ya da güvenlik ihlali bulunduğu söylenir. Ardından kısa süre içinde bağlantıya tıklamanız, kimlik bilgilerinizi doğrulamanız veya ödeme yapmanız istenir.
Şu istekler özellikle dikkat gerektirir:
Bağlantının üzerine fareyle gelmek veya mobil cihazda bağlantıya basılı tutmak, çoğu uygulamada hedef adresin önizlemesini gösterir. Bağlantıyı açmadan şu noktaları inceleyin:
En güvenli yöntem, e-postadaki bağlantıyı kullanmamak ve ilgili hizmetin adresini tarayıcıya kendiniz yazmaktır. Hesapta aynı uyarı görünmüyorsa, uygulamada bildirim yoksa veya kurumun resmî destek kanalı mesajı doğrulamıyorsa e-postadaki işlemden vazgeçin.
Tek bir yazım hatası kesin kanıt değildir; bazı gerçek mesajlar otomatik sistemlerden geldiği için biçimleri kusurlu olabilir. Buna karşılık gönderen adresinin uyuşmaması, acil baskı, beklenmeyen ek ve bilgi isteme gibi birkaç işaretin bir arada bulunması güçlü bir uyarıdır.
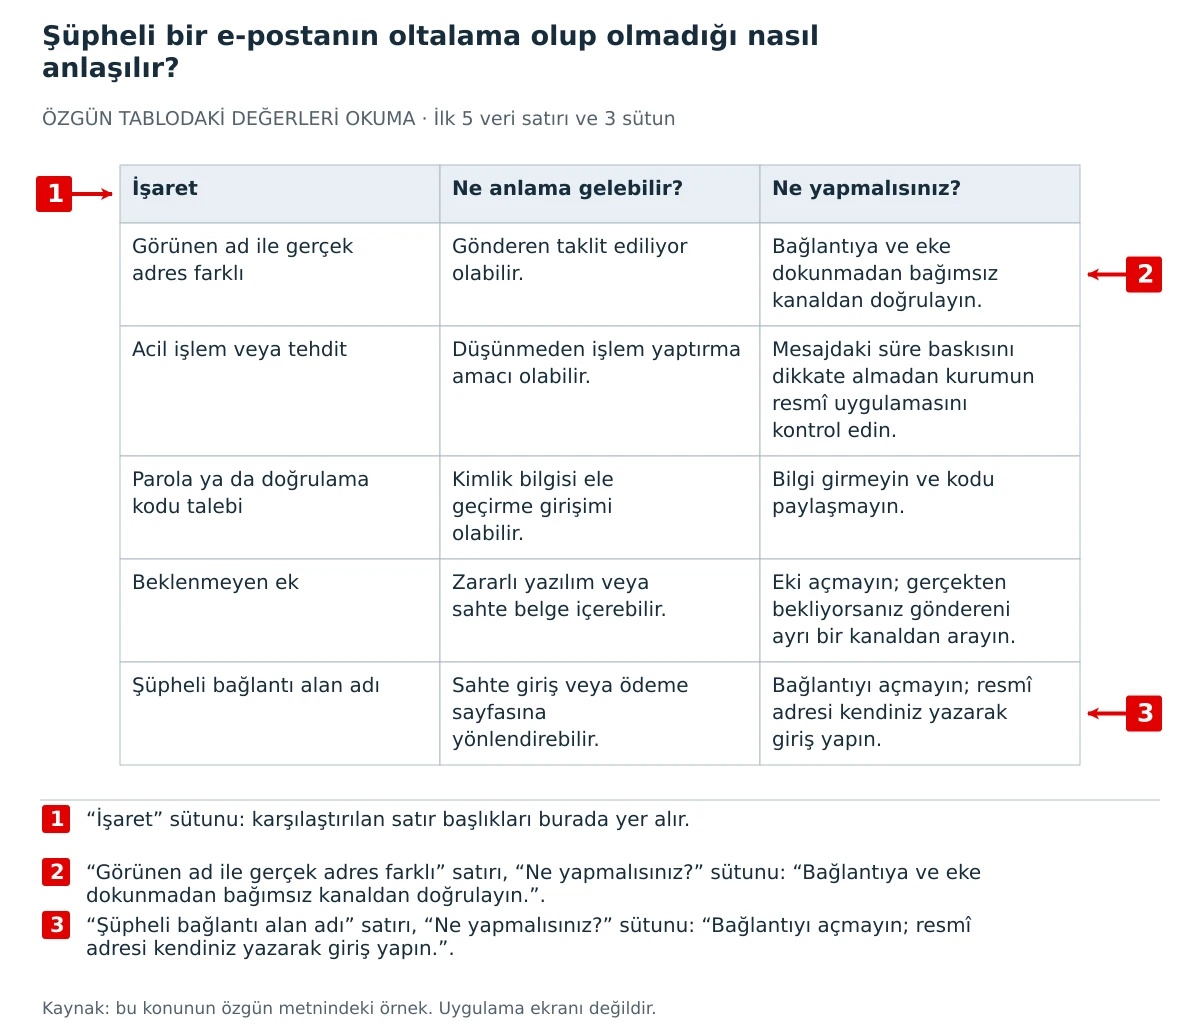
Tablodaki işaretlerden biri tek başına kesin hüküm vermeyebilir. Fakat e-postanın sizden beklenmedik ve geri dönüşü zor bir işlem istemesi, doğrulama yapmadan hareket etmemeniz için yeterlidir. Güvenli olduğundan emin olamadığınız durumda işlem yapmamak, yanlışlıkla bilgi paylaşmaktan daha doğru seçenektir.
Mesaj gerçekten bir işlem gerektiriyor gibi görünüyorsa doğrulamayı e-postadan bağımsız başlatın. Örneğin kargo bildirimi aldıysanız e-postadaki bağlantıyı değil, daha önce kullandığınız resmî uygulamayı veya şirketin adresini kendiniz açın. Bankacılık mesajında ise bankanın kart üzerindeki veya resmî sitesindeki iletişim kanalını kullanın; e-postada verilen telefon numarasını otomatik olarak güvenilir kabul etmeyin.
Doğrulama sırasında aynı olayla ilgili hesabınızda bir bildirim, işlem kaydı veya güvenlik uyarısı görürseniz bunun gerçekten e-postadaki talebi kanıtlamadığını unutmayın. Saldırgan, gerçek bir işlemi veya bilinen bir markayı kullanarak sahte bağlantı gönderebilir. İşlemi yalnızca resmî uygulamanın ya da kurumun bağımsız olarak bulduğunuz kanalının içinden yapın.
E-posta uygulamanızda “kimlik doğrulama”, “kaynak” veya ileti başlıkları gibi teknik bilgiler görüntülenebiliyorsa bunlar uzman incelemesine yardımcı olabilir; ancak bu bilgiler tek başına sıradan kullanıcı için kesin güvenlik kararı sağlamaz. Özellikle alan adı ve mesajın sizden istediği işlem hâlâ tutarsızsa teknik başlıkların olumlu görünmesi e-postayı güvenli yapmaz.
Bağlantıyı açtınız ancak hiçbir bilgi girmediyseniz sekmeyi kapatın, indirilen dosyaları kontrol edin ve cihazda beklenmedik bir indirme ya da uyarı olup olmadığını inceleyin. Parola girdiyseniz yalnızca o siteyi kapatmak yeterli değildir; doğru ve resmî adresi kendiniz açarak parolayı hemen değiştirin. Aynı parolayı başka hizmetlerde kullandıysanız her hizmet için ayrı ve benzersiz parola belirleyin.
Doğrulama kodu, kart bilgisi veya banka bilgisi paylaştıysanız ilgili hesabın veya finans kuruluşunun resmî iletişim kanalından olayın niteliğini açıkça bildirin. Hangi bilgiyi, yaklaşık ne zaman ve hangi cihazda paylaştığınızı söyleyin; hesap oturumlarının sonlandırılması, parolanın sıfırlanması, kartın kullanıma kapatılması veya işlemlerin incelenmesi gibi hangi acil önlemlerin uygulanacağını kuruluş belirler.
Şüpheli eki çalıştırdıysanız cihazı ağdan ayırmak, özellikle kurumsal cihazlarda, zararın yayılmasını sınırlamaya yardımcı olabilir. Dosyayı kendiniz tekrar açmayın veya güvenlik yazılımının uyarısını geçersiz kılmayın. İş veya okul cihazında olayı; dosya adı, e-postanın geliş zamanı, yaptığınız işlem ve ekranda gördüğünüz uyarıyla birlikte bilgi işlem ya da güvenlik ekibine bildirin.
Parola değişikliğinin başarılı görünmesi, hesabın tamamen güvende olduğunu kanıtlamaz. Son girişleri, tanımadığınız oturumları, yönlendirme kurallarını, kurtarma e-posta adresini, telefon numarasını ve hesabınızdan gönderilmiş şüpheli iletileri kontrol edin. Tanımadığınız bir değişiklik varsa bunu silmeden önce ekran görüntüsü veya olay bilgileriyle birlikte hizmetin resmî hesap kurtarma ve güvenlik kanalına iletin.
Oltalama e-postasını anlamak için ilk kontrol
Oltalama, saldırganın banka, kargo şirketi, iş yeri, bulut hizmeti veya tanınan başka bir kurum gibi görünerek sizi parola, kart bilgisi, doğrulama kodu ya da dosya açma gibi bir işlemi yapmaya yönlendirmesidir. Mesajın kötü niyetli olup olmadığı yalnızca yazım hatalarından anlaşılmaz; saldırganlar düzgün hazırlanmış e-postalar da gönderebilir.
Mesajı açmanız tek başına hesabınızın ele geçirildiği anlamına gelmez. Asıl risk genellikle bağlantıyı açmanız, eki çalıştırmanız, forma bilgi girmeniz, yanıt vermeniz veya ödeme yapmanızla oluşur. Bu nedenle şüpheli mesajı incelerken e-postadaki yönlendirmeleri uygulamak yerine bilgileri bağımsız bir kanaldan doğrulayın.
Gönderen adını değil, gerçek adresi kontrol edin
E-posta uygulamalarında görünen ad, gönderenin gerçek adresi değildir. “Banka Destek”, “Microsoft Hesabı” veya şirketinizdeki bir yöneticinin adı yazabilir; ancak adresin alan adı farklı olabilir. Gönderen ayrıntılarını açarak adresin tamamına bakın.
Örneğin varsayımsal olarak
[email protected] adresi yerine [email protected] veya [email protected] kullanılıyorsa bu, gerçek kurum alan adı değildir. Alan adının son kısmı önemlidir; adres içinde kurum adının geçmesi tek başına güvenilirlik kanıtı sayılmaz.Benzer görünen harflere de dikkat edin. Alan adında farklı bir ülke uzantısı, fazladan kelime, tire, sayı veya kuruma benzeyen yazım bulunabilir. Ancak adres doğru görünse bile e-postayı otomatik olarak güvenli kabul etmeyin; ele geçirilmiş gerçek hesaplardan da kötü amaçlı mesaj gönderilebilir.
Mesajın sizden ne istediğini sorgulayın
Oltalama mesajları çoğunlukla bir baskı veya tehdit kurar: hesabın kapanacağı, paketin iade edileceği, ödemenin beklediği ya da güvenlik ihlali bulunduğu söylenir. Ardından kısa süre içinde bağlantıya tıklamanız, kimlik bilgilerinizi doğrulamanız veya ödeme yapmanız istenir.
Şu istekler özellikle dikkat gerektirir:
- Parola, kart numarası, kimlik bilgisi veya tek kullanımlık doğrulama kodu istemesi.
- Ödeme, havale, hediye kartı ya da kripto para göndermenizi istemesi.
- Eki açmanızı veya makroları, güvenlik uyarılarını ya da uzak bağlantıyı etkinleştirmenizi istemesi.
- Mesajı gizli tutmanızı veya normal onay sürecini atlamanızı istemesi.
- Acil işlem baskısı kurarak düşünmenizi ve bağımsız doğrulama yapmanızı engellemesi.
Bağlantının nereye gittiğini açmadan inceleyin
Bağlantının üzerine fareyle gelmek veya mobil cihazda bağlantıya basılı tutmak, çoğu uygulamada hedef adresin önizlemesini gösterir. Bağlantıyı açmadan şu noktaları inceleyin:
- Adres, beklediğiniz kurumun gerçek alan adıyla aynı mı?
- Alan adında fazladan kelime, yazım değişikliği, sayı veya alışılmadık bir uzantı var mı?
- Kısaltılmış bağlantı kullanılmış mı? Kısaltılmış adres hedefi gizlediği için şüpheyi artırır.
- Adres, e-posta içindeki kurum adıyla uyumlu mu?
- Bağlantı sizden oturum açmanızı, dosya indirmenizi veya güvenlik ayarını değiştirmenizi istiyor mu?
https bulunması yalnızca bağlantının şifreli bir iletişim kullandığını gösterebilir; sitenin gerçek kuruma ait olduğunu kanıtlamaz. Sahte siteler de HTTPS kullanabilir. Bu nedenle güvenlik simgesine bakmak, alan adı ve işlem bağlamı kontrolünün yerine geçmez.En güvenli yöntem, e-postadaki bağlantıyı kullanmamak ve ilgili hizmetin adresini tarayıcıya kendiniz yazmaktır. Hesapta aynı uyarı görünmüyorsa, uygulamada bildirim yoksa veya kurumun resmî destek kanalı mesajı doğrulamıyorsa e-postadaki işlemden vazgeçin.
Şüpheli işaretleri birlikte değerlendirin
Tek bir yazım hatası kesin kanıt değildir; bazı gerçek mesajlar otomatik sistemlerden geldiği için biçimleri kusurlu olabilir. Buna karşılık gönderen adresinin uyuşmaması, acil baskı, beklenmeyen ek ve bilgi isteme gibi birkaç işaretin bir arada bulunması güçlü bir uyarıdır.
| İşaret | Ne anlama gelebilir? | Ne yapmalısınız? |
|---|---|---|
| Görünen ad ile gerçek adres farklı | Gönderen taklit ediliyor olabilir. | Bağlantıya ve eke dokunmadan bağımsız kanaldan doğrulayın. |
| Acil işlem veya tehdit | Düşünmeden işlem yaptırma amacı olabilir. | Mesajdaki süre baskısını dikkate almadan kurumun resmî uygulamasını kontrol edin. |
| Parola ya da doğrulama kodu talebi | Kimlik bilgisi ele geçirme girişimi olabilir. | Bilgi girmeyin ve kodu paylaşmayın. |
| Beklenmeyen ek | Zararlı yazılım veya sahte belge içerebilir. | Eki açmayın; gerçekten bekliyorsanız göndereni ayrı bir kanaldan arayın. |
| Şüpheli bağlantı alan adı | Sahte giriş veya ödeme sayfasına yönlendirebilir. | Bağlantıyı açmayın; resmî adresi kendiniz yazarak giriş yapın. |
Mesajı güvenli biçimde doğrulama
Mesaj gerçekten bir işlem gerektiriyor gibi görünüyorsa doğrulamayı e-postadan bağımsız başlatın. Örneğin kargo bildirimi aldıysanız e-postadaki bağlantıyı değil, daha önce kullandığınız resmî uygulamayı veya şirketin adresini kendiniz açın. Bankacılık mesajında ise bankanın kart üzerindeki veya resmî sitesindeki iletişim kanalını kullanın; e-postada verilen telefon numarasını otomatik olarak güvenilir kabul etmeyin.
Doğrulama sırasında aynı olayla ilgili hesabınızda bir bildirim, işlem kaydı veya güvenlik uyarısı görürseniz bunun gerçekten e-postadaki talebi kanıtlamadığını unutmayın. Saldırgan, gerçek bir işlemi veya bilinen bir markayı kullanarak sahte bağlantı gönderebilir. İşlemi yalnızca resmî uygulamanın ya da kurumun bağımsız olarak bulduğunuz kanalının içinden yapın.
E-posta uygulamanızda “kimlik doğrulama”, “kaynak” veya ileti başlıkları gibi teknik bilgiler görüntülenebiliyorsa bunlar uzman incelemesine yardımcı olabilir; ancak bu bilgiler tek başına sıradan kullanıcı için kesin güvenlik kararı sağlamaz. Özellikle alan adı ve mesajın sizden istediği işlem hâlâ tutarsızsa teknik başlıkların olumlu görünmesi e-postayı güvenli yapmaz.
Şüpheli e-postayla karşılaşınca uygulanacak sıra
- Bağlantıya, eke ve yanıt düğmesine tıklamadan mesajı olduğu gibi bırakın.
- Gönderenin görünen adını değil, tam e-posta adresini ve alan adını inceleyin.
- Mesajın sizden istediği bilgiyi veya işlemi belirleyin; istek beklenmedikse işlemi durdurun.
- Bağlantının hedefini açmadan önizleyin. Alan adı beklenen kurumla tam olarak uyuşmuyorsa bağlantıyı kullanmayın.
- Aynı işlemi kurumun uygulamasından veya adresini kendiniz yazdığınız resmî sitesinden kontrol edin.
- Şüphe devam ediyorsa e-postayı kuruluşunuzun güvenlik prosedürüne göre bildirin, istenmeyen ileti olarak işaretleyin ve silin. Bildirim sırasında gönderen adresini, konu satırını, geliş zamanını ve varsa bağlantıyı değiştirmeden belirtin.
- Mesaj iş hesabına geldiyse yöneticinizden gelen talimatı değil, kurumun güvenlik veya bilgi işlem bildirim kanalını kullanın; böylece olası ele geçirilmiş hesap üzerinden verilen talimatı tekrar etmezsiniz.
Bağlantıya tıkladıysanız veya bilgi girdiyseniz
Bağlantıyı açtınız ancak hiçbir bilgi girmediyseniz sekmeyi kapatın, indirilen dosyaları kontrol edin ve cihazda beklenmedik bir indirme ya da uyarı olup olmadığını inceleyin. Parola girdiyseniz yalnızca o siteyi kapatmak yeterli değildir; doğru ve resmî adresi kendiniz açarak parolayı hemen değiştirin. Aynı parolayı başka hizmetlerde kullandıysanız her hizmet için ayrı ve benzersiz parola belirleyin.
Doğrulama kodu, kart bilgisi veya banka bilgisi paylaştıysanız ilgili hesabın veya finans kuruluşunun resmî iletişim kanalından olayın niteliğini açıkça bildirin. Hangi bilgiyi, yaklaşık ne zaman ve hangi cihazda paylaştığınızı söyleyin; hesap oturumlarının sonlandırılması, parolanın sıfırlanması, kartın kullanıma kapatılması veya işlemlerin incelenmesi gibi hangi acil önlemlerin uygulanacağını kuruluş belirler.
Şüpheli eki çalıştırdıysanız cihazı ağdan ayırmak, özellikle kurumsal cihazlarda, zararın yayılmasını sınırlamaya yardımcı olabilir. Dosyayı kendiniz tekrar açmayın veya güvenlik yazılımının uyarısını geçersiz kılmayın. İş veya okul cihazında olayı; dosya adı, e-postanın geliş zamanı, yaptığınız işlem ve ekranda gördüğünüz uyarıyla birlikte bilgi işlem ya da güvenlik ekibine bildirin.
Parola değişikliğinin başarılı görünmesi, hesabın tamamen güvende olduğunu kanıtlamaz. Son girişleri, tanımadığınız oturumları, yönlendirme kurallarını, kurtarma e-posta adresini, telefon numarasını ve hesabınızdan gönderilmiş şüpheli iletileri kontrol edin. Tanımadığınız bir değişiklik varsa bunu silmeden önce ekran görüntüsü veya olay bilgileriyle birlikte hizmetin resmî hesap kurtarma ve güvenlik kanalına iletin.
Sık sorulan sorular
E-postada yazım hatası yoksa güvenli midir?
Hayır. Yazım hatası yalnızca yardımcı bir ipucudur. Gerçek adres, bağlantının hedefi, istenen işlem ve mesajın beklenip beklenmediği birlikte değerlendirilmelidir. Bu unsurlar tutarsızsa düzgün yazılmış olması e-postayı güvenli yapmaz.
Gönderen adresi tanıdığım bir kişiye ait görünüyorsa cevap verebilir miyim?
Hemen cevap vermeyin. Kişinin hesabı ele geçirilmiş veya görünen adres taklit edilmiş olabilir. Para, dosya, parola ya da doğrulama kodu isteniyorsa kişiyi e-postadaki bilgilerden bağımsız bir telefon numarası veya iletişim kanalı üzerinden doğrulayın.
E-postadaki bağlantı kurumun logosunu ve doğru adını gösteriyorsa güvenilir midir?
Hayır. Logo, renkler ve sayfa tasarımı kopyalanabilir. Tarayıcının adres çubuğundaki alan adını kontrol edin ve mümkünse bağlantıyı kullanmak yerine kurumun resmî adresini kendiniz açın.
Şüpheli e-postayı yalnızca silmek yeterli olur mu?
Kişisel hesabınızda bağlantıya veya eke dokunmadıysanız silmek ve istenmeyen ileti olarak işaretlemek çoğu durumda uygun bir adımdır. İş hesabında veya birden fazla kişiye gönderilmiş mesajlarda ise kuruluşunuzun güvenlik kanalına bildirmek, aynı saldırının başkalarına ulaşmasını önlemeye yardımcı olabilir.
Bir e-postanın oltalama olduğunu kesin olarak nasıl kanıtlarım?
Sıradan kullanıcı için her zaman tek bir kesin kanıt bulunmaz. Gerçek alan adıyla uyuşmayan gönderen veya bağlantı, beklenmeyen bilgi talebi ve acil işlem baskısı birlikte güçlü göstergelerdir. Karar veremiyorsanız kanıtlamak için bağlantıyı açmayın; işlemi bağımsız resmî kanaldan doğrulayın ve mesajı güvenlik ekibine inceleme için iletin.
Moderatör tarafında düzenlendi:
