




- Konu sahibi
- #1
E-postadaki bir ekin güvenli olup olmadığını anlamanın en güvenilir yolu, dosyayı hemen açmak yerine göndereni ve beklenen içeriği doğrulamak, dosya türünü ve uzantısını kontrol etmek, eki güncel güvenlik yazılımıyla taramak ve şüpheli davranış varsa dosyayı kullanmamaktır. Hiçbir tarama sonucu dosyanın kesinlikle zararsız olduğunu kanıtlamaz; özellikle beklenmeyen fatura, kargo bildirimi, parola sıfırlama belgesi veya makro içeren Office dosyalarında doğrulama yapılmadan ilerlemeyin.
Önce e-postanın gerçekten beklediğiniz bir ileti olup olmadığını değerlendirin. Gönderenin görünen adı tek başına yeterli değildir; e-posta adresinin alan adını ve adresin yazımını kontrol edin. Örneğin tanıdığınız bir şirketin adı görünse bile adresin alan adı harf değiştirilmiş veya benzer yazılmış olabilir.
Beklemediğiniz bir ek geldiyse, e-postadaki yanıt adresini veya içindeki iletişim bilgilerini kullanarak doğrulama yapmayın. Kurumun daha önce bildiğiniz resmî telefon numarasını, web sitesini veya ayrı bir iletişim kanalını kullanarak şu bilgileri sorun: Eki kimin gönderdiği, hangi dosyanın gönderildiği, dosya adının ne olduğu ve gönderim zamanının beklenip beklenmediği. Gönderen tanıdığınız biri olsa bile hesabı ele geçirilmiş olabileceğinden, özellikle para, parola, kimlik bilgisi veya uzaktan erişim talebi içeren ekleri ayrıca doğrulayın.
E-postada aciliyet baskısı, tehdit, ödül vaadi veya “hemen açın” gibi yönlendirmeler varsa bu, dosyanın kötü amaçlı olduğunu tek başına kanıtlamaz; ancak doğrulama yapılmadan açmamanız için güçlü bir uyarıdır.
Dosya adının sonundaki uzantı, dosyanın nasıl çalışacağını anlamanıza yardımcı olur. Ancak işletim sistemi bilinen uzantıları gizliyorsa,
Özellikle şu tür eklerde daha dikkatli olun:
İşletim sisteminizin ve kullandığınız güvenlik yazılımının güncel olduğundan emin olun. E-postayı önizleme panelinde açmak yerine eki bilgisayarınıza kaydedin ve dosyaya sağ tıklayarak güvenlik yazılımınızın tarama seçeneğini çalıştırın. Menü adı programa ve işletim sistemine göre değişebilir; önemli olan dosyayı açmadan, doğrudan dosya üzerinde isteğe bağlı tarama başlatmaktır.
Tarama sırasında dosyayı çalıştırmayın, Office belgesinde makroları etkinleştirmeyin ve arşivi çıkarmayın. Güvenlik yazılımı tehdidi bulursa dosyayı karantinaya almasına veya silmesine izin verin. Karantinaya alınan dosyayı geri yükleyip tekrar açmayın; önce göndereni ayrı bir kanaldan doğrulayın ve dosyanın temiz bir kopyasını talep edin.
Dosya çevrim içi bir tarama hizmetine yüklenecekse şu sınırları dikkate alın:
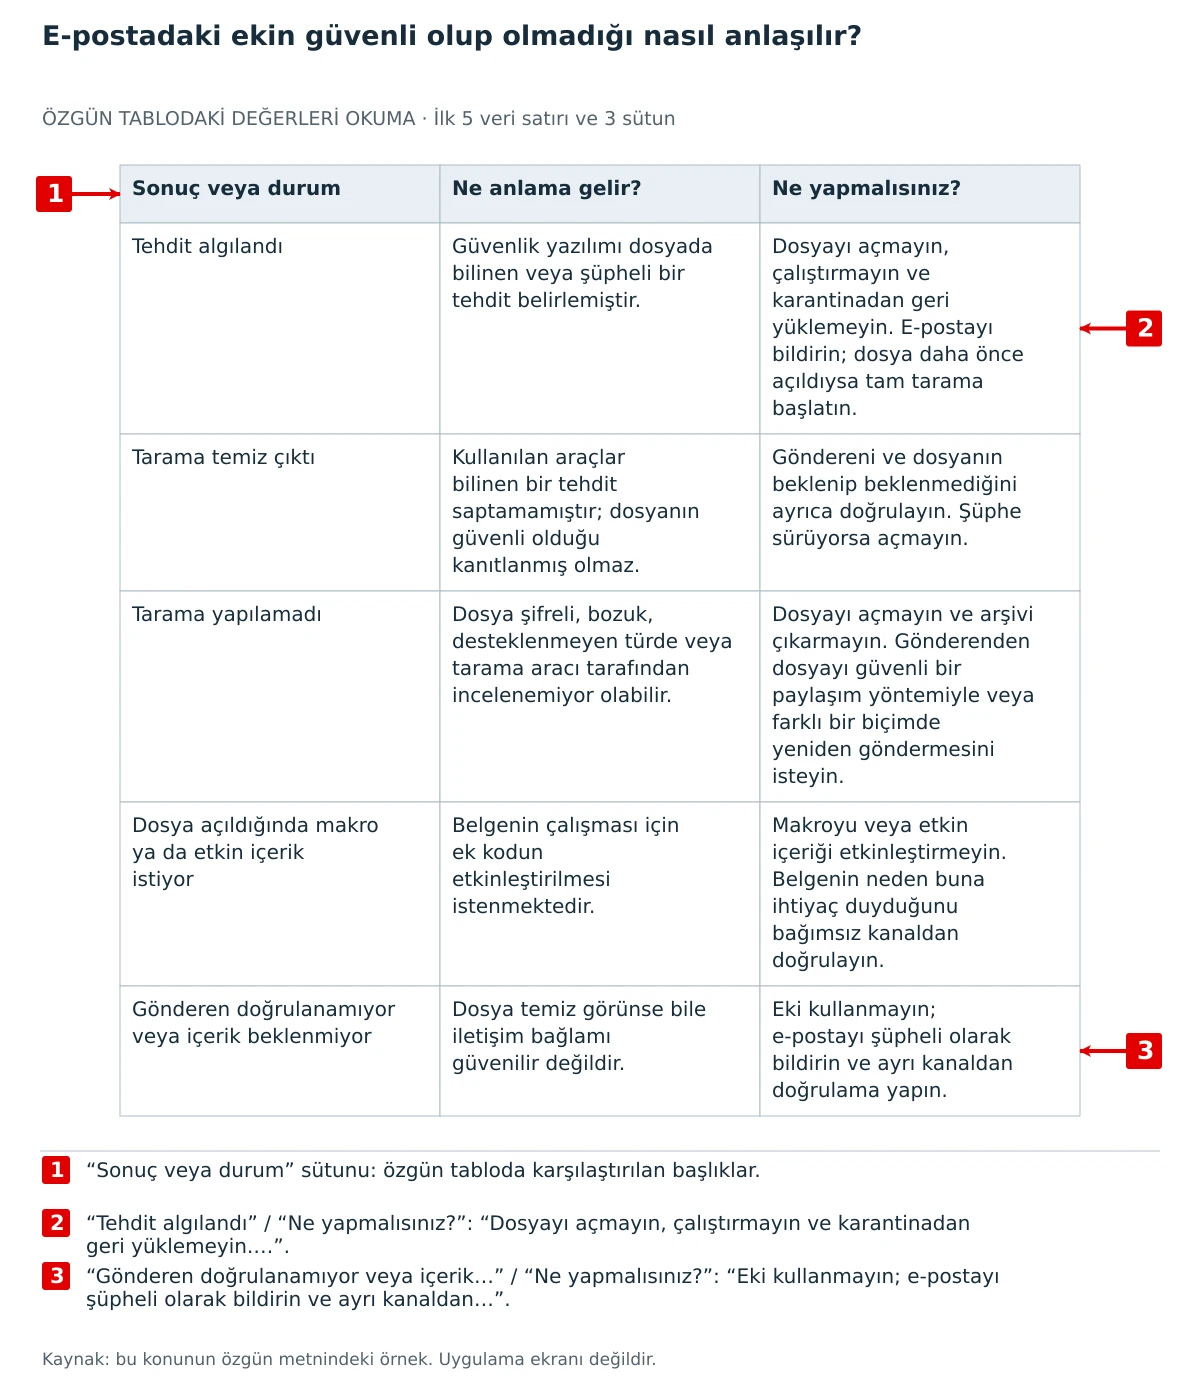
Aşağıdaki ayrımlar, tarama sonucuna göre ne yapacağınızı belirlemenize yardımcı olur:
Bu tablo özellikle “temiz” sonucunun yanlış yorumlanmasını önlemek için önemlidir. Güvenlik yazılımı genellikle bilinen imzaları, davranışları veya dosya özelliklerini karşılaştırır. Yeni, gizlenmiş veya yalnızca belirli koşullarda çalışan zararlı yazılımlar her taramada yakalanmayabilir.
Dosyanın gerçekten gerekli olduğu ve gönderenin doğrulandığı durumda bile belgeyi günlük kullandığınız yönetici hesabında açmaktan kaçının. İşletim sisteminizde ve Office gibi belge yazılımlarında güncellemeleri tamamlayın. Belge açıldığında “içeriği etkinleştir”, “makroları etkinleştir”, “düzenlemeyi etkinleştir” veya benzeri bir istek çıkarsa, nedenini anlamadan onay vermeyin.
Belgenin yalnızca görüntülenmesi gerekiyorsa, mümkünse güvenilir bir çevrim dışı görüntüleyici veya kurumunuzun kullandığı yalıtılmış inceleme ortamını kullanın. Yalıtılmış ortam, dosyanın ana bilgisayardaki dosyalara ve hesaplara erişimini sınırlamak için kullanılan ayrı bir çalışma alanıdır; ancak her sanal makine veya önizleme özelliği bütün tehditlere karşı tam koruma sağlamaz.
Bir belgenin içindeki bağlantıya tıklamanız gerekiyorsa, bağlantının açtığı adresi kontrol edin ve parola, kart bilgisi veya kimlik bilgisi girmeden önce web sitesine ayrı bir pencereden kendiniz gidin. Ek dosyanın güvenli görünmesi, içindeki bağlantının güvenli olduğu anlamına gelmez.
Şüpheli eki açtıysanız veya makroyu, betiği ya da programı çalıştırdıysanız bilgisayarı ağdan ayırın; Wi-Fi bağlantısını kapatın veya ağ kablosunu çıkarın. Dosyayı silmeden önce e-postayı, dosya adını, gönderen adresini ve gördüğünüz uyarı mesajını not edin. Bu bilgiler inceleme için yararlı olabilir.
Ardından güvenlik yazılımını güncelleyip tam sistem taraması çalıştırın. Hesap parolası girdiyseniz, temiz olduğu bilinen başka bir cihazdan parolayı değiştirin ve aynı parolanın kullanıldığı diğer hesapları da gözden geçirin. Şirket cihazında olay yaşandıysa bilgi işlem veya güvenlik ekibine şu bilgileri birlikte iletin:
Şüpheli bir eki değerlendirirken şu sırayı izleyin:
Eki açmadan önce göndereni ve bağlamı doğrulayın
Önce e-postanın gerçekten beklediğiniz bir ileti olup olmadığını değerlendirin. Gönderenin görünen adı tek başına yeterli değildir; e-posta adresinin alan adını ve adresin yazımını kontrol edin. Örneğin tanıdığınız bir şirketin adı görünse bile adresin alan adı harf değiştirilmiş veya benzer yazılmış olabilir.
Beklemediğiniz bir ek geldiyse, e-postadaki yanıt adresini veya içindeki iletişim bilgilerini kullanarak doğrulama yapmayın. Kurumun daha önce bildiğiniz resmî telefon numarasını, web sitesini veya ayrı bir iletişim kanalını kullanarak şu bilgileri sorun: Eki kimin gönderdiği, hangi dosyanın gönderildiği, dosya adının ne olduğu ve gönderim zamanının beklenip beklenmediği. Gönderen tanıdığınız biri olsa bile hesabı ele geçirilmiş olabileceğinden, özellikle para, parola, kimlik bilgisi veya uzaktan erişim talebi içeren ekleri ayrıca doğrulayın.
E-postada aciliyet baskısı, tehdit, ödül vaadi veya “hemen açın” gibi yönlendirmeler varsa bu, dosyanın kötü amaçlı olduğunu tek başına kanıtlamaz; ancak doğrulama yapılmadan açmamanız için güçlü bir uyarıdır.
Dosyanın türünü gerçek uzantısıyla kontrol edin
Dosya adının sonundaki uzantı, dosyanın nasıl çalışacağını anlamanıza yardımcı olur. Ancak işletim sistemi bilinen uzantıları gizliyorsa,
fatura.pdf.exe adı yalnızca fatura.pdf gibi görünebilir. Bu nedenle dosya yöneticisinde bilinen dosya uzantılarının gösterilmesini sağlayın ve dosya adının tamamını inceleyin.Özellikle şu tür eklerde daha dikkatli olun:
.exe,.msi,.scr,.bat,.cmd,.com,.js,.vbsve benzeri çalıştırılabilir veya betik dosyaları.- Makro, eklenti veya etkin içerik çalıştırabilen Office dosyaları.
- Parolalı veya şifreli ZIP, RAR ve benzeri arşivler. Güvenlik yazılımı içeriği inceleyemeyebileceği için arşivin parola korumalı olması güvenlik işareti değildir.
- Çift uzantılı dosyalar; örneğin
belge.pdf.exeveyafotoğraf.jpg.scr. - Kısayol dosyaları ve bağlantı içeren belgeler. Bunlar açıldığında başka bir programı veya web adresini çalıştırabilir.
- PDF, görsel veya belge gibi görünen ancak beklenmeyen bir programla ilişkilendirilmiş dosyalar.
.pdf, .docx veya .xlsx olması onu otomatik olarak güvenli yapmaz. Bu tür dosyalarda da kötü amaçlı bağlantılar, zararlı içerik veya güvenlik açığını hedefleyen hazırlanmış veriler bulunabilir. Güvenli görünen bir uzantı yalnızca ilk sınıflandırmayı sağlar; karar vermek için gönderen, içerik ve tarama sonucu birlikte değerlendirilmelidir.Eki açmadan nasıl taramalısınız?
İşletim sisteminizin ve kullandığınız güvenlik yazılımının güncel olduğundan emin olun. E-postayı önizleme panelinde açmak yerine eki bilgisayarınıza kaydedin ve dosyaya sağ tıklayarak güvenlik yazılımınızın tarama seçeneğini çalıştırın. Menü adı programa ve işletim sistemine göre değişebilir; önemli olan dosyayı açmadan, doğrudan dosya üzerinde isteğe bağlı tarama başlatmaktır.
Tarama sırasında dosyayı çalıştırmayın, Office belgesinde makroları etkinleştirmeyin ve arşivi çıkarmayın. Güvenlik yazılımı tehdidi bulursa dosyayı karantinaya almasına veya silmesine izin verin. Karantinaya alınan dosyayı geri yükleyip tekrar açmayın; önce göndereni ayrı bir kanaldan doğrulayın ve dosyanın temiz bir kopyasını talep edin.
Dosya çevrim içi bir tarama hizmetine yüklenecekse şu sınırları dikkate alın:
- Kimlik, sözleşme, sağlık, finans, müşteri veya şirket sırrı içeren dosyaları üçüncü taraf hizmetlere yüklemeyin.
- Parolalı arşivleri yalnızca güvenilir ve kurumunuzun izin verdiği araçlarla inceleyin.
- Bir hizmetin “temiz” sonucu, dosyanın kesinlikle güvenli olduğunu göstermez; yalnızca kullanılan tarama motorlarının o anda bilinen bir tehdit saptamadığını gösterir.
- Birden fazla tarama motorunun uyarı vermesi riski artırır, fakat tek bir uyarının yanlış pozitif olma ihtimali de vardır. Dosyanın kaynağı ve beklenip beklenmediği yine kontrol edilmelidir.
Tarama sonucunu nasıl yorumlamalısınız?
Aşağıdaki ayrımlar, tarama sonucuna göre ne yapacağınızı belirlemenize yardımcı olur:
| Sonuç veya durum | Ne anlama gelir? | Ne yapmalısınız? |
|---|---|---|
| Tehdit algılandı | Güvenlik yazılımı dosyada bilinen veya şüpheli bir tehdit belirlemiştir. | Dosyayı açmayın, çalıştırmayın ve karantinadan geri yüklemeyin. E-postayı bildirin; dosya daha önce açıldıysa tam tarama başlatın. |
| Tarama temiz çıktı | Kullanılan araçlar bilinen bir tehdit saptamamıştır; dosyanın güvenli olduğu kanıtlanmış olmaz. | Göndereni ve dosyanın beklenip beklenmediğini ayrıca doğrulayın. Şüphe sürüyorsa açmayın. |
| Tarama yapılamadı | Dosya şifreli, bozuk, desteklenmeyen türde veya tarama aracı tarafından incelenemiyor olabilir. | Dosyayı açmayın ve arşivi çıkarmayın. Gönderenden dosyayı güvenli bir paylaşım yöntemiyle veya farklı bir biçimde yeniden göndermesini isteyin. |
| Dosya açıldığında makro ya da etkin içerik istiyor | Belgenin çalışması için ek kodun etkinleştirilmesi istenmektedir. | Makroyu veya etkin içeriği etkinleştirmeyin. Belgenin neden buna ihtiyaç duyduğunu bağımsız kanaldan doğrulayın. |
| Gönderen doğrulanamıyor veya içerik beklenmiyor | Dosya temiz görünse bile iletişim bağlamı güvenilir değildir. | Eki kullanmayın; e-postayı şüpheli olarak bildirin ve ayrı kanaldan doğrulama yapın. |
Belgeyi açmanız gerekiyorsa riski azaltın
Dosyanın gerçekten gerekli olduğu ve gönderenin doğrulandığı durumda bile belgeyi günlük kullandığınız yönetici hesabında açmaktan kaçının. İşletim sisteminizde ve Office gibi belge yazılımlarında güncellemeleri tamamlayın. Belge açıldığında “içeriği etkinleştir”, “makroları etkinleştir”, “düzenlemeyi etkinleştir” veya benzeri bir istek çıkarsa, nedenini anlamadan onay vermeyin.
Belgenin yalnızca görüntülenmesi gerekiyorsa, mümkünse güvenilir bir çevrim dışı görüntüleyici veya kurumunuzun kullandığı yalıtılmış inceleme ortamını kullanın. Yalıtılmış ortam, dosyanın ana bilgisayardaki dosyalara ve hesaplara erişimini sınırlamak için kullanılan ayrı bir çalışma alanıdır; ancak her sanal makine veya önizleme özelliği bütün tehditlere karşı tam koruma sağlamaz.
Bir belgenin içindeki bağlantıya tıklamanız gerekiyorsa, bağlantının açtığı adresi kontrol edin ve parola, kart bilgisi veya kimlik bilgisi girmeden önce web sitesine ayrı bir pencereden kendiniz gidin. Ek dosyanın güvenli görünmesi, içindeki bağlantının güvenli olduğu anlamına gelmez.
Ek daha önce açıldıysa ne yapmalısınız?
Şüpheli eki açtıysanız veya makroyu, betiği ya da programı çalıştırdıysanız bilgisayarı ağdan ayırın; Wi-Fi bağlantısını kapatın veya ağ kablosunu çıkarın. Dosyayı silmeden önce e-postayı, dosya adını, gönderen adresini ve gördüğünüz uyarı mesajını not edin. Bu bilgiler inceleme için yararlı olabilir.
Ardından güvenlik yazılımını güncelleyip tam sistem taraması çalıştırın. Hesap parolası girdiyseniz, temiz olduğu bilinen başka bir cihazdan parolayı değiştirin ve aynı parolanın kullanıldığı diğer hesapları da gözden geçirin. Şirket cihazında olay yaşandıysa bilgi işlem veya güvenlik ekibine şu bilgileri birlikte iletin:
- E-postanın gönderen adresi ve alındığı tarih-saat.
- Ekin tam dosya adı ve uzantısı.
- Dosyanın açılıp açılmadığı, makro veya etkin içeriğin çalıştırılıp çalıştırılmadığı.
- Görülen hata, uyarı, açılan pencere veya yönlendirilen web adresi.
- Dosyanın kaydedildiği klasör ve bilgisayarda fark edilen olağan dışı davranışlar.
Güvenli karar için kısa kontrol sırası
Şüpheli bir eki değerlendirirken şu sırayı izleyin:
- E-postayı bekleyip beklemediğinizi ve gönderen adresini kontrol edin.
- Dosyanın tam adını ve gerçek uzantısını gösterin; çift uzantı ve çalıştırılabilir dosya olup olmadığına bakın.
- Dosyayı açmadan bilgisayarınızdaki güvenlik yazılımıyla tarayın.
- Tarama yapılamıyorsa arşivi çıkarmayın ve dosyayı kullanmayın.
- Göndereni e-postadan bağımsız bir kanalla doğrulayın.
- Belge makro, etkin içerik veya parola istiyorsa onaylamadan önce talebin gerçek nedenini doğrulayın.
- Şüphe devam ediyorsa eki açmayın; temiz ve doğrulanmış bir kopya isteyin.
Moderatör tarafında düzenlendi:
