




- Konu sahibi
- #1
İyi bir parola, kişisel bilgilerinizden türetilmeyen, her hesapta ayrı kullanılan ve mümkün olduğunca uzun bir paroladır. Hatırlamayı kolaylaştırmak için rastgele birkaç kelimeyi bir parola cümlesi hâline getirin; gerekiyorsa rakam ve sembol ekleyin, ardından parolayı parola yöneticisine kaydedin. Böylece hem tahmin edilmesi zor hem de ezberlenmesi mümkün bir parola elde edersiniz.
Kelime seçerken adınız, kullanıcı adınız, doğum tarihiniz, telefon numaranız, şirket adınız, takımınız veya kolay tahmin edilebilecek başka bilgiler kullanmayın. Kelimeleri birbirinden bağımsız seçin ve daha önce kullandığınız bir parolayı küçük değişikliklerle yeniden kullanmayın. “Parola1”, “Parola2026!” veya bir servisin adını içeren ifadeler karmaşık görünse de saldırganların sık denediği kalıplar arasında olabilir.
Uygulanabilir sıra şöyledir:
Tablodaki yöntemlerden hangisini seçerseniz seçin, parolanın uzunluğu tek başına yeterli değildir. Aynı parolayı farklı sitelerde kullanırsanız, bu sitelerden birindeki veri sızıntısı diğer hesaplarınızı da tehlikeye atabilir. Bu nedenle özellikle e-posta, bulut depolama, banka, alışveriş ve yönetici hesaplarında benzersiz parola kullanın.
Kurtarma e-posta adresinin ve telefon bilgilerinin güncel olduğunu da kontrol edin. Kurtarma yöntemi eski veya başkasının erişebileceği bir bilgiye bağlıysa hesabı geri alma sürecinde sorun yaşayabilirsiniz. Yedek kodlar sunuluyorsa bunları parola yöneticisine veya çevrim dışı, güvenli bir yere kaydedin; herkesin erişebileceği bir metin dosyasında tutmayın.
Parolanızı bir başkasına gönderdiyseniz, sahte bir giriş sayfasına yazdıysanız veya hesabınızda olağan dışı oturum fark ettiyseniz parolayı güvenilir bir cihazdan hemen değiştirin. Aynı parolayı kullandığınız diğer hesaplarda da ayrı ve yeni parolalar belirleyin. Değişiklikten sonra açık oturumları sonlandırma seçeneği varsa kullanın ve çok faktörlü kimlik doğrulamayı etkinleştirin.
Bir parola denetleyicisinin “güçlü” sonucu, parolanın kesin olarak güvenli olduğunu kanıtlamaz. Denetleyici; parolanın daha önce sızdırılıp sızdırılmadığını, başka bir hesapta kullanılıp kullanılmadığını veya bilgisayarınızda kötü amaçlı yazılım bulunup bulunmadığını tek başına bilemez. Parolanın gerçekten güvenli olması için benzersiz olması, kimseyle paylaşılmaması, kimlik avı sayfalarına yazılmaması ve mümkünse çok faktörlü kimlik doğrulamayla korunması gerekir.
Hatırlaması kolay parola için en güvenli yöntem
Parola oluştururken önce uzunluğu belirleyin. Kısa ve karmaşık görünen bir ifade yerine, birbirleriyle ilgisiz birkaç kelimenin oluşturduğu uzun bir parola cümlesi genellikle daha kullanışlıdır. Örneğin varsayımsal olarak “MaviKavanozBulut7Tren!” biçimindeki bir ifade, doğum tarihi veya evcil hayvan adı gibi kişisel bilgilerden daha iyi bir başlangıçtır. Bu örneği kullanmayın; kendi rastgele kelimelerinizi seçin.Kelime seçerken adınız, kullanıcı adınız, doğum tarihiniz, telefon numaranız, şirket adınız, takımınız veya kolay tahmin edilebilecek başka bilgiler kullanmayın. Kelimeleri birbirinden bağımsız seçin ve daha önce kullandığınız bir parolayı küçük değişikliklerle yeniden kullanmayın. “Parola1”, “Parola2026!” veya bir servisin adını içeren ifadeler karmaşık görünse de saldırganların sık denediği kalıplar arasında olabilir.
Uygulanabilir sıra şöyledir:
- Kişisel bilgilerinizle bağlantısı olmayan en az dört rastgele kelime seçin.
- Kelimeleri bir cümle veya kolay hatırlayacağınız bir görüntü oluşturacak sıraya koyun.
- Gerekirse bir veya iki rakam ile bir sembol ekleyin; bunları tahmin edilmesi kolay bir kalıba dönüştürmeyin.
- Ortaya çıkan parolayı başka bir hesapta kullanmadığınızdan emin olun.
- Parolayı güvenilir bir parola yöneticisine kaydedin ve kaydın doğru olduğunu kontrol ettikten sonra hesabınızdan çıkıp yeniden giriş yaparak deneyin.
Parola oluşturma yöntemlerini nasıl seçmelisiniz?
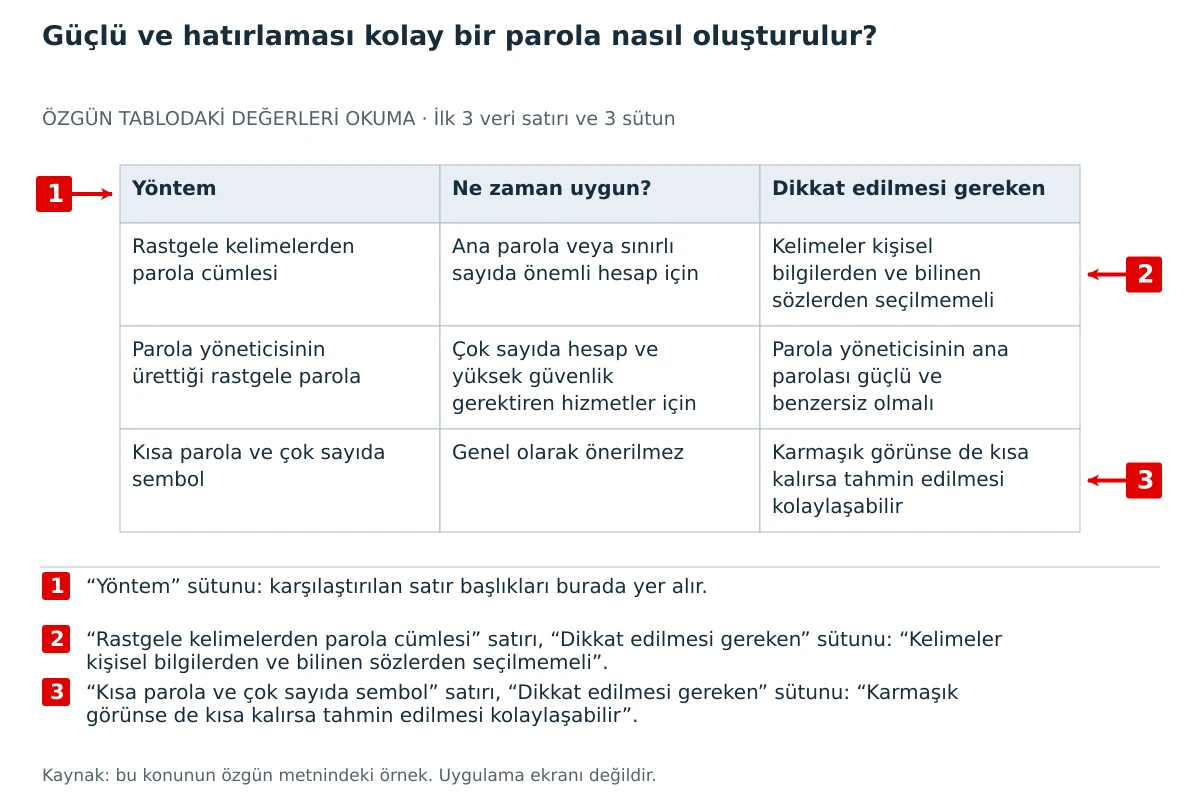
Her hesap için aynı yöntemi kullanmak zorunda değilsiniz. Günlük kullanılan hesaplarda hatırlanabilir bir parola cümlesi işe yarayabilir; çok sayıda hesap için ise parola yöneticisinin oluşturduğu rastgele parolalar daha uygundur. Önemli olan, her hesabın parolasının benzersiz olması ve parolanın başka kişilerle paylaşılmamasıdır.| Yöntem | Ne zaman uygun? | Dikkat edilmesi gereken |
|---|---|---|
| Rastgele kelimelerden parola cümlesi | Ana parola veya sınırlı sayıda önemli hesap için | Kelimeler kişisel bilgilerden ve bilinen sözlerden seçilmemeli |
| Parola yöneticisinin ürettiği rastgele parola | Çok sayıda hesap ve yüksek güvenlik gerektiren hizmetler için | Parola yöneticisinin ana parolası güçlü ve benzersiz olmalı |
| Kısa parola ve çok sayıda sembol | Genel olarak önerilmez | Karmaşık görünse de kısa kalırsa tahmin edilmesi kolaylaşabilir |
Güvenliği parolayla birlikte tamamlayın
Parola oluşturduktan sonra hesabın güvenlik ayarlarında çok faktörlü kimlik doğrulamayı etkinleştirin. Bu özellik, parolaya ek olarak doğrulama uygulaması, güvenlik anahtarı veya başka bir ikinci doğrulama yöntemi ister. Parolanız ele geçirilse bile saldırganın hesabınıza girmesini zorlaştırır; ancak parolanın benzersiz olması gerekliliğini ortadan kaldırmaz.
Kurtarma e-posta adresinin ve telefon bilgilerinin güncel olduğunu da kontrol edin. Kurtarma yöntemi eski veya başkasının erişebileceği bir bilgiye bağlıysa hesabı geri alma sürecinde sorun yaşayabilirsiniz. Yedek kodlar sunuluyorsa bunları parola yöneticisine veya çevrim dışı, güvenli bir yere kaydedin; herkesin erişebileceği bir metin dosyasında tutmayın.
Parolanızı bir başkasına gönderdiyseniz, sahte bir giriş sayfasına yazdıysanız veya hesabınızda olağan dışı oturum fark ettiyseniz parolayı güvenilir bir cihazdan hemen değiştirin. Aynı parolayı kullandığınız diğer hesaplarda da ayrı ve yeni parolalar belirleyin. Değişiklikten sonra açık oturumları sonlandırma seçeneği varsa kullanın ve çok faktörlü kimlik doğrulamayı etkinleştirin.
Bir parola denetleyicisinin “güçlü” sonucu, parolanın kesin olarak güvenli olduğunu kanıtlamaz. Denetleyici; parolanın daha önce sızdırılıp sızdırılmadığını, başka bir hesapta kullanılıp kullanılmadığını veya bilgisayarınızda kötü amaçlı yazılım bulunup bulunmadığını tek başına bilemez. Parolanın gerçekten güvenli olması için benzersiz olması, kimseyle paylaşılmaması, kimlik avı sayfalarına yazılmaması ve mümkünse çok faktörlü kimlik doğrulamayla korunması gerekir.
Kaçınılması gereken parola kalıpları
Aşağıdaki bilgiler saldırganların tahmin listelerinde sık bulunabildiği için parola olarak veya parolanın temelinde kullanılmamalıdır:- Ad, soyad, kullanıcı adı ve şirket adı
- Doğum tarihi, telefon numarası veya adres
- Çocuğun, evcil hayvanın ya da yakın kişinin adı
- Ardışık sayılar ve klavye desenleri
- Sözlükte bulunan tek kelimeler
- Bir servisin adını içeren parolalar
- Eski parolanın sonuna yalnızca “1”, “!” veya yıl eklemek
- Aynı parolayı birden fazla hesapta kullanmak
Sık sorulan sorular
Parolada mutlaka büyük harf, rakam ve sembol bulunmalı mı?
Bu karakter türlerini eklemek yararlı olabilir; ancak yalnızca kısa bir kelimenin ilk harfini büyütüp sonuna “1!” eklemek yeterli değildir. Öncelik, uzunluk ve benzersizlik olmalıdır. Hizmetin belirlediği karakter kuralları varsa bunlara uyun, fakat kuralları karşılamak için kolay tahmin edilen kalıplar kullanmayın.
Her hesap için ayrı parola kullanmak neden gerekli?
Bir hizmetteki parola açığa çıkarsa saldırganlar aynı e-posta ve parolayı başka sitelerde de deneyebilir. Benzersiz parolalar bu zincirleme erişimi sınırlar. Parola yöneticisi kullanmak, her hesabı farklı parola ile korumayı pratik hâle getirir.
Parolayı düzenli aralıklarla değiştirmek gerekir mi?
Parolanızın ele geçirildiğine dair belirti yoksa yalnızca takvim nedeniyle değiştirmek, yeni parolaların zayıf veya birbirine benzer seçilmesine yol açabilir. Parolanızı bir sızıntıda kullandığınızı düşünüyorsanız, kimlik avı sayfasına yazdıysanız veya hesabınızda şüpheli etkinlik gördüyseniz hemen değiştirin; aynı parolanın kullanıldığı tüm hesaplar için de ayrı parolalar oluşturun.
Parolayı kâğıda yazmak güvenli midir?
Kâğıt üzerindeki parola, çevrim içi bir dosyada veya herkese açık bir notta tutulmasından daha güvenli olabilir; ancak kâğıdın başkalarının erişemeyeceği bir yerde saklanması gerekir. Çok sayıda hesabınız varsa parola yöneticisi daha düzenli bir çözüm sunar. Parolanızı e-posta, sohbet mesajı veya ortak kullanılan bir belge içinde saklamayın.
Moderatör tarafında düzenlendi:
