




- Konu sahibi
- #1
İlk olarak tarayıcınızda kayıtlı parolaları güvenlik denetiminden geçirin; Google kullanıyorsanız Google Password Manager’daki Password Checkup, Microsoft Edge kullanıyorsanız Parola İzleyicisi bunu bilinen sızdırılmış kimlik bilgileriyle karşılaştırır. “Güvenliği ihlal edilmiş”, “sızdırılmış” veya benzeri bir sonuç görürseniz yalnızca bildirilen hesabın değil, aynı parolayı kullandığınız bütün hesapların parolasını hemen değiştirin ve mümkün olan her yerde iki adımlı doğrulamayı açın. Sonucun temiz çıkması ise parolanızın kesinlikle hiç sızmadığını değil, kullanılan denetimin bilinen sızıntılarla eşleşme bulamadığını gösterir.
Parolanızı rastgele bir “sızıntı kontrolü” sitesine yazarak denetlemeyin. Böyle bir site parolanızı topluyor olabilir. En güvenli başlangıç, parolalarınızı zaten yönettiğiniz güvenilir hizmetin kendi güvenlik denetimini kullanmaktır.
Google Chrome veya Google Password Manager kullanıyorsanız bilgisayarda Chrome’u açın ve Google Password Manager içindeki Password Checkup bölümüne gidin. İsterseniz tarayıcıdan Google’ın parola yönetimi sayfasını açarak da denetimi başlatabilirsiniz; hesabınızda oturum açmanız istenebilir. Denetim, Google hesabınıza kaydettiğiniz parolaları inceler ve güvenliği ihlal edilmiş, zayıf veya birden fazla hesapta kullanılan parolaları ayrı sonuçlar olarak gösterir.
Microsoft Edge kullanıyorsanız Ayarlar içindeki parolalar bölümünden parola güvenlik denetimini başlatın. Edge’in Parola İzleyicisi, kayıtlı parolalarınızı bilinen sızdırılmış kimlik bilgileri listeleriyle karşılaştırır. Tarayıcıdaki parola denetimi özelliği, parolanızın Edge’den çalındığını göstermez; eşleşme, aynı kullanıcı adı-parola bilgisinin başka bir site veya uygulamadaki veri sızıntısında ortaya çıktığı anlamına gelir.
Kullandığınız başka bir parola yöneticisi varsa aynı mantığı uygulayın: yalnızca hizmetin kendi uygulamasını veya resmî internet adresini kullanın, parolanızı mesajla ya da üçüncü taraf bir forma göndermeyin. Denetim sırasında parolanın kendisini yazmanız isteniyorsa, işlemi durdurup kullandığınız hizmetin gerçekten resmî olup olmadığını kontrol edin.
Denetim sonucunda “güvenliği ihlal edilmiş” veya “sızdırılmış” yazıyorsa bu parola artık güvenli kabul edilmez. Sızıntının ne zaman gerçekleştiği bugün, birkaç ay önce veya yıllar önce olabilir; uyarının şimdi görünmesi sızıntının yeni olduğu anlamına gelmez. Parola hâlâ aynı hesapta kullanılıyorsa, gecikmeden değiştirilmelidir.
Bu sonuç, mevcut bilgisayarınızda kesin olarak virüs bulunduğunu da kanıtlamaz. Kimlik bilgileri çoğu zaman kullanıcının cihazından değil, hesabın bulunduğu web sitesi veya uygulamanın sunucusundaki veri ihlalinden açığa çıkar. Bu nedenle antivirüs veya VPN kullanmak yararlı güvenlik önlemleri olsa da daha önce sızdırılmış bir parolayı yeniden güvenli hâle getirmez.
“Zayıf parola” sonucu, parolanın bilinen bir veri sızıntısında bulunduğunu zorunlu olarak göstermez. Kolay tahmin edilen, kısa veya yaygın kalıplardan oluşan parolalar için verilen bir uyarıdır. Böyle bir parolayı da benzersiz ve uzun bir parolayla değiştirin.
“Yeniden kullanılmış parola” sonucu, aynı parolayı birden fazla hesapta kullandığınızı gösterir. Denetim belirli bir hesabın saldırıya uğradığını kanıtlamasa bile risk büyüktür; bu parolayı kullandığınız bütün hesapları tek tek belirleyip her biri için farklı parola oluşturmanız gerekir.
Hiçbir sorun bulunmaması, hesabınızın kesin olarak güvende olduğu anlamına gelmez. Denetimler genellikle yalnızca bilinen sızıntı listeleriyle eşleşme arar. Yeni gerçekleşmiş, kamuya açıklanmamış veya kullanılan hizmetin veri tabanında bulunmayan bir ihlal henüz görünmeyebilir. Bu yüzden temiz sonuçtan sonra da benzersiz parola ve iki adımlı doğrulama kullanmaya devam edin.
Uyarı bir e-posta, kısa mesaj veya açılır bildirim olarak geldiyse içindeki bağlantıya doğrudan tıklamak yerine tarayıcıyı kendiniz açın ve parola yöneticinizin veya hesabın resmî güvenlik bölümüne gidin. Dolandırıcılar, gerçek bir sızıntı uyarısını taklit ederek parolanızı ele geçirmeye çalışabilir.
Parola değiştirme işlemini doğrudan ilgili hizmetin resmî uygulamasından veya adresini kendiniz yazarak açtığınız resmî sayfadan yapın. Yeni parola daha önce hiçbir hesapta kullanılmamış olsun. Uzun ve rastgele bir parolayı parola yöneticisinin üretmesine izin verebilirsiniz; parolayı başka kişilerle paylaşmayın ve aynı parolayı e-posta, alışveriş, sosyal medya veya banka hesaplarında tekrar kullanmayın.
Aynı parolayı hangi hesaplarda kullandığınızı hatırlamıyorsanız, parola yöneticinizde kayıtlı hesapları arayın. Önceliği e-posta hesabına verin; çünkü e-posta hesabı ele geçirilirse diğer hesapların parola sıfırlama iletileri de saldırganın eline geçebilir. Ardından banka, ödeme, alışveriş, sosyal medya, bulut depolama ve iş veya okul hesaplarını değiştirin.
Parola değiştikten sonra hesabın güvenlik etkinliklerini ve açık oturumlarını inceleyin. Tanımadığınız cihazları veya oturumları kapatın, kurtarma e-posta adresi ve telefon numarasının size ait olduğunu doğrulayın. Hesap destekliyorsa iki adımlı doğrulamayı etkinleştirin; mümkünse doğrulama uygulaması veya güvenlik anahtarı gibi paroladan bağımsız ikinci bir yöntem kullanın.
Parolayı değiştiremiyorsanız önce hesap kurtarma sayfasını yalnızca hizmetin resmî uygulamasından veya resmî adresinden açın. Hesap ele geçirilmiş görünüyorsa destek talebinde kullanıcı adınızı, hesabın size ait olduğunu doğrulamak için istenen bilgileri, şüpheli oturum tarihini ve yaptığınız işlemleri belirtin; parolanızı destek ekibine göndermeyin. Hesapta banka, kart veya ödeme bilgileri varsa ilgili finans kuruluşunu da resmî iletişim kanalından bilgilendirin ve yetkisiz işlemleri kontrol edin.
Bir sızıntı denetimi yaptığınızı sanarak parolanızı şüpheli bir siteye girdiyseniz, o parolayı sızmış kabul edin. Aynı parolayı kullandığınız bütün hesaplarda değiştirin; önce e-posta ve finans hesaplarını güvenceye alın. Şüpheli siteye girdiğiniz cihazda indirilen dosya veya uzantı varsa açmayın, kaldırın ve cihazın güvenlik taramasını çalıştırın.
Ayrıca parola değişikliklerinden sonra e-posta yönlendirme kuralları, kurtarma bilgileri, bağlı uygulamalar ve aktif oturumları kontrol edin. Saldırgan yalnızca parolayı değil, hesabın içindeki oturum belirteçlerini veya kurtarma ayarlarını da değiştirmiş olabilir. Hesapta tanımadığınız değişiklikleri geri alamıyorsanız destek talebinde özellikle bu değişiklikleri ve yaklaşık gerçekleşme zamanını belirtin.
Kayıtlı parolalarınızı güvenli biçimde kontrol edin
Parolanızı rastgele bir “sızıntı kontrolü” sitesine yazarak denetlemeyin. Böyle bir site parolanızı topluyor olabilir. En güvenli başlangıç, parolalarınızı zaten yönettiğiniz güvenilir hizmetin kendi güvenlik denetimini kullanmaktır.
Google Chrome veya Google Password Manager kullanıyorsanız bilgisayarda Chrome’u açın ve Google Password Manager içindeki Password Checkup bölümüne gidin. İsterseniz tarayıcıdan Google’ın parola yönetimi sayfasını açarak da denetimi başlatabilirsiniz; hesabınızda oturum açmanız istenebilir. Denetim, Google hesabınıza kaydettiğiniz parolaları inceler ve güvenliği ihlal edilmiş, zayıf veya birden fazla hesapta kullanılan parolaları ayrı sonuçlar olarak gösterir.
Microsoft Edge kullanıyorsanız Ayarlar içindeki parolalar bölümünden parola güvenlik denetimini başlatın. Edge’in Parola İzleyicisi, kayıtlı parolalarınızı bilinen sızdırılmış kimlik bilgileri listeleriyle karşılaştırır. Tarayıcıdaki parola denetimi özelliği, parolanızın Edge’den çalındığını göstermez; eşleşme, aynı kullanıcı adı-parola bilgisinin başka bir site veya uygulamadaki veri sızıntısında ortaya çıktığı anlamına gelir.
Kullandığınız başka bir parola yöneticisi varsa aynı mantığı uygulayın: yalnızca hizmetin kendi uygulamasını veya resmî internet adresini kullanın, parolanızı mesajla ya da üçüncü taraf bir forma göndermeyin. Denetim sırasında parolanın kendisini yazmanız isteniyorsa, işlemi durdurup kullandığınız hizmetin gerçekten resmî olup olmadığını kontrol edin.
Sonuçları nasıl yorumlamalısınız?
Denetim sonucunda “güvenliği ihlal edilmiş” veya “sızdırılmış” yazıyorsa bu parola artık güvenli kabul edilmez. Sızıntının ne zaman gerçekleştiği bugün, birkaç ay önce veya yıllar önce olabilir; uyarının şimdi görünmesi sızıntının yeni olduğu anlamına gelmez. Parola hâlâ aynı hesapta kullanılıyorsa, gecikmeden değiştirilmelidir.
Bu sonuç, mevcut bilgisayarınızda kesin olarak virüs bulunduğunu da kanıtlamaz. Kimlik bilgileri çoğu zaman kullanıcının cihazından değil, hesabın bulunduğu web sitesi veya uygulamanın sunucusundaki veri ihlalinden açığa çıkar. Bu nedenle antivirüs veya VPN kullanmak yararlı güvenlik önlemleri olsa da daha önce sızdırılmış bir parolayı yeniden güvenli hâle getirmez.
“Zayıf parola” sonucu, parolanın bilinen bir veri sızıntısında bulunduğunu zorunlu olarak göstermez. Kolay tahmin edilen, kısa veya yaygın kalıplardan oluşan parolalar için verilen bir uyarıdır. Böyle bir parolayı da benzersiz ve uzun bir parolayla değiştirin.
“Yeniden kullanılmış parola” sonucu, aynı parolayı birden fazla hesapta kullandığınızı gösterir. Denetim belirli bir hesabın saldırıya uğradığını kanıtlamasa bile risk büyüktür; bu parolayı kullandığınız bütün hesapları tek tek belirleyip her biri için farklı parola oluşturmanız gerekir.
Hiçbir sorun bulunmaması, hesabınızın kesin olarak güvende olduğu anlamına gelmez. Denetimler genellikle yalnızca bilinen sızıntı listeleriyle eşleşme arar. Yeni gerçekleşmiş, kamuya açıklanmamış veya kullanılan hizmetin veri tabanında bulunmayan bir ihlal henüz görünmeyebilir. Bu yüzden temiz sonuçtan sonra da benzersiz parola ve iki adımlı doğrulama kullanmaya devam edin.
| Görülen sonuç | Ne anlama gelir? | Yapılacak işlem |
|---|---|---|
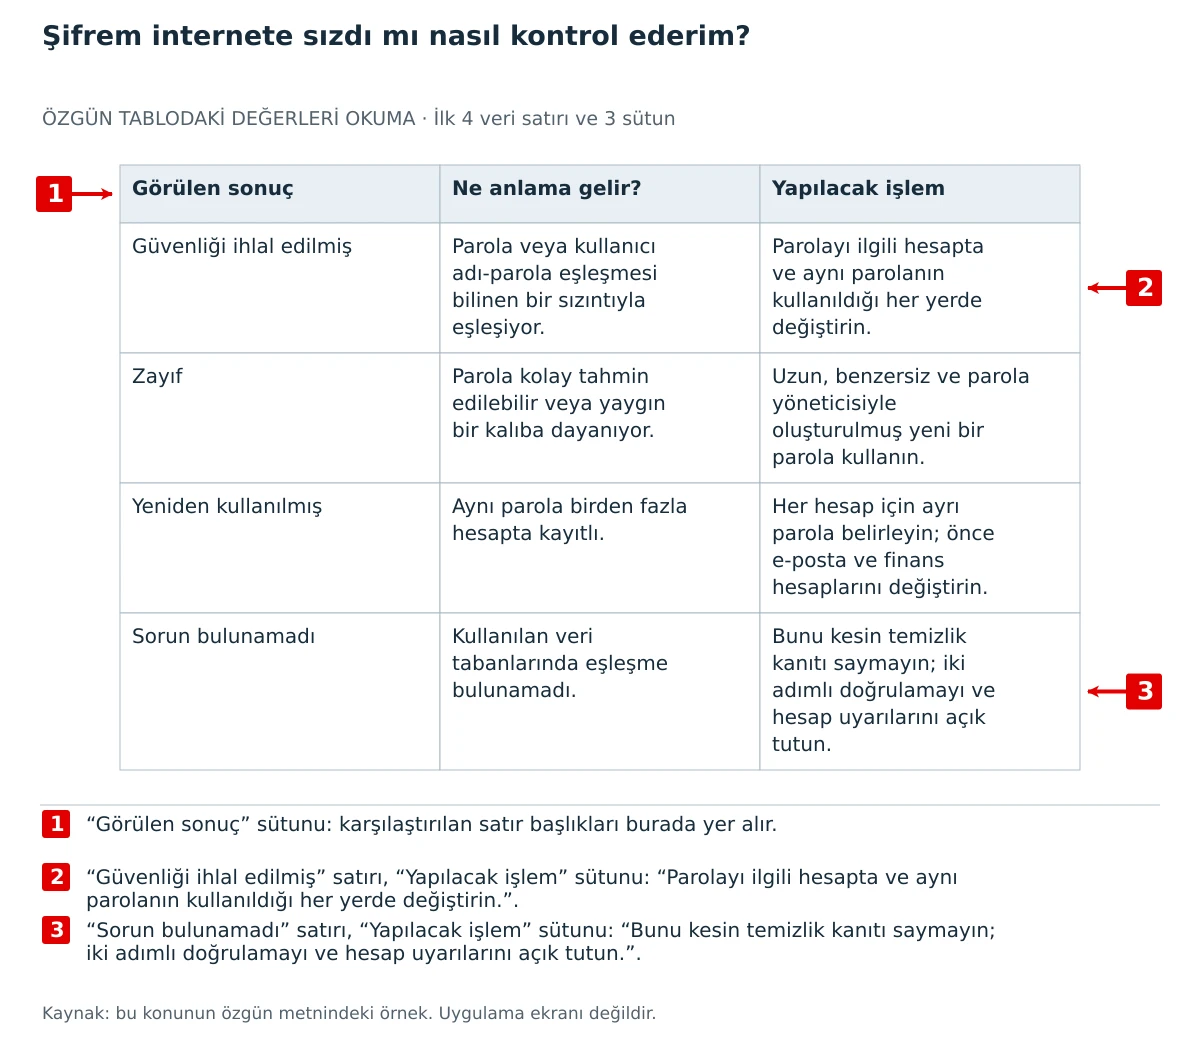
| Güvenliği ihlal edilmiş | Parola veya kullanıcı adı-parola eşleşmesi bilinen bir sızıntıyla eşleşiyor. | Parolayı ilgili hesapta ve aynı parolanın kullanıldığı her yerde değiştirin. |
| Zayıf | Parola kolay tahmin edilebilir veya yaygın bir kalıba dayanıyor. | Uzun, benzersiz ve parola yöneticisiyle oluşturulmuş yeni bir parola kullanın. |
| Yeniden kullanılmış | Aynı parola birden fazla hesapta kayıtlı. | Her hesap için ayrı parola belirleyin; önce e-posta ve finans hesaplarını değiştirin. |
| Sorun bulunamadı | Kullanılan veri tabanlarında eşleşme bulunamadı. | Bunu kesin temizlik kanıtı saymayın; iki adımlı doğrulamayı ve hesap uyarılarını açık tutun. |
Sızıntı uyarısı aldıysanız sırayı bozmayın
Uyarı bir e-posta, kısa mesaj veya açılır bildirim olarak geldiyse içindeki bağlantıya doğrudan tıklamak yerine tarayıcıyı kendiniz açın ve parola yöneticinizin veya hesabın resmî güvenlik bölümüne gidin. Dolandırıcılar, gerçek bir sızıntı uyarısını taklit ederek parolanızı ele geçirmeye çalışabilir.
Parola değiştirme işlemini doğrudan ilgili hizmetin resmî uygulamasından veya adresini kendiniz yazarak açtığınız resmî sayfadan yapın. Yeni parola daha önce hiçbir hesapta kullanılmamış olsun. Uzun ve rastgele bir parolayı parola yöneticisinin üretmesine izin verebilirsiniz; parolayı başka kişilerle paylaşmayın ve aynı parolayı e-posta, alışveriş, sosyal medya veya banka hesaplarında tekrar kullanmayın.
Aynı parolayı hangi hesaplarda kullandığınızı hatırlamıyorsanız, parola yöneticinizde kayıtlı hesapları arayın. Önceliği e-posta hesabına verin; çünkü e-posta hesabı ele geçirilirse diğer hesapların parola sıfırlama iletileri de saldırganın eline geçebilir. Ardından banka, ödeme, alışveriş, sosyal medya, bulut depolama ve iş veya okul hesaplarını değiştirin.
Parola değiştikten sonra hesabın güvenlik etkinliklerini ve açık oturumlarını inceleyin. Tanımadığınız cihazları veya oturumları kapatın, kurtarma e-posta adresi ve telefon numarasının size ait olduğunu doğrulayın. Hesap destekliyorsa iki adımlı doğrulamayı etkinleştirin; mümkünse doğrulama uygulaması veya güvenlik anahtarı gibi paroladan bağımsız ikinci bir yöntem kullanın.
Parolayı değiştiremiyorsanız önce hesap kurtarma sayfasını yalnızca hizmetin resmî uygulamasından veya resmî adresinden açın. Hesap ele geçirilmiş görünüyorsa destek talebinde kullanıcı adınızı, hesabın size ait olduğunu doğrulamak için istenen bilgileri, şüpheli oturum tarihini ve yaptığınız işlemleri belirtin; parolanızı destek ekibine göndermeyin. Hesapta banka, kart veya ödeme bilgileri varsa ilgili finans kuruluşunu da resmî iletişim kanalından bilgilendirin ve yetkisiz işlemleri kontrol edin.
Şüpheli bir siteye parolanızı yazdıysanız
Bir sızıntı denetimi yaptığınızı sanarak parolanızı şüpheli bir siteye girdiyseniz, o parolayı sızmış kabul edin. Aynı parolayı kullandığınız bütün hesaplarda değiştirin; önce e-posta ve finans hesaplarını güvenceye alın. Şüpheli siteye girdiğiniz cihazda indirilen dosya veya uzantı varsa açmayın, kaldırın ve cihazın güvenlik taramasını çalıştırın.
Ayrıca parola değişikliklerinden sonra e-posta yönlendirme kuralları, kurtarma bilgileri, bağlı uygulamalar ve aktif oturumları kontrol edin. Saldırgan yalnızca parolayı değil, hesabın içindeki oturum belirteçlerini veya kurtarma ayarlarını da değiştirmiş olabilir. Hesapta tanımadığınız değişiklikleri geri alamıyorsanız destek talebinde özellikle bu değişiklikleri ve yaklaşık gerçekleşme zamanını belirtin.
Sık sorulan sorular
E-posta adresim sızdıysa parolam da kesin sızmış mıdır?
Hayır. E-posta adresinin bir veri ihlalinde görünmesi, parolanızın da aynı olayda yayımlandığını kanıtlamaz. Ancak saldırganlar bu adresi parola tahmini, kimlik avı ve başka sızıntılardaki parola eşleşmelerini denemek için kullanabileceğinden, ilgili hesabın benzersiz parolası ve iki adımlı doğrulaması kontrol edilmelidir.
Sızıntının hangi siteden kaynaklandığını nasıl anlarım?
Denetim hizmeti kaynak bilgisi veriyorsa, bildirilen hesabın eski kayıtlarını ve o sitede kullandığınız benzersiz kullanıcı adı veya parolayı karşılaştırabilirsiniz. Kaynak “bilinmiyor” olarak görünüyorsa bu, verinin önemsiz olduğu anlamına gelmez; tanıdığınız bir parola bulunuyorsa onu kullandığınız her yerde değiştirin. Kaynağı kesinleştirmek için parola veya kişisel bilgilerinizi başka sitelere göndermeyin.
Sızdırılmış eski bir parolayı artık kullanmıyorsam işlem yapmalı mıyım?
Parola gerçekten artık hiçbir hesapta kullanılmıyorsa aynı parolayı değiştirecek bir hesap kalmamış olabilir. Yine de aynı veya çok benzer parolanın başka bir hesapta kullanılmadığını kontrol edin. Özellikle e-posta hesabında veya parola sıfırlama işlemlerinde hâlâ kullanılıyorsa hemen değiştirin.
Antivirüs taraması yaptığımda sorun çıkmadı; bu parola sızıntısını çözer mi?
Hayır. Antivirüs taraması cihazınızdaki zararlı yazılımları arar; parola denetimi ise bilinen sızıntılardaki kimlik bilgileriyle eşleşme kontrolü yapar. İki işlem farklı riskleri inceler. Sızdırılmış parolayı değiştirmek, benzersiz parolalar kullanmak ve iki adımlı doğrulamayı açmak gerekir.
Moderatör tarafında düzenlendi:
