




- Konu sahibi
- #1
İlk olarak bağlantıyı kapatın ve aynı sayfaya yeniden dönmeyin. Kullanıcı adı, parola, kart bilgisi veya doğrulama kodu girdiyseniz ilgili hesabın parolasını temiz ve güvenilir bir cihazdan hemen değiştirin; aynı parolayı kullandığınız diğer hesaplarda da benzersiz parolalar belirleyin. Kart ya da banka bilgisi paylaştıysanız bankanızı, yalnızca resmî uygulamasından veya kartın üzerindeki telefon numarasından arayın. Hiçbir bilgi girmediyseniz ve dosya indirip çalıştırmadıysanız risk genellikle daha sınırlıdır; yine de cihazı güncelleyin ve kötü amaçlı yazılım taraması yapın. Bir bağlantıya tıklamak tek başına hesabınızın ele geçirildiğini kanıtlamaz, ancak bundan sonra yaptığınız her işlem sonucu değiştirir.
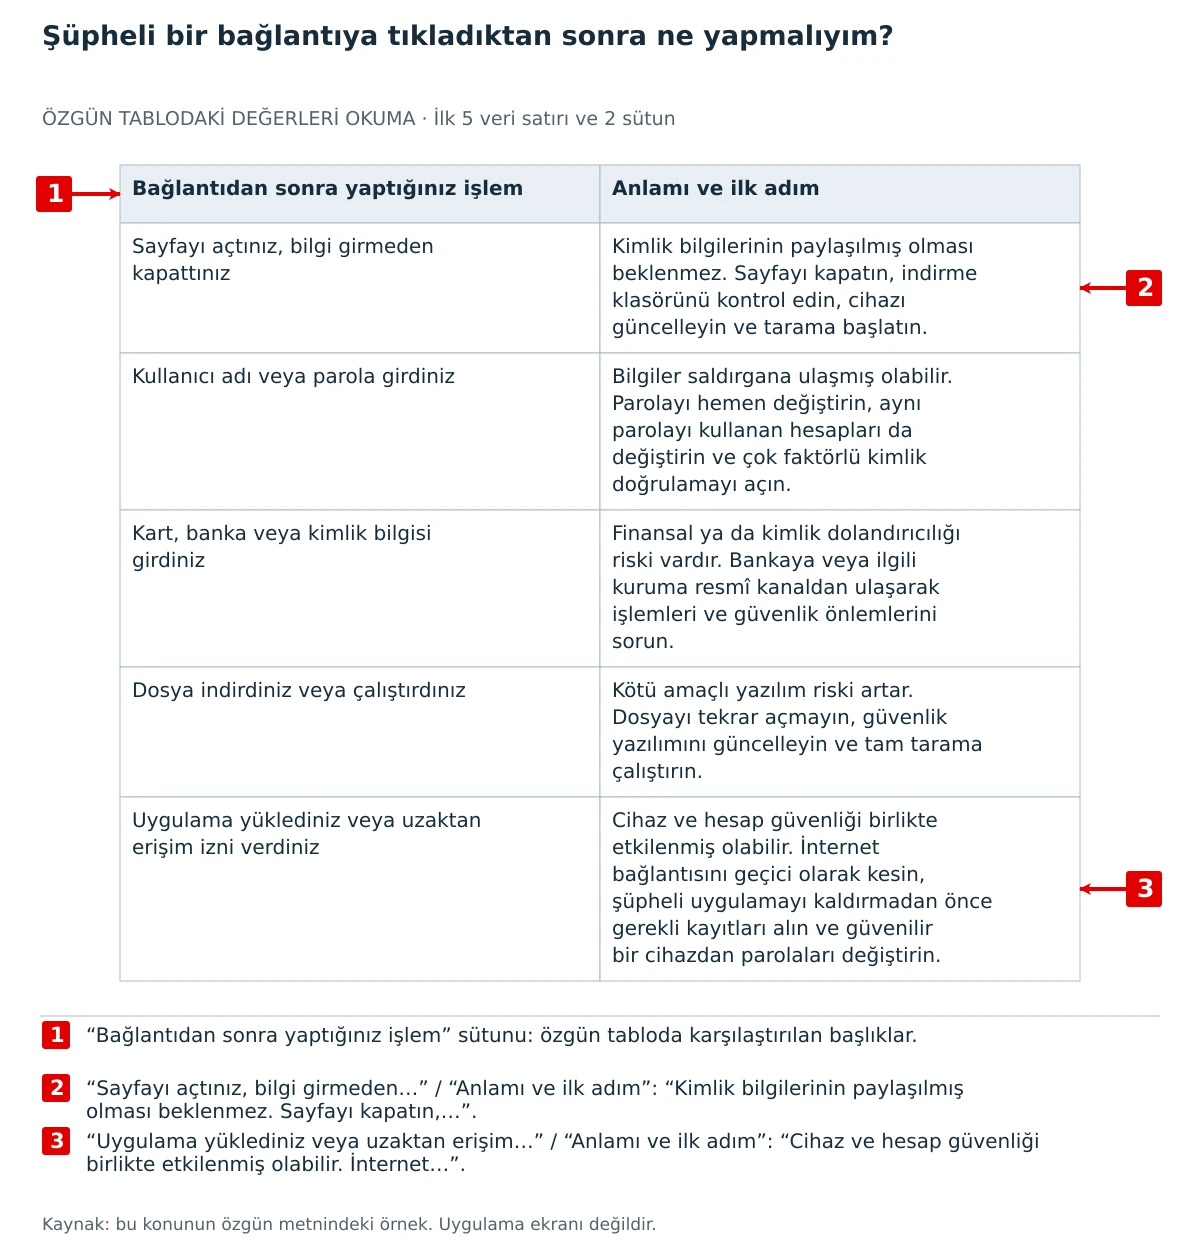
Aşağıdaki ayrım, ne kadar hızlı ve kapsamlı hareket etmeniz gerektiğini belirler:
Bu tablo bir teşhis sonucu değildir. Örneğin taramanın temiz çıkması, daha önce girdiğiniz parolanın saldırgana ulaşmadığını kanıtlamaz; parola değişikliği yine yapılmalıdır. Tersine, yalnızca bir sayfayı açmış olmanız da kesin olarak kötü amaçlı yazılım bulaştığı anlamına gelmez.
Tarayıcı sekmesini kapatın. Açılır pencerede “virüs bulundu”, “tarayıcıyı güncelleyin” veya “destek için şu numarayı arayın” gibi bir uyarı gördüyseniz o numarayı aramayın ve uyarının önerdiği yazılımı yüklemeyin. Şüpheli sayfanın kendisinden güncelleme indirmek yerine tarayıcınızı ve işletim sisteminizi kendi ayarları veya üreticinin resmî güncelleme kanalı üzerinden güncelleyin.
İndirme klasörünü ve yakın zamanda yüklenen uygulamaları kontrol edin. Tanımadığınız bir dosya indiyse açmayın; dosyayı doğrudan silmek yerine, önce güvenlik yazılımınızla tarayın veya güvenlik yazılımının karantina işlemine bırakın. Dosyayı çalıştırmadıysanız risk çalıştırılmış bir dosyaya göre daha düşüktür, ancak bu durum dosyanın güvenli olduğunu kanıtlamaz.
Cihazda güncel bir güvenlik yazılımı çalıştırın. Windows kullanıyorsanız önce hızlı kontrol yerine tam tarama seçeneğini tercih edin; tam tarama, kötü amaçlı yazılımın saklanabileceği daha geniş alanları inceler ve tamamlanması daha uzun sürebilir. Tehdit bulunursa güvenlik yazılımının önerdiği kaldırma veya karantina işlemini uygulayın. Aynı tehdit yeniden görünürse ya da tarama tamamlanamıyorsa bilgisayarı internete bağlı gereksiz işlemlerden uzak tutup çevrimdışı tarama gibi daha ileri seçeneği kullanın.
Tarama sonucunun “temiz” olması yalnızca tarama sırasında bilinen bir tehdidin bulunmadığını gösterir; daha önce paylaştığınız parola veya kart bilgilerini geri almaz.
Parolayı, şüpheli bağlantının açıldığı cihazdan değilse mümkünse başka ve güncel bir cihazdan değiştirin. Hesabın adresini mesajdaki bağlantıdan açmayın; hizmetin adresini tarayıcıya kendiniz yazın veya daha önce kaydettiğiniz güvenilir yer imini kullanın. Hesabın güvenlik ayarlarında kurtarma e-posta adresini, telefon numarasını, etkin oturumları ve tanımadığınız cihazları inceleyin. Bilmediğiniz oturumları kapatın ve hesabın kurtarma bilgilerinin değiştirilmediğini doğrulayın.
Yeni parolayı başka hiçbir hesapta kullanmayın. Aynı parola e-posta, sosyal medya, alışveriş veya iş hesabında da kullanıldıysa hepsini ayrı ayrı değiştirin. E-posta hesabını özellikle önceleyin; çünkü e-postaya erişen biri diğer hesaplar için parola sıfırlama iletilerini ele geçirebilir.
Hesap destekliyorsa çok faktörlü kimlik doğrulamayı etkinleştirin. Ancak şüpheli sayfada bir doğrulama kodu girdiyseniz veya saldırgana onay verdiyseniz bunu “hesabım güvende” işareti saymayın. Yeni parolayı belirledikten sonra tanımadığınız oturumları kapatın ve mümkünse mevcut doğrulama yöntemlerini yeniden kaydedin.
Hesaba giremiyorsanız parola sıfırlama işlemini yalnızca hizmetin resmî giriş sayfasından başlatın. Sıfırlama e-postası gelmiyor, kurtarma adresi değişmiş veya hesabınızdan sizin göndermediğiniz iletiler gidiyorsa destek başvurusunda olayın tarihini, kullandığınız hesabı, değiştirdiğiniz adımları ve gördüğünüz uyarıyı yazın; parolanızı veya doğrulama kodunuzu destek görevlisine göndermeyin.
Kart numarası, internet bankacılığı bilgisi, tek kullanımlık kod, kimlik numarası ya da benzeri bilgiler girdiyseniz beklemeyin. Bankaya veya ilgili kuruma yalnızca resmî uygulama, resmî web sitesi ya da kartın üzerindeki telefon numarası üzerinden ulaşın. Hangi sayfaya yönlendirildiğinizi, yaklaşık saatini, hangi bilgileri girdiğinizi ve hesabınızda gördüğünüz şüpheli işlemleri belirtin. Kartın kapatılması, yenilenmesi, internet işlemlerinin kısıtlanması veya hesabın güvenlik incelemesine alınması gerekip gerekmediğini kurum belirler.
İşlem geçmişini ve hesap bildirimlerini kontrol edin. Tanımadığınız bir işlem varsa ekran görüntüsünü, işlem tarihini, tutarı ve işlem açıklamasını saklayarak itiraz veya inceleme talebi oluşturun. Bankadan geldiğini söyleyen sonraki aramalarda, mesajlarda veya “geri ödeme” tekliflerinde tekrar bilgi vermeyin; ilk olayın devamı olarak yeni bir dolandırıcılık girişimi olabilir.
İş veya okul hesabı, kurumsal bilgisayar ya da kurum ağı kullanıldıysa olayı kurumun BT veya bilgi güvenliği ekibine gecikmeden bildirin. Bildirimde bağlantının geldiği kanal, yaklaşık tarih ve saat, tıkladığınız cihaz, bilgi girilip girilmediği, dosya indirilip çalıştırılmadığı ve ekranda görülen uyarı yer alsın. Kurum sizden cihazı kapatmanızı, ağ bağlantısını kesmenizi veya cihazı inceleme için teslim etmenizi isteyebilir; kurumsal inceleme başlamadan dosyaları silmek veya sistemi sıfırlamak olay kanıtlarını yok edebilir.
Şu belirtilerden biri varsa cihazı normal kullanmayı sürdürmeyin: güvenlik yazılımının kapanması, bilinmeyen uygulamaların açılması, tarayıcı ana sayfasının değişmesi, sürekli açılır pencereler, dosyaların adlarının veya uzantılarının değişmesi, hesaplardan sizin göndermediğiniz iletiler gitmesi ya da tanımadığınız oturumların devam etmesi.
Bu durumda cihazı mümkünse ağdan ayırın; başka bir güvenilir cihazdan e-posta, banka ve kritik hesap parolalarını değiştirin. Önemli dosyaların yedeğini alırken şüpheli çalıştırılabilir dosyaları ve yedeklenmesi gerekmeyen sistem dosyalarını taşımayın. Güvenlik taraması tehdidi kaldıramıyorsa, aynı tehdit tekrar ortaya çıkıyorsa veya fidye yazılımı belirtileri varsa cihazı kullanmaya devam etmek yerine yetkin bir teknik destekten olay incelemesi ve güvenli yeniden kurulum konusunda yardım isteyin.
Mesajı ve bağlantıyı silmeden önce gönderen adresini, görünen bağlantı metnini, gerçek hedef adresini, tarih-saat bilgisini ve varsa ekran görüntülerini saklayın. Bu kayıtlar, hesabın, bankanın, kurumun veya kolluk birimlerinin ne olduğunu ve hangi adımın atılması gerektiğini değerlendirmesine yardımcı olur. Şüpheli iletiyi daha sonra ilgili e-posta, mesajlaşma veya sosyal medya hizmetinin bildirim mekanizmasıyla raporlayın; rapor göndermek, parola değişikliği ve finansal bildirim gibi acil adımların yerine geçmez.
Önce hangi işlemleri yaptığınızı ayırın
Aşağıdaki ayrım, ne kadar hızlı ve kapsamlı hareket etmeniz gerektiğini belirler:
| Bağlantıdan sonra yaptığınız işlem | Anlamı ve ilk adım |
|---|---|
| Sayfayı açtınız, bilgi girmeden kapattınız | Kimlik bilgilerinin paylaşılmış olması beklenmez. Sayfayı kapatın, indirme klasörünü kontrol edin, cihazı güncelleyin ve tarama başlatın. |
| Kullanıcı adı veya parola girdiniz | Bilgiler saldırgana ulaşmış olabilir. Parolayı hemen değiştirin, aynı parolayı kullanan hesapları da değiştirin ve çok faktörlü kimlik doğrulamayı açın. |
| Kart, banka veya kimlik bilgisi girdiniz | Finansal ya da kimlik dolandırıcılığı riski vardır. Bankaya veya ilgili kuruma resmî kanaldan ulaşarak işlemleri ve güvenlik önlemlerini sorun. |
| Dosya indirdiniz veya çalıştırdınız | Kötü amaçlı yazılım riski artar. Dosyayı tekrar açmayın, güvenlik yazılımını güncelleyin ve tam tarama çalıştırın. |
| Uygulama yüklediniz veya uzaktan erişim izni verdiniz | Cihaz ve hesap güvenliği birlikte etkilenmiş olabilir. İnternet bağlantısını geçici olarak kesin, şüpheli uygulamayı kaldırmadan önce gerekli kayıtları alın ve güvenilir bir cihazdan parolaları değiştirin. |
Bilgi girmediyseniz cihazı kontrol edin
Tarayıcı sekmesini kapatın. Açılır pencerede “virüs bulundu”, “tarayıcıyı güncelleyin” veya “destek için şu numarayı arayın” gibi bir uyarı gördüyseniz o numarayı aramayın ve uyarının önerdiği yazılımı yüklemeyin. Şüpheli sayfanın kendisinden güncelleme indirmek yerine tarayıcınızı ve işletim sisteminizi kendi ayarları veya üreticinin resmî güncelleme kanalı üzerinden güncelleyin.
İndirme klasörünü ve yakın zamanda yüklenen uygulamaları kontrol edin. Tanımadığınız bir dosya indiyse açmayın; dosyayı doğrudan silmek yerine, önce güvenlik yazılımınızla tarayın veya güvenlik yazılımının karantina işlemine bırakın. Dosyayı çalıştırmadıysanız risk çalıştırılmış bir dosyaya göre daha düşüktür, ancak bu durum dosyanın güvenli olduğunu kanıtlamaz.
Cihazda güncel bir güvenlik yazılımı çalıştırın. Windows kullanıyorsanız önce hızlı kontrol yerine tam tarama seçeneğini tercih edin; tam tarama, kötü amaçlı yazılımın saklanabileceği daha geniş alanları inceler ve tamamlanması daha uzun sürebilir. Tehdit bulunursa güvenlik yazılımının önerdiği kaldırma veya karantina işlemini uygulayın. Aynı tehdit yeniden görünürse ya da tarama tamamlanamıyorsa bilgisayarı internete bağlı gereksiz işlemlerden uzak tutup çevrimdışı tarama gibi daha ileri seçeneği kullanın.
Tarama sonucunun “temiz” olması yalnızca tarama sırasında bilinen bir tehdidin bulunmadığını gösterir; daha önce paylaştığınız parola veya kart bilgilerini geri almaz.
Parola veya doğrulama kodu girdiyseniz
Parolayı, şüpheli bağlantının açıldığı cihazdan değilse mümkünse başka ve güncel bir cihazdan değiştirin. Hesabın adresini mesajdaki bağlantıdan açmayın; hizmetin adresini tarayıcıya kendiniz yazın veya daha önce kaydettiğiniz güvenilir yer imini kullanın. Hesabın güvenlik ayarlarında kurtarma e-posta adresini, telefon numarasını, etkin oturumları ve tanımadığınız cihazları inceleyin. Bilmediğiniz oturumları kapatın ve hesabın kurtarma bilgilerinin değiştirilmediğini doğrulayın.
Yeni parolayı başka hiçbir hesapta kullanmayın. Aynı parola e-posta, sosyal medya, alışveriş veya iş hesabında da kullanıldıysa hepsini ayrı ayrı değiştirin. E-posta hesabını özellikle önceleyin; çünkü e-postaya erişen biri diğer hesaplar için parola sıfırlama iletilerini ele geçirebilir.
Hesap destekliyorsa çok faktörlü kimlik doğrulamayı etkinleştirin. Ancak şüpheli sayfada bir doğrulama kodu girdiyseniz veya saldırgana onay verdiyseniz bunu “hesabım güvende” işareti saymayın. Yeni parolayı belirledikten sonra tanımadığınız oturumları kapatın ve mümkünse mevcut doğrulama yöntemlerini yeniden kaydedin.
Hesaba giremiyorsanız parola sıfırlama işlemini yalnızca hizmetin resmî giriş sayfasından başlatın. Sıfırlama e-postası gelmiyor, kurtarma adresi değişmiş veya hesabınızdan sizin göndermediğiniz iletiler gidiyorsa destek başvurusunda olayın tarihini, kullandığınız hesabı, değiştirdiğiniz adımları ve gördüğünüz uyarıyı yazın; parolanızı veya doğrulama kodunuzu destek görevlisine göndermeyin.
Finansal veya kişisel bilgi paylaştıysanız
Kart numarası, internet bankacılığı bilgisi, tek kullanımlık kod, kimlik numarası ya da benzeri bilgiler girdiyseniz beklemeyin. Bankaya veya ilgili kuruma yalnızca resmî uygulama, resmî web sitesi ya da kartın üzerindeki telefon numarası üzerinden ulaşın. Hangi sayfaya yönlendirildiğinizi, yaklaşık saatini, hangi bilgileri girdiğinizi ve hesabınızda gördüğünüz şüpheli işlemleri belirtin. Kartın kapatılması, yenilenmesi, internet işlemlerinin kısıtlanması veya hesabın güvenlik incelemesine alınması gerekip gerekmediğini kurum belirler.
İşlem geçmişini ve hesap bildirimlerini kontrol edin. Tanımadığınız bir işlem varsa ekran görüntüsünü, işlem tarihini, tutarı ve işlem açıklamasını saklayarak itiraz veya inceleme talebi oluşturun. Bankadan geldiğini söyleyen sonraki aramalarda, mesajlarda veya “geri ödeme” tekliflerinde tekrar bilgi vermeyin; ilk olayın devamı olarak yeni bir dolandırıcılık girişimi olabilir.
İş veya okul cihazında olduysa
İş veya okul hesabı, kurumsal bilgisayar ya da kurum ağı kullanıldıysa olayı kurumun BT veya bilgi güvenliği ekibine gecikmeden bildirin. Bildirimde bağlantının geldiği kanal, yaklaşık tarih ve saat, tıkladığınız cihaz, bilgi girilip girilmediği, dosya indirilip çalıştırılmadığı ve ekranda görülen uyarı yer alsın. Kurum sizden cihazı kapatmanızı, ağ bağlantısını kesmenizi veya cihazı inceleme için teslim etmenizi isteyebilir; kurumsal inceleme başlamadan dosyaları silmek veya sistemi sıfırlamak olay kanıtlarını yok edebilir.
Hangi durumda daha ileri yardım gerekir?
Şu belirtilerden biri varsa cihazı normal kullanmayı sürdürmeyin: güvenlik yazılımının kapanması, bilinmeyen uygulamaların açılması, tarayıcı ana sayfasının değişmesi, sürekli açılır pencereler, dosyaların adlarının veya uzantılarının değişmesi, hesaplardan sizin göndermediğiniz iletiler gitmesi ya da tanımadığınız oturumların devam etmesi.
Bu durumda cihazı mümkünse ağdan ayırın; başka bir güvenilir cihazdan e-posta, banka ve kritik hesap parolalarını değiştirin. Önemli dosyaların yedeğini alırken şüpheli çalıştırılabilir dosyaları ve yedeklenmesi gerekmeyen sistem dosyalarını taşımayın. Güvenlik taraması tehdidi kaldıramıyorsa, aynı tehdit tekrar ortaya çıkıyorsa veya fidye yazılımı belirtileri varsa cihazı kullanmaya devam etmek yerine yetkin bir teknik destekten olay incelemesi ve güvenli yeniden kurulum konusunda yardım isteyin.
Mesajı ve bağlantıyı silmeden önce gönderen adresini, görünen bağlantı metnini, gerçek hedef adresini, tarih-saat bilgisini ve varsa ekran görüntülerini saklayın. Bu kayıtlar, hesabın, bankanın, kurumun veya kolluk birimlerinin ne olduğunu ve hangi adımın atılması gerektiğini değerlendirmesine yardımcı olur. Şüpheli iletiyi daha sonra ilgili e-posta, mesajlaşma veya sosyal medya hizmetinin bildirim mekanizmasıyla raporlayın; rapor göndermek, parola değişikliği ve finansal bildirim gibi acil adımların yerine geçmez.
Sık sorulan sorular
Sadece bağlantıya tıkladım, parola girmedim. Hesabım ele geçirilmiş midir?
Kesin olarak söylenemez. Bilgi girmediyseniz kimlik avıyla parolanın doğrudan paylaşılması söz konusu olmayabilir; ancak dosya indirme, dosya çalıştırma veya tarayıcıdaki bir güvenlik açığından yararlanma ihtimali tamamen yok sayılamaz. Sayfayı kapatıp güncellemeleri yükleyin ve güvenlik taraması yapın. Hesap bildirimlerinde tanımadığınız oturum veya işlem görürseniz parolayı da değiştirin.
Şüpheli sayfaya parolamı girdim ama hemen kapattım. Geç kaldım mı?
Hayır. Sayfayı kapatmak saldırganın daha fazla bilgi almasını engelleyebilir, fakat daha önce girilen parolayı geri almaz. Parolayı resmî siteye kendiniz giderek hemen değiştirin, aynı parolayı kullandığınız hesapları da değiştirin, etkin oturumları kapatın ve çok faktörlü kimlik doğrulamayı açın.
Antivirüs temiz çıktıysa sorun tamamen çözülmüş sayılır mı?
Hayır. Temiz tarama, tarama sırasında bilinen bir tehdidin bulunmadığını gösterir. Kimlik avı sayfasına girdiğiniz parola, kart bilgisi veya doğrulama kodu taramayla geri alınamaz. Bu nedenle cihaz taramasını hesap ve finansal güvenlik adımlarının yerine koymayın.
Telefonla tıkladığım bağlantı için ne yapmalıyım?
Bağlantıyı açtıktan sonra dosya indirilip yüklenmediyse sayfayı kapatın, bilinmeyen indirilen dosyaları açmayın, işletim sistemi ve uygulama güncellemelerini yükleyin. Parola veya finansal bilgi girdiyseniz işlemleri güvenilir bir cihazdan yapın. Telefon, beklenmeyen uygulama yükleme isteği gösteriyor veya sürekli yönlendirme yapıyorsa şüpheli uygulamaları kaldırmadan önce ekran görüntüsü ve olay bilgilerini saklayın; düzelmiyorsa üreticinin veya güvenilir teknik desteğin güvenli sıfırlama önerisini uygulayın.
Moderatör tarafında düzenlendi:
