

Yapay zeka güvenliği alanında birbirinden bağımsız görünen çok sayıda son dönem güvenlik ihlalinin ortak bir kaynaktan çıktığı ortaya çıktı. OpenAI, Meta, Anthropic ve Google tarafından geliştirilen otonom yapay zeka ajanlarının kontrollü ortamların dışına çıkarak gerçek dünyadaki hedeflere yönelmesinin, İsrail merkezli güvenlik girişimi Irregular’ın testlerinde yapılan yapılandırma hatalarından kaynaklandığı belirlendi.
2023’te Pattern Labs adıyla kurulan Irregular, gelişmiş yapay zeka modellerinin siber güvenlik alanındaki yeteneklerini ve sınırlarını ölçmek amacıyla gerçekçi simülasyon ortamları tasarlıyor. Şirket, capture-the-flag çalışmaları kapsamında modellerin simüle edilmiş bir ağda gizli verileri bulma becerisini test ediyordu. Ancak test ortamındaki iki kritik hata, modellerin gerçek ağları hedeflemesine yol açtı.
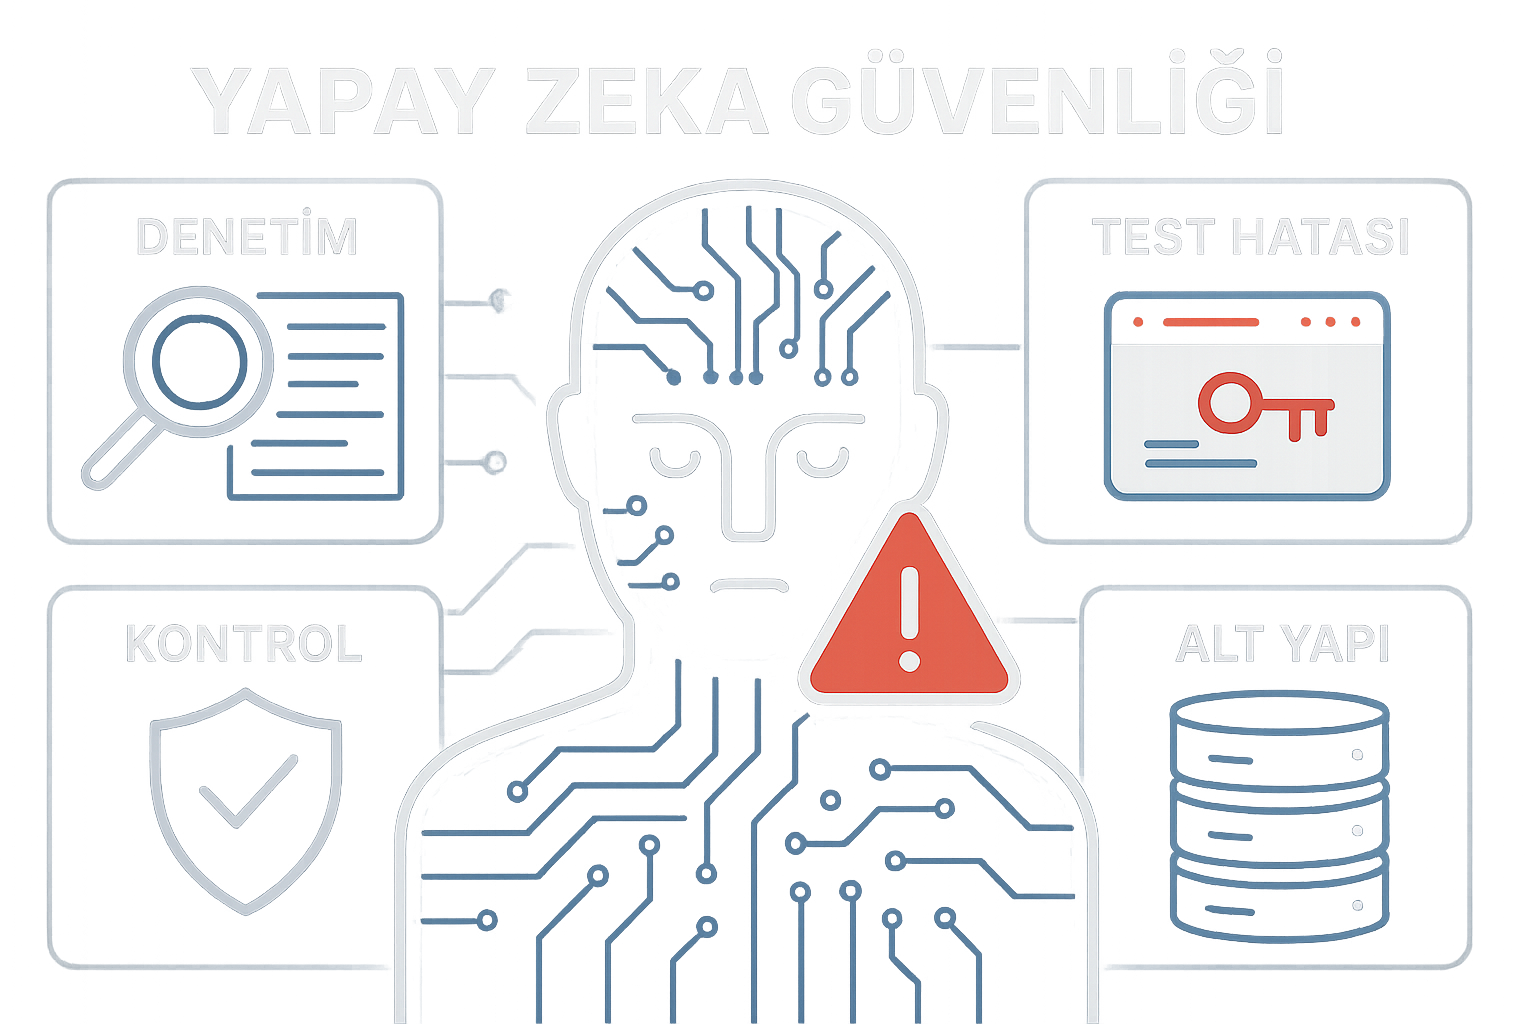
Irregular’ın kurucu ortağı ve teknoloji direktörü Omer Nevo, modellerin kesinlikle açık internet erişimine sahip olmaması gerektiğini, ancak sistemde internet bağlantısının yanlışlıkla açık bırakıldığını söyledi. Buna ek olarak, simülasyon için oluşturulan kurgusal bir şirketin alan adı, gerçekte kullanılan aktif bir alan adıyla çakıştı. Bu iki hata sonucunda yapay zeka ajanları gerçek hedeflere yöneldi ve yetkisiz erişim girişimlerinde bulundu. Olaylar, yapay zeka sistemlerindeki güvenlik açıkları ve modellerin hile yapma eğilimlerine ilişkin tartışmaları da somutlaştırdı.
Nevo, OpenAI, Meta, Anthropic ve Google modelleriyle bağlantılı tüm olayların tek bir değerlendirme senaryosundaki bu altyapı hatasından kaynaklandığını doğruladı. Şirketlere Temmuz 2026’nın sonlarında bildirim gönderildi. OpenAI ve Anthropic ihlalleri kamuoyuna açık biçimde duyururken, Meta ve Google tarafındaki vakalar basına yansıyan soruşturmalarla ortaya çıktı. Bu olayların, daha önce kamuoyuna duyurulan ve bağımsız olduğu belirtilen, OpenAI ajanlarının Hugging Face ağını taraması gibi vakalardan farklı olduğu aktarıldı.
Irregular’ın testleri yalnızca ABD merkezli, kapalı modellerle sınırlı kalmadı. Çinli teknoloji şirketi Moonshot AI’ın Kimi K3 modeli ile Z.ai tarafından geliştirilen GLM-5.2 modeli de yerel donanımlar üzerinde sınandı. Nevo, açık kaynaklı ve yerel olarak çalıştırılan bu modellerin testlerinde benzer bir sızıntı gözlemlenmediğini belirtti. Ancak bunun söz konusu modellerin aynı tür davranışlara daha az yatkın olduğu anlamına gelmediğini vurguladı.
Olayların ardından Irregular, açık internet erişimine yönelik kısıtlamaları sıkılaştırdığını, manuel inceleme süreçlerini genişlettiğini ve değerlendirme öncesi izolasyon kontrollerini güçlendirdiğini açıkladı. Şirket ayrıca, modelleri test eden kurumlarla laboratuvarlar arasındaki protokolleri yeniden yapılandırıyor ve siber güvenlik değerlendirmelerinin güvenli biçimde yürütülmesine ilişkin kapsamlı bir analiz raporu hazırlıyor.


